

Lic. Cristian Borghello CISSP-CCSK-CSFPC - Director de Segu-Info, ODILA, Segu-Kids y Antiphishing-la - Educación y Consultoría en Seguridad de la Información
Argentina
Joined March 2009
- Tweets23.1K
- Following7
- Followers39K
- Likes4
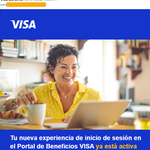





Cuando literalmente te cag... en tus usuarios.
Mail (real) de #VISA🇦🇷 "modernizando" su portal (de hace 25 años)
Enlace: NO Visa (Sendgrid)
Origen: NO Visa (ap-visa COM - 50.31.39.50)
Redirección: NO Visa (axa-assistance US)
IRRESPONSABLES!
Phishing en 3,2,1...


👁️Los que no mucho te dicen es que #nginx vulnerable con CVE-2026-123634 significa F5 vulnerable si tienes NGINX Plus/Open Source configurado como proxy (o sea...)
Info: blog.segu-info.com.ar/2026/1…

Estuvimos relevando los sitios GOB AR con Nginx y hay al menos 9.138 sitios a los que se deberían prestar atención por #NGINX2root
Siete vulnerabilidades críticas en NGINX permiten RCE #NGINX2root
blog.segu-info.com.ar/2026/1…
Qué pasó con los servicios de Microsoft 365 [Informe preliminar]
blog.segu-info.com.ar/2026/1…

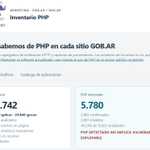
Al igual que con PHP, hicimos un relevamiento de sitios GOB AR con Java y .NET.
Hay al menos 659 sitio que utilizan alguna aplicación relacionada con Java y que tendrían que estar haciendo algo respecto a #Java4Shell
segu-info.com.ar/php.gob.ar/…
Y después me dicen exagerado😂
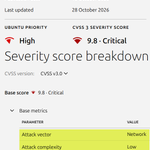
🚨🚨🚨CISA insta a las organizaciones a aplicar de INMEDIATO el parche para la vulnerabilidad en Oracle Java, identificada como #Java2Shell CVE-2026-114938 (o mitigar).
MUCHA INFO: blog.segu-info.com.ar/2026/1…

Mitigar #Java4Shell:
Configurar el parámetro `-XX:-UseBASE64Intrinsics`
Info actualizada: blog.segu-info.com.ar/2026/1…
Y recién es martes!
Falla generalizada en Red Link; red interna de NSA caída; supercomputadora de Japón atacadaç; Apple con cierre de sesión y fallos al utilizar determinados servicios; Google con prob. de auth inesperados; y la abuela parió Java2Shell 🤪


Ya hay descripción técnica de #java4shell que permite leak de memoria y posible RCE.
En las próximas horas, seguramente aparecerán los primeros exploits públicos👇
Afectados:
Keycloak. Jira, Jenkins, Kafka, Solr, Elasticsearch, Gerrit... y contando.

🚨En 2 horas... publicarán parches para vulnerabilidades críticas en Java SE y OpenJDK.
¿Se viene #Java4Shell? (CVE-2026-114938)
blog.segu-info.com.ar/2026/1…
Vulnerabilidades críticas en Java SE y OpenJDK. ¿Se viene #Java4Shell? (CVE-2026-114938)
blog.segu-info.com.ar/2026/1…
🚨En 2 horas... publicarán parches para vulnerabilidades críticas en Java SE y OpenJDK.
¿Se viene #Java4Shell? (CVE-2026-114938)
blog.segu-info.com.ar/2026/1…
NoisyTCP: vulnerabilidad en el kernel de Linux permite provocar DoS remoto
blog.segu-info.com.ar/2026/1…

Hablamos un rato largo de temas varios de ciberseguridad y de su actualidad en Argentina, lo podes escuchar aqui:
fmdelestechajari.com.ar/cibe…
Optimizely, como robar 178 organizaciones con UN JavaScript
blog.segu-info.com.ar/2026/1…

🚨Sigan haciendo "tonterías" y dándole datos sensibles a IA (empresas y usuarios).
Reserva Federal EEUU: "los bancos ya encuentran asistentes de IA que hacen operaciones en cuentas de clientes sin que la entidad pueda comprobar si es real o si el titular dio su consentimiento"
PHP2Shell: Historia de una vulnerabilidad crítica, un embargo roto y un investigador que decidió no jugar según las reglas
blog.segu-info.com.ar/2026/1…
3
1,245
FaceStealer: DeepFake de Corea del Norte para robar millones
blog.segu-info.com.ar/2026/1…

1
11
1,722
PostgreSQL corrige 52 vulnerabilidades, incluido un fallo de 22 años que permite RCE tras la autenticación.
blog.segu-info.com.ar/2026/1…

Eso es lo que pasa en un país cuando el puterío, el lobby sucio, títulos truchos, peleas internas y la plata prevalecen sobre lo científico, el conocimiento, y la seguridad de sus ciudadanos.
Damos pena y no aprendemos más 😢
pagina12.com.ar/2026/11/14/p…
clarin.com/tecnologia/renunc…
