

库神钱包|冷存储专家,终极安全保障 CCEAL6+ 军工级安全芯片|物理隔离安全机制|支持多链与 NFT
香港HK
Joined August 2023
- Tweets877
- Following164
- Followers7.1K
- Likes292




Pinned Tweet
COLDLAR全方位安心守护
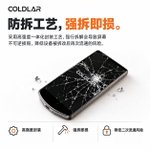
1、防拆工艺,强拆即毁:强拆拆解会导致不可逆损毁,降低拆改后二次流通风险。
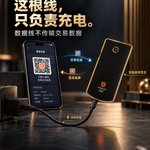
2、二维码传输,冷端签名:数据线仅充电,交易数据通过二维码传输,减少接口攻击风险。
3、CC EAL6+安全芯片:可防暴力破解。
4、外包装防伪,验明正品:防伪标识辅助识别仿冒产品与拆包风险。
5、开机扫码验真伪:设备验真再使用。
6、隐私守护:去中心化,冷热分离。严格保护用户数据与隐私。
7、固件固定,全程离线:不依赖联网升级,杜绝恶意更新风险。


感谢关注,也欢迎大家深入体验。
“强拆即毁”的设计,旨在降低设备被拆改后再次流通的风险;冷热分离与冷端离线签名,则是交易环节的防护。
每一项设计解决什么问题,我们愿意讲清楚。真实体验和改进建议,也欢迎直接留下。


核心防盗指南:如何守住资产安全?
1、坚持“冷热隔离”,大额资产上冷钱包。绝不将大额代币或核心管理权限长期放在联网的浏览器插件、手机钱包或服务器热钱包中。
2、实施“多签机制”。单点热钱包私钥泄露就能转走千万资产的架构极其危险。采用多签钱包,关键资金调动需要多人、多地私钥共同签字才能生效,杜绝单点崩溃。
3、警惕钓鱼网站与恶意授权。定期清理钱包中的无效授权,不随意点击不明链接、不下载未知来源的破解软件或带有木马的办公文件。

🥲又是千万级被盗!79AU 运营热钱包疑似私钥泄露,损失约 1250 万美元
据 @DefimonAlerts 监测,BNB Chain 上 @79thVault 或因私钥泄露损失约 1250 万美元。
该团队运营热钱包通常只做小额划转到奖励池。但近日该地址曾分 7 笔从交易对转出 201 万枚 79AU 至外部地址,金额分别为 1 万、10 万、10 万、30 万、50 万、50 万和 50 万枚。
攻击者经约 95 笔兑换卖回同一交易对,池中 USDT 储备从 1520 万美元降至 390 万美元,并套现 16249 枚 BNB(约 1250 万美元)。
此外,运营密钥又向同一外部地址转入 3.79 枚 BNB。另有 50 万枚 79AU 转至其他地址。

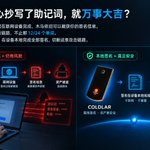
你精心抄写了助记词,就万事大吉? 如果签名过程在联网设备完成,木马依旧可以截获你的签名信息。 安全是一整条链路,不止那 12/24 个单词。 COLDLAR 在设备本地完成全部签名,切断这条攻击链路。
#Web3Security #HardwareWallet #CryptoSecurity #COLDLAR
🤖 Made with AI

这起发生在法国加来海峡省的恶性绑架勒索案,暴露出当前高净值加密货币持有者面临的严峻现实:数字资产的“匿名性”和“去中心化”在面对物理暴力时,往往会转化为现实世界的人身安全风险。
针对此类风险的冷钱包解决方案
要从根本上防范这类通过暴力威胁强迫交出资产,单纯依靠硬件钱包是不够的,必须配合高级的安全功能和隐蔽策略。
在钱包里存放少量资金作为“诱饵钱包”,平时日常交易或公开展示都使用这个。
将绝大部分资产存放在由 Passphrase 生成的隐藏钱包中。
应对策略: 面对极端暴力威胁时,可以交出诱饵钱包的密码。由于诱饵钱包里确实有资金,且区块链上无法证明是否存在隐藏钱包,攻击者通常会认为已经得手并离开,从而最大程度保护核心资产和人身安全。
防范信息泄露: 从源头上避免在现实社交中露富。加密货币从业者或大户应避免在社交媒体、公开活动中透露自己的资产规模、住址或具体持仓。
企业级隔离: 如果涉及公司业务,应将公司资产与个人/家庭住所彻底物理隔离,绝不将大额资产的签名设备放在日常居住的家中。#资产安全 #Web3 #冷钱包

据 BFMTV 报道,法国加来海峡省 Vendin-le-Vieil 一名从事加密货币行业的男子及其妻子、两名分别为 8 岁和 12 岁的子女在家中遭 4 人劫持并捆绑。调查人员明确考虑案件或与索取加密货币有关;该男子及女儿遭到殴打,男子于周日 8:00 左右报警,4 名嫌疑人随后逃逸,目前损失金额尚未明确。
wublock123.com/news/french-c…


这是一起在加密货币行业备受关注的重大安全事件(涉及 Blockstream 推出的比特币侧链 Liquid Network)。
事件主角:Liquid Network(由 Blockstream 创立的比特币侧链,主要用于交易所之间的大额、高速结算)。
受损金额:近 4,000 枚比特币(L-BTC 被恶意或违规增发后,兑换并提走了主网的大部分真实比特币储备,价值约合数亿美元)。
当前状态:Liquid 网络已实际暂停,联邦成员(Federation)和 Blockstream 正在紧急调查,并通过链上交易与自称“白帽”的操作者沟通。
总结与行业影响:
这篇帖子的信息高度准确,它指出了这是一场“逻辑层漏洞”而非“密钥失窃”的事件。对整个加密市场而言:
它再次敲响了侧链和跨链桥架构的警钟——资产映射最脆弱的环节往往不在于密码学本身,而在于“如何证明资产相符”的验证逻辑。
如果“白帽”最终如其所言归还资金,这将是一场虚惊但代价高昂的压力测试;反之,如果无法追回,将对侧链生态的信誉造成毁灭性打击。
据 Bitcoin News 报道,涉案约 4,000 BTC 的 Liquid 攻击者自称“白帽黑客”,指责 Blockstream 仅投入 150 万美元、甚至可能未投入资金来保护约 50 亿美元资产,并通过链上留言要求 Blockstream 使用自有资金支付 10% 的漏洞赏金,否则将导致持有者损失 15%。该组织还表示将公开解密此前与 Blockstream 对话所需的私钥。此前,该组织已向 Liquid Federation 返还 3,400 BTC,仍有约 600 BTC 尚未返还。
wublock123.com/news/liquid-a…

