

The ISEC7 Group is a global service provider for Digital Workplace and Managed Mobility Services
Germany
Joined May 2010
- Tweets1.4K
- Following458
- Followers413
- Likes56




𝗧𝗿𝗲𝗳𝗳𝗲𝗻 𝗦𝗶𝗲 𝗜𝗦𝗘𝗖𝟳 𝗮𝘂𝗳 𝗱𝗲𝗿 𝗶𝘁-𝘀𝗮 𝟮𝟬𝟮𝟲
Vom 27. bis 29. Oktober sind wir mit Secusmart in Nürnberg, Halle 9, Stand 9-503.
Darüber sprechen wir am Stand:
🛰️ Mehrere UEM-Systeme im Blick: ISEC7 SPHERE
📧 Mail mit Einstufung auf dem Smartphone: ISEC7 MAIL und ISEC7 CLASSIFY
🔒 Vertraulich telefonieren mit dem Diensthandy: ISEC7 MANAGED SECURE VOICE
📱 Standard-iPhones für VS-NfD: Sovereign UEM mit indigo
🤖 Klare Regeln für KI, mit Lookout und Kiteworks
🛡️ Ein SOC, das rund um die Uhr auf die Alarme schaut
Kommen Sie einfach vorbei. Wenn Sie lieber einen festen Termin möchten, schreiben Sie uns: [email protected]
eu1.hubs.ly/H0zkG7w0
#ISEC7 #itsa2026 #Secusmart #DigitalWorkplace

𝗠𝗼𝗻𝘁𝗮𝗴, 𝟭𝟵. 𝗢𝗸𝘁𝗼𝗯𝗲𝗿, 𝟭𝟯:𝟬𝟬 𝗨𝗵𝗿: 𝗪𝗮𝗿𝘂𝗺 𝗺𝗮𝗰𝗵𝗲𝗻 𝘄𝗶𝗿 𝗲𝘀 𝗔𝗻𝗴𝗿𝗲𝗶𝗳𝗲𝗿𝗻 𝘀𝗼 𝗹𝗲𝗶𝗰𝗵𝘁?
Die meisten Türen machen wir selbst auf. Ein alter Fernzugang, der nach dem Patch nie neue Zugangsdaten bekommen hat, ein Passwort, das privat und im Büro dasselbe ist, ein Phishing-Link, der auf dem Smartphone schnell angetippt ist. Laut Threat Report 2026 von Arctic Wolf begannen 65 Prozent der Fälle ohne Business E-Mail Compromise mit missbrauchtem Fernzugriff.
Philipp Grüter von ISEC7 und Denis Wilk von Arctic Wolf gehen am Montag die Phasen eines Angriffs durch, von der Aufklärung bis zur Kompromittierung. Danach geht es darum, woran Sie merken, dass Alarme niemand mehr bewertet, und was Managed Detection and Response von Arctic Wolf übernimmt.
Online, kostenfrei und auf Deutsch. Wer am Montag nicht kann, meldet sich trotzdem an, die Aufzeichnung geht an alle Angemeldeten.
👉 eu1.hubs.ly/H0z7HDy0
#ISEC7 #ArcticWolf #MDR #DigitalWorkplace

𝗗𝗶𝗲 𝗔𝗻𝗴𝗿𝗲𝗶𝗳𝗲𝗿 𝗺𝗲𝗹𝗱𝗲𝗻 𝘀𝗶𝗰𝗵 𝗮𝗻: 𝗱𝗿𝗲𝗶 𝗪𝗲𝗯𝗰𝗮𝘀𝘁𝘀 𝗺𝗶𝘁 𝗔𝗿𝗰𝘁𝗶𝗰 𝗪𝗼𝗹𝗳
In 65 Prozent der Incident-Response-Fälle ohne Business E-Mail Compromise kamen die Angreifer über missbrauchten Fernzugriff herein, also über RDP, VPN oder Fernwartung. So steht es im Threat Report 2026 von Arctic Wolf. Mit Arctic Wolf laden wir zu zwei Webcasts ein, einer davon läuft an zwei Terminen.
📊 Threat Report 2026: Terence Canaday von Arctic Wolf und René Graute von ISEC7 gehen die Ergebnisse für EMEA und Deutschland durch.
🗓️ Donnerstag, 15. Oktober, 11:00 Uhr: bit.ly/4zuTXYv
🗓️ Donnerstag, 5. November, 11:00 Uhr: bit.ly/4zuOEIC
🛡️ Warum machen wir es Angreifern so leicht? Die Phasen eines Angriffs, von der Aufklärung bis zur Kompromittierung, und was Managed Detection and Response davon übernimmt.
🗓️ Montag, 19. Oktober, 13:00 Uhr: bit.ly/4zvGAqV
Alle drei online, kostenfrei und auf Deutsch. Am besten direkt anmelden!
#ISEC7 #ArcticWolf #ThreatReport #MDR #DigitalWorkplace

𝗦𝗰𝗵𝗮𝘁𝘁𝗲𝗻-𝗞𝗜 𝗴𝗶𝗯𝘁 𝗲𝘀 𝗶𝗻 𝗷𝗲𝗱𝗲𝗺 𝗨𝗻𝘁𝗲𝗿𝗻𝗲𝗵𝗺𝗲𝗻
Das sagt Oliver Schiemann, Global Head of Support and Service Delivery bei ISEC7, im Video. Am 15. Oktober zeigen Google und ISEC7 im Google Office Hamburg, wie Sie mit Chrome Enterprise Premium im Browser festlegen, welche Daten in KI-Werkzeuge dürfen, nicht freigegebene Plattformen per URL-Regel sperren und Browser-Ereignisse als Audit-Log an Ihr SIEM geben.
Zum Einstieg bringt Oliver mit, was er Anfang Oktober beim Google Enterprise Summit in London zu Android Enterprise, Chrome und Gemini gesehen hat, eingeordnet für Unternehmen im DACH-Raum.
Donnerstag, 15. Oktober, 09:00 bis 14:00 Uhr, ABC-Straße 19. Frühstück und Lunch sind inklusive, die Teilnahme ist kostenfrei.
Zur Anmeldung: bit.ly/3WfO9Ub
#ISEC7 #DigitalWorkplace #ChromeEnterprise #AndroidEnterprise
𝗜𝗦𝗘𝗖𝟳 𝗼𝗻 𝗧𝗼𝘂𝗿: 𝗚𝗼𝗼𝗴𝗹𝗲 𝗘𝗻𝘁𝗲𝗿𝗽𝗿𝗶𝘀𝗲 𝗦𝘂𝗺𝗺𝗶𝘁 𝗘𝗠𝗘𝗔 𝗶𝗻 𝗟𝗼𝗻𝗱𝗼𝗻
Oliver Schiemann, unser Global Head of Support and Service Delivery, war gestern beim Google Enterprise Summit in London. Themen waren unter anderem Android Enterprise, Gemini, Chrome, XR und die Googlebooks, die kurz vorher gestartet sind.
Seine Insights zu den Neuigkeiten bei Google stellt Oliver am 15. Oktober bei unserem Event „The Future of Secure Work“ im Google Office Hamburg vor. Sie erfahren aus erster Hand, was sich bei Android Enterprise, Chrome Enterprise Premium und dem Umgang mit KI-Werkzeugen tut, und sehen es danach in der Live-Demo in Aktion.
Und weil gute Gespräche am besten bei gutem Essen entstehen, laden wir Sie herzlich zum gemeinsamen Lunch ein.
📅 Donnerstag, 15. Oktober, 09:00 bis 14:00 Uhr
📍 Google Office Hamburg, ABC-Straße 19
🥐 Frühstück und Lunch inklusive, kostenfrei
👉 Anmeldung pro Person: bit.ly/4dTa4qk
#ISEC7 #ChromeEnterprise #Googlebook #AndroidEnterprise #DigitalWorkplace

𝗘𝗶𝗻𝗹𝗮𝗱𝘂𝗻𝗴 𝘇𝘂𝗺 𝗚𝗼𝗼𝗴𝗹𝗲 𝗘𝗻𝘁𝗲𝗿𝗽𝗿𝗶𝘀𝗲 𝗣𝗿𝗲𝗺𝗶𝘂𝗺 𝗘𝘃𝗲𝗻𝘁 𝗶𝗻 𝗛𝗮𝗺𝗯𝘂𝗿𝗴 - 𝗔𝗺 𝟭𝟱.𝟭𝟬.𝟮𝟬𝟮𝟲
Um 13 Uhr muss der Businessplan fertig sein und vertrauliche Unternehmens-Daten wandern in ein KI-Tool.
Doch wer merkt das im Zweifel? Das ist die erste Frage in unserem Video.
Die Antwort: Der Browser. Er sieht, welche Daten wohin kopiert werden, kann eingreifen und verhindert so den Einsatz von Schatten-KI in Unternehmen.
WIe genau das in Chrome Enterprise Premium aussieht, zeigen Google und ISEC7 am 15. Oktober im Google Office in Hamburg.
Nach der Keynote folgt eine technische Session mit Live-Demo in der Admin-Konsole.
Neben Schatten-KI stehen Data Loss Prevention, Bedrohungserkennung, Zugriff nach Kontext und Browser-Reporting im Fokus.
Anmelden und dabei sein: Von 09:00 bis 14:00 Uhr, ABC-Straße 19, kostenfrei, inkl. Frühstück und Lunch.
eu1.hubs.ly/H0yJW3B0 #ISEC7 #DigitalWorkplace #ChromeEnterprise #DLP
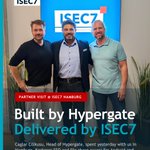
Caglar Cölkusu, Head of Hypergate, spent yesterday with us in Hamburg, and it was one of those visits that move a partnership forward. 🤝
Over a Lunch & Learn he met our sales, marketing, delivery and development teams as well as our management. We talked strategy, where both companies are heading and what comes next in our work together.
The partnership rests on a clear split. Hypergate builds the product: Kerberos single sign-on and access to on-premises file shares for Android and iOS devices, directly against the existing Active Directory and without an additional server.
ISEC7 integrates, rolls out and operates it in the UEM environments our customers already run.
That split works best when the people behind it know each other.
That is why Oliver Schiemann from delivery and Matthias Hager from development engineering sat at the same table as sales.
Thank you, Caglar, for coming to Hamburg and for the kind words about our city. We are looking forward to the next round.
#ISEC7 #DigitalWorkplace #Hypergate #Kerberos #SingleSignOn #Hamburg

Heute übt Hamburg den Ernstfall, und die Wirtschaft übt mit. Parallel zur Bundeswehrübung Red Storm Charlie, die vom 24. bis 26. September in Hamburg läuft, spielen Unternehmen beim Aktionstag Red Storm Business ein Krisenszenario im eigenen Haus durch.
ISEC7 ist dabei, als Partnerunternehmen der Initiative der Handelskammer Hamburg.
Resilienz steht nicht auf Papier. Ein Notfallplan, den niemand geübt hat, ist eine Annahme. Ob die Meldekette steht und wer im Ernstfall wen erreicht, zeigt sich erst beim Durchspielen.
Wir arbeiten für Behörden, Verteidigung und Betreiber kritischer Infrastruktur, also für Organisationen, die im Ernstfall funktionieren müssen. Heute prüfen wir, ob wir es selbst tun.
eu1.hubs.ly/H0yztyL0
#ISEC7 #DigitalWorkplace #RedStormCharlie #RedStormBusiness #Krisenvorsorge

Acronis Cyber Files läuft zum Jahresende aus, und Microsoft blockiert ab Oktober 2026 NTLMv1-abgeleitete Anmeldedaten standardmäßig. Beides trifft dieselbe Stelle: wie sich ein Diensthandy im eigenen Netz anmeldet und wie es an die Dateien kommt.
Morgen um 14:00 Uhr führen Simon Kolb und Réne Graute von ISEC7 und Caglar Cölkusu von Hypergate den Weg ohne Cloud vor. Hypergate Authenticator meldet Android- und iOS-Geräte per Kerberos direkt an den vorhandenen Domain Controllern an, Hypergate Files öffnet damit die bestehenden SMB- und NetApp-Freigaben. An einer laufenden Umgebung, nicht an Folien.
Bis 14:45 Uhr, kostenfrei. Die Aufzeichnung geht an alle Angemeldeten, auch ohne Teilnahme.
eu1.hubs.ly/H0ywGK80
#ISEC7 #DigitalWorkplaceManagement #Kerberos #AndroidEnterprise

𝗩𝗼𝗿 𝗱𝗲𝗺 𝗣𝗿𝗼𝗷𝗲𝗸𝘁 𝗾𝘂𝗮𝗹𝗶𝗳𝗶𝘇𝗶𝗲𝗿𝗲𝗻 𝘀𝘁𝗮𝘁𝘁 𝘄ä𝗵𝗿𝗲𝗻𝗱𝗱𝗲𝘀𝘀𝗲𝗻.
Eine Weiterbildung rutscht nach hinten, weil sie kein Ticket hat und keine Frist.
Dann startet das Projekt, und gelernt wird trotzdem. Nur eben nebenher, unter Termindruck und an der Produktivumgebung.
Jede Frage, die ein geschulter Administrator selbst beantworten könnte, geht stattdessen als Rückfrage an den Dienstleister und kostet dort Zeit.
Deshalb liegen unsere Kurse bewusst vor den Projektfenstern, nicht mittendrin. BlackBerry UEM, Ivanti Endpoint Manager Mobile und Neurons for MDM, Microsoft Intune, Android Enterprise, Samsung Knox, Apple, ChromeOS und ISEC7 SPHERE.
Alle Kurse und Termine: eu1.hubs.ly/H0ygh210
#ISEC7 #UEMTraining #Weiterbildung #EndpointManagement #DigitalWorkplaceManagement

𝗜𝗺 𝗨𝗘𝗠 𝗸ö𝗻𝗻𝗲𝗻 𝗦𝗶𝗲 𝗱𝗲𝗻 𝗣𝗮𝘁𝗰𝗵𝘀𝘁𝗮𝗻𝗱 𝗜𝗵𝗿𝗲𝗿 𝗚𝗲𝗿ä𝘁𝗲 ü𝗯𝗲𝗿𝘄𝗮𝗰𝗵𝗲𝗻. 𝗗𝗶𝗲 𝗞𝗜-𝗧𝗮𝗯𝘀 𝗜𝗵𝗿𝗲𝗿 𝗠𝗶𝘁𝗮𝗿𝗯𝗲𝗶𝘁𝗲𝗿 𝗻𝗶𝗰𝗵𝘁.
Zwischen Webmail und Fachanwendung steht inzwischen ein Chatfenster und was dort eingefügt wird,
sieht keine Geräterichtlinie. Chrome Enterprise Premium setzt an dieser Stelle an, mit Bausteinen, die Google dokumentiert.
Erstens greift eine DLP-Regel auf das Einfügen selbst zu, den Trigger nennt Google „Content pasted“ und als Bedingung lässt sich die URL-Kategorie „Generative AI“ wählen.
Zweitens ersetzt Data Masking sensible Angaben auf der Seite, ausdrücklich auch in Eingabe und Ausgabe des KI-Werkzeugs.
Drittens zeigt der Bericht „Gen AI & SaaS app usage“, welche KI-Dienste im Haus überhaupt aufgerufen werden.
Um Chrome Enterprise Premium näher kennenzulernen, veranstalten wir am 15. Oktober ab 09.00 Uhr ein Live-Event in Hamburg.
Erfahren Sie durch direkte Einblicke in die Admin-Console, wie die Services von Google Sie aktiv bei der Durchsetzung von Compliance in ihrem Unternehmen unterstützen können.
Kostenfrei anmelden unter: 👉 bit.ly/3SO1VfF
#ISEC7 #ChromeEnterprise #ShadowAI #DigitalWorkplaceManagement #Event #Google #Hamburg

𝗔𝗺 𝟮𝟯. 𝗦𝗲𝗽𝘁𝗲𝗺𝗯𝗲𝗿 𝗹𝗮𝗱𝗲𝗻 𝘄𝗶𝗿 𝗦𝗶𝗲 𝘇𝘂 „𝗧𝗵𝗲 𝗦𝗼𝘃𝗲𝗿𝗲𝗶𝗴𝗻 𝗠𝗼𝗯𝗶𝗹𝗲 𝗪𝗼𝗿𝗸𝗽𝗹𝗮𝗰𝗲“ 𝗲𝗶𝗻, 𝘂𝗻𝘀𝗲𝗿𝗲𝗺 𝗪𝗲𝗯𝗰𝗮𝘀𝘁 𝗺𝗶𝘁 𝗛𝘆𝗽𝗲𝗿𝗴𝗮𝘁𝗲.
Es geht um Sicherheit und SSO ohne Abhängigkeit von der Cloud, und der Anlass sind zwei Abkündigungen mit Frist.
Microsoft hat NTLMv1 aus Windows 11 24H2 und Windows Server 2025 entfernt. Für Oktober 2026 ist die standardmäßige Blockade NTLMv1-abgeleiteter Anmeldedaten angekündigt, vorläufig, wie Microsoft ausdrücklich dazuschreibt. Acronis stellt Cyber Files zum Jahresende ein.
Auf dem Papier haben die beiden Meldungen nichts miteinander zu tun.
Im Betrieb treffen sie sich an derselben Stelle: bei der Anmeldung am Diensthandy und bei den Dateien, die daran hängen.
Live dabei sein am Mittwoch, dem 23. September, 14:00 bis 14:45 Uhr!
Sie können an diesem Tag nicht? Kein Problem! Die Aufzeichnung geht an alle Angemeldeten.
👉 Seien Sie live dabei: bit.ly/4h3NMEf
#ISEC7 #Hypergate #Kerberos #NTLM

𝗘𝗶𝗻𝗲 𝘀𝗶𝗰𝗵𝗲𝗿𝗲 𝗟𝗲𝗶𝘁𝘂𝗻𝗴 𝗯𝗿𝗮𝘂𝗰𝗵𝘁 𝘇𝘄𝗲𝗶 𝗘𝗻𝗱𝗲𝗻.
Die BDBOS hat am 24. Juli gemeldet, dass abhörsichere Mobiltelefonie nicht mehr nur der Bundesebene offensteht, sondern auch Ländern und Kommunen.
Die interessantere Hälfte dieser Nachricht ist nicht die Technik, sondern die Reichweite. Ein zugelassener Sprachkanal, der an der Grenze der eigenen Behörde endet, hilft in der Lage niemandem. Gebraucht wird er dort, wo Bund und Kommune im selben Vorgang miteinander sprechen.
Der Standard dahinter heißt SNS, Sichere Netzübergreifende Sprachkommunikation.
ISEC7 MANAGED SECURE VOICE verschlüsselt nach demselben Standard.
Ein betreuter Dienst auf Basis von Secusmart SecuVOICE, für iOS und Samsung Knox.
Die App verfügt über eine Einsatzerlaubnis des BSI bis VS-NfD.
Mehr erfahren: bit.ly/4zOdbJp
✉️ [email protected]
#ISEC7 #SecureVoice #VSNfD

Meet our CEO @ BWI Days Berlin 2026
The BWI GmbH supplier community is meeting at the BWI Industry Days to discuss the trends and requirements of German and NATO armed forces. Marco Gocht will be there on 1st and 2nd September, at KOSMOS Berlin.
Let's meet in person if you are there. See you in Berlin next week.
bit.ly/46uf5kY
#ISEC7onTour #ManagedMobility

Fünf Starter. Fünf Finisher. Ein ziemlich guter Feierabend.
Gestern tauschten fünf Kollegen von ISEC7 den Schreibtisch gegen ihre Laufschuhe und gingen beim B2Run in Hamburg an den Start.
Nach einem langen Arbeitstag noch einmal gemeinsam loslaufen, durchziehen und schließlich ins Stadion einlaufen: Genau solche Erlebnisse bleiben länger hängen als jede Ergebnisliste.
Stark gelaufen und Glückwunsch an unser gesamtes Team! 🏅
Die entscheidende Frage für 2027: Wer läuft mit?
#ISEC7 #B2Run #Hamburg

𝗞𝗲𝗶𝗻 𝗡𝗮𝗰𝗵𝘄𝗲𝗶𝘀, 𝗸𝗲𝗶𝗻 𝗔𝘂𝗳𝘁𝗿𝗮𝗴.
Wer CMMC 2.0 nicht nachweist, ist raus, bevor das Angebot überhaupt gelesen wird.
CMMC 2.0 macht den Nachweis von 110 NIST-SP-800-171-Kontrollen zur Voraussetzung für Aufträge in US-Verteidigungslieferketten. Die Klausel steht in der Ausschreibung des US-Verteidigungsministeriums und kaskadiert über Generalunternehmer bis zu Tier-2- und Tier-3-Zulieferern in Deutschland, Österreich und der EU.
Der Zeitdruck ist konkret: Ab November 2026 reicht für Aufträge mit Controlled Unclassified Information (CUI) die Selbstauskunft nicht mehr. Dann wird die Level-2-Zertifizierung durch einen unabhängigen Prüfer zur Bedingung.
Im Webcast von ISEC7 und Kiteworks klären wir in 45 Minuten:
- Wann CMMC für Ihr Unternehmen greift und was ohne Nachweis passiert.
- Welche der 110 Kontrollen den meisten Aufwand kosten.
- Wie ein realistischer Fahrplan zur Level-2-Zertifizierung aussieht.
- Wie sich CUI über eine Plattform schützen lässt.
Mittwoch, 15. Juli 2026, 10:00 bis 10:45 Uhr. Live und kostenfrei. Mit Bastian Anthon und Philipp Grüter (ISEC7) sowie Philipp Wittek (Kiteworks, Head of Sales EMEA).
➡️ Jetzt kostenfrei anmelden: bit.ly/4wscJhJ
#ISEC7 #CMMC #Kiteworks #CUI #DefenseSupplyChain #Compliance #DigitalWorkplaceManagement

𝗔𝗯 𝗢𝗦 𝟮𝟳 𝘄𝗶𝗿𝗱 𝗗𝗲𝗰𝗹𝗮𝗿𝗮𝘁𝗶𝘃𝗲 𝗗𝗲𝘃𝗶𝗰𝗲 𝗠𝗮𝗻𝗮𝗴𝗲𝗺𝗲𝗻𝘁 𝘇𝘂𝗺 𝗦𝘁𝗮𝗻𝗱𝗮𝗿𝗱.
Einige gewohnte Update-Befehle funktionieren in 27.0 dann nicht mehr. Für IT-Administratoren heißt das: rechtzeitig prüfen, was das für die eigene Apple-Flotte bedeutet.
Oliver Schiemann und Magnus Wonschik von ISEC7 zeigen in 30 Minuten, was Apples neueste Updates für Administratoren bedeuten:
✅ Device Management: Declarative wird Standard, gewohnte Update-Befehle fallen weg
✅ Platform SSO auf macOS 27: Identität wird zur Grundlage des Managements
✅ Neue App-Berechtigungen: einheitliche Zustimmung und Launch-Kontrolle
Dienstag, 14. Juli 2026, 13:00 bis 13:30 Uhr. Live und kostenfrei.
➡️ Jetzt kostenfrei anmelden: bit.ly/4vJsS29
#ISEC7 #iOS27 #AppleManagement #UEM #EndpointSecurity #DigitalWorkplaceManagement

𝗪𝗵𝗼 𝗿𝗲𝗮𝗹𝗹𝘆 𝗰𝗼𝗻𝘁𝗿𝗼𝗹𝘀 𝘆𝗼𝘂𝗿 𝗔𝗜-𝗲𝗿𝗮 𝗲𝗻𝗱𝗽𝗼𝗶𝗻𝘁𝘀?
That was the question Oliver Schiemann and Rémi Frédéric Keusseyan put to a room full of IT and security people yesterday at GITEX AI EUROPE 2026 in Berlin. Together with our partner Google, they ran the masterclass in Hall 1.2 on how ChromeOS and secure browsing turn into one control layer, instead of a pile of separate tools.
What we walked through on stage:
☁️ ChromeOS and ChromeOS Flex to give existing hardware a second, cloud-first life
🛡️ Chrome Enterprise for secure enterprise browsing that protects corporate data on any device
🗂️ Cameyo by Google to keep legacy Windows apps running on ChromeOS
Thanks to everyone who showed up, asked sharp questions and stayed for the conversation afterwards.
Doing this shoulder to shoulder with the Google team made it a good one. The barista room around the corner did the rest.
Still at the show today? Come find us. Otherwise we are happy to walk you through the same setup. 👉 [email protected]
#ISEC7 #GITEXAIEUROPE #ChromeOS #EndpointSecurity #DigitalWorkplaceManagement


𝗟𝗲𝘁𝘇𝘁𝗲 𝗖𝗵𝗮𝗻𝗰𝗲: 𝗵𝗲𝘂𝘁𝗲 𝗲𝗻𝗱𝗲𝘁 𝘂𝗻𝘀𝗲𝗿 𝗚𝗜𝗧𝗘𝗫-𝗚𝗲𝘄𝗶𝗻𝗻𝘀𝗽𝗶𝗲𝗹
Zwei Full Passes für die GITEX AI EUROPE 2026, Teilnahmeschluss ist heute um 23:59 Uhr. Morgen ziehen wir.
Das Teilnehmerfeld ist noch überschaubar. Heißt für Sie: Wer sich jetzt einträgt, hat richtig gute Chancen auf einen der beiden Pässe.
Was Sie damit erleben: unsere Masterclass „Who is really in control of your AI-era endpoints" mit Oliver Schiemann und unserem Partner Google.
Dienstag, 30. Juni, 12:15 Uhr, Halle 1.2 in Berlin.
Zwei Minuten Formular, mehr ist nicht zu tun.
👉 eu1.hubs.ly/H0wq9Dp0
#ISEC7 #GITEXAIEUROPE #ChromeOS #EndpointSecurity #DigitalWorkplaceManagement

𝗘𝗶𝗻𝗱𝗿ü𝗰𝗸𝗲 𝘃𝗼𝗻 𝗱𝗲𝗿 𝗝𝗮𝗺𝗳 𝗡𝗮𝘁𝗶𝗼𝗻 𝗟𝗶𝘃𝗲.
Heute trifft sich in Berlin die Apple-Admin-Community, und ISEC7 ist mittendrin, als frisch bestätigter Jamf Professional Partner 2026, dem nächsten Level unserer Partnerschaft.
Jamf ist die führende Plattform für Apple Device Management und Endpoint-Sicherheit. Als Jamf Professional Partner bringen wir genau das in größere Zusammenhänge:
🍎 Apple-Management auf Basis von Jamf, sauber aufgesetzt
🛰️ Eingebettet in eine plattformübergreifende UEM-Strategie
🗂️ Endpoint Lifecycle vom Rollout bis zur zertifizierten Datenlöschung
🇩🇪 Souveräner Betrieb aus Deutschland, wo es darauf ankommt
Unser Kollege Manuel Sosna ist vor Ort, mitten in den Gesprächen. Wer in der STATION Berlin ist, kommt gern auf einen Kaffee vorbei.
📍 STATION Berlin
📧 [email protected]
#ISEC7 #JamfNationLive #Jamf #Apple #EndpointManagement #UEM #DigitalWorkplaceManagement
