

Crypto × Onchain Assets × RWA 研究政策、资金流与链上价值捕获 分享投资观察 · 大佬案例与市场观点
Joined August 2021
- Tweets8.4K
- Following5.9K
- Followers5K
- Likes6.8K




Pinned Tweet
昨天我问:朝鲜一个连翻墙都不行的国家,哪来技术偷币安63亿?
今天有人把答案拍我脸上了
人家不是在拼网速,是在拼体制。
11 岁就从小学奥数竞赛里挑数学苗子,挑中了就离开家,进平壤的精英学院封闭训练。
据逃出来的人讲,一天6节课、一节90分钟,没娱乐,作业就是直接入侵西方和韩国的真实系统
教官的逻辑很直白:真实入侵里活下来,才配毕业。
毕业了还不留在平壤。本土老断电、IP 受限,顶尖的就以商业程序员的身份外派,沈阳、大连、俄罗斯、东南亚、东欧都有。
白天给西方公司写网页、做 App、接 Web3 的活,晚上就用白天摸到的供应链漏洞,或者一份包装精美的 LinkedIn 高薪Offer,去钓交易所的架构师。
为什么盯着币?
因为别的路都断了。
SWIFT 不让用,传统金融制裁锁死,加密货币是唯一不用实名、没人能直接下令冻结的提款机。
造坦克导弹要钢铁要外汇,培养一个黑客只要空调房、几台电脑和无限续杯的速溶咖啡,一票就是几十亿美金纯利。
币安这次是不是他们干的,还没实锤。
但有一点可以先说清楚:
别再问断网的国家怎么偷币了,断的是百姓的网,不是这条线。

为什么黑客攻击币安、Bybit 和 Bitget,却仍无法触及 Coinbase???
核心在于其资产保管架构与密钥管理方式不同。
核心安全差异:没有“巨大蜜罐”
大多数交易所为了提现速度,会把大量资产集中在少数活跃热钱包,私钥或签名权限相对集中,一旦内部系统、DevOps机器、签名流程或第三方组件被攻破,损失巨大
Coinbase 采用多方计算(MPC) 等方案:
• 完整私钥从未以完整形式存在于单一磁盘、RAM或设备上。密钥在生成时就被拆分成数学“碎片”(shares),分布在隔离的硬件/多方环境中。
• 签名时多方协作计算,无需重组完整私钥。即使攻破一名工程师的笔记本或单一节点,也只能拿到无用碎片。
• 资产分布在数千万独立地址上,攻击面极广且价值密度低,难以一次性大规模抽走。
• Coinbase 已开源部分 MPC 密码学库,并强调阈值签名、硬件安全模块(HSM)结合、地理/逻辑隔离等实践。
这大幅降低了单点失效风险。
热钱包/冷钱包比例上,Coinbase 公开表述约98%冷存储,配合保险监管与披露要求
中本聪Satoshi Nakamoto 名言:
“If you don't believe me or don't get it, I don't have time to try to convince you, sorry.”
“如果你不相信我,或者没弄明白,我没时间去试图说服你,抱歉。”
谷歌在天上跑了个 AI
当地上还在为一度电打架,谷歌它直接把算力搬到太阳底下去了!
事情是这样的:
几周前 Google 悄悄发了一颗小卫星,里面装着一块跟 Gemini 同款的AI芯片。这周地面的工程师给它发了一条很简单的指令。芯片启动,读完提示,在轨道上算完,把答案传回来。从太空回来的第一条回应是一首俳句。
听起来像个讨喜的小实验,但它其实是 Google 对 AI 眼下最大麻烦的回应。
大家都知道AI 很吃电,你问聊天机器人的每一个问题,都跑在一堆吞电的大机器上,而需求还在爆发式往上走。科技公司现在买电厂、签核电协议、跟电网抢资源,都是在补这个洞。
在地面,电力正在卡住 AI。
太空不是这样。
只要是轨道选对了,卫星几乎一直在晒太阳。没有云,没有夜晚,没有电网。
太阳能是免费的,而且不间断。
所以 Google 把问题倒过来问了:
与其把更多电力运给 AI,不如把 AI 送到电力永远不会断的地方。
这就是 Suncatcher 计划。眼下是一颗卫星加一首诗,往后可能是飘在我们头顶上的数据中心,跑着每天在用的那些 AI。
地上的电要抢,天上的电要等。
谷歌这一步不是答案,是把问题换了个处理方式。
$GOOGL
美国联邦调查局、特勤局、国税局刑事调查处,三家联合发布重大公告,确认朝鲜政府是这次盗走币安超过 60 亿美元资产的元凶.
问题来了~都知道能成为朝鲜黑客专业智商在线.
哪金将军是如何控制这些智商不低且不在朝鲜本土之内的人的?
不丹是个神奇的国家。
曾持有相当可观的比特币储备,而且是通过其低成本水电挖矿所积累。
峰值时价值超过10亿美元相当于该国GDP的可观比例
但根据链上数据和追踪平台,不丹已知的国家比特币持有量已大幅减少。 从2024年10月约13,000 BTC的峰值,降至目前追踪到的约500–518 BTC,降幅超过95%。
这将被视为历史性错误!!!
#Bitcoin
18年前,一份9页的论文在金融危机里诞生~
写它的人,15年前就消失了。
而它,今年18岁了。
2009:网络上线,第一笔交易给了哈尔·芬尼。
2010:1万枚币,换了两张披萨。
2011:价格第一次站上1美元;同一年,中本聪消失了。
2012:第一次减半。
2013:第一次破1000美元。
2016:第二次减半。
2017:破1万美元,CME上了比特币期货。
2020:第三次减半,Strategy开始大手笔买入。
2021:特斯拉15亿、萨尔瓦多法定货币、市值第一次破1万亿。
2024:现货ETF来了,第四次减半,价格站上10万美元。
2025:美国建了战略比特币储备,价格创下126,198美元新高。
2026年3月:第2000万枚被挖出来,2100万的总量,只剩不到100万了。
创始人缺席了15年,系统一天没停过。
这就是比特币18岁的样子。
$BTC

X官方未公布精确分区数据。
多方交叉估算(语言分布、广告触达、社区观察):简繁中文活跃用户常见口径约800万。
简中蓝V粗估1-4万量级,与全球Premium约440万、中文占比低相符。
创作者收益(现Original Content Rewards)因中文CPM低、门槛高且大陆收款受限,真正覆盖蓝V成本的确实极少,社区说不到500人属合理粗估。
方向真实,但非官方精确数
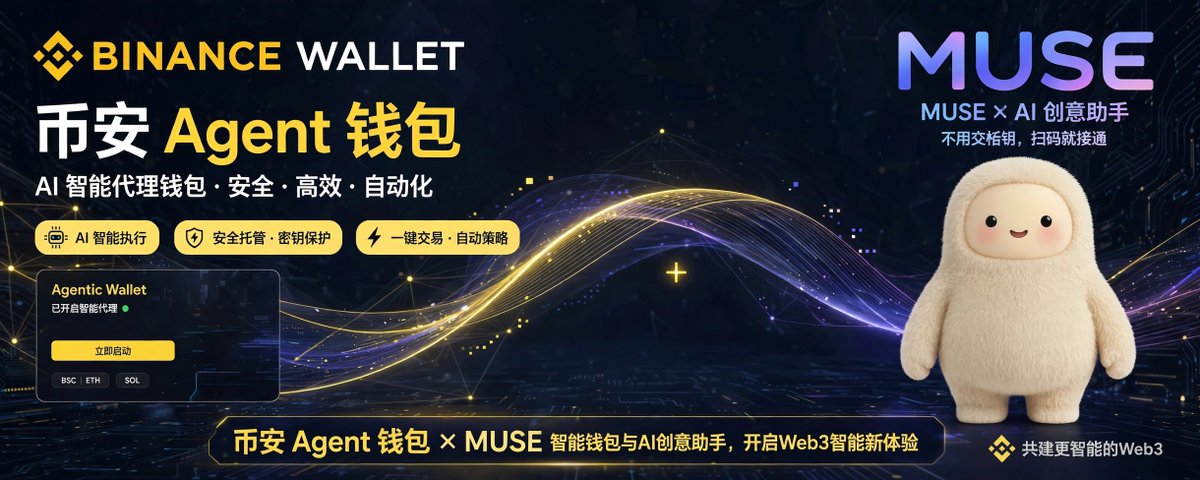
不用花钱买bot,Muse免费撸,300亿token管够
1. 谷歌 Gemini Pro 账号(之前都撸过),对话框选任务,输指令:打开远程浏览器,进 muse.ai 注册页,弹窗点始终允许。
2. 邮箱注册,验证码不能粘贴、手动输。有的号要银行卡,随便填个U卡,国家选新加坡直接过。
3. 注册完去 muse.ai 登录,设置里兑换邀请码,1 次 10 亿;再拿自己的码拉人或小号,1 个码能用 30 次,就是 300 亿,而且不过期。
装手机上丢个命令,24 小时帮你打 NFT 和币。
币安 Agent 钱包也能接上,扫码连接,不用交私钥。
邀请码:PKQSBJ
(加入后 48 小时内去设置里兑,你我各得 10 亿)




币安60多亿美元刚被偷走,FBI昨天点了朝鲜的名
但这伙人不是第一次干,也不会是最后一次——因为他们根本不是黑客团伙,是朝鲜印钞的部门。
拉撒路(Lazarus Group),习惯叫他拉撒路集团,是朝鲜的国家级黑客组织,也就是常说的APT。外界普遍认为它挂在朝鲜侦察总局(RGB)下面,具体干活的是第121局这类单位。
这个归属不是猜的——美国、韩国政府和卡巴斯基、微软这些机构各自追踪后指向了同一批人。
它从2009年前后开始被安全圈盯上,实际动手的时间还要更早。
名字借的是《圣经》里被耶稣复活的拉撒路,意思是这伙人像死而复生:端掉一批,换套工具换个马甲又回来了,所以一直清不干净。
别名一大堆:
美国政府叫它Hidden Cobra(隐蔽之蛇),微软叫ZINC或Diamond Sleet,另外还有APT38、Guardians of Peace(和平卫士)、Whois Team。
这些名字多半不是指同一个团队,而是同一把伞底下的不同分组,专搞钱的是BlueNoroff/APT38,另有Andariel等分支。
它跟普通黑客团伙最大的区别是背后站着主权国家,而且带着明确的创汇任务:要养政权、要绕制裁、最后落到军事项目上。所以它不只做间谍和破坏,还大规模做金融犯罪,尤其是偷加密货币。
规模没有确切数字,估计几百到几千人,主要据点被认为在平壤。手法一直在升级,鱼叉钓鱼、零日漏洞、供应链攻击、自制恶意软件都属于它的常用项,技术水平在国家级组织里排第一档。
干过的几个大事:
- 2014年打索尼影业,泄了大量内部数据还顺带破坏系统,普遍认为起因是电影《采访》。
- 2016年孟加拉国央行那起,通过SWIFT转账差点卷走近10亿美元,有一部分钱确实转出去了。
- 2017年的WannaCry,勒索软件全球大爆发。
- 这几年最狠的是偷币。2025年2月Bybit被盗约15亿美元的以太坊等资产,是史上单笔金额最大的加密货币盗窃案之一。累计下来,它从加密行业拿走的钱估计已在数十亿美元量级。
到2025、2026年它没停。针对韩国的间谍活动里出现了Operation FlashHole这类行动,用上了后量子加密等新技术.
攻击面在往开发者、国防和航空航天企业扩。加密资产这条线也还在持续得手。
驱动它的就两件事:钱和情报。
金融机构、加密行业、政府部门、企业全在它的射程里,目前看也是全球最活跃、最难对付的国家级黑客组织之一。
pal这帐算得很狠
Anthropic 手头现金加短期投资约1317亿美元,就算IPO 再拿约1000亿也就约2300亿。
而它已签的算力账单,按 S-1 分项加总在数千亿量级,大头是不可取消的按量付费:微软、谷歌、亚马逊、Broadcom那几笔,用不用都得付。
SpaceX 那笔1205亿是例外,2027年初后可90天通知取消。
关键不在营收真不真,在结构
支出先签成了固定账单,收入却只能慢慢长,缺口必须有人接盘。
接盘的人在变少:垃圾级之后,很多养老金保险不能大量持有,银行给钱也要价更高
市场不是不给AI花钱,是不给资产负债表扛不住的公司花钱。

ちとアンソロピックの話するよー
まずアンソロピックが現在もってる現金が1100億ドル。
11月のIPOで調達できる金額がおよそ1000億ドル。
併せて手持ちの現金2100億ドル。
一方でアンソロピックに必要な設備投資費用は
2027年1000〜1200億ドル
2028年1350〜1600億ドル
2029年1500〜1700億ドル
となってる。中身はMS、google、amazon、ネオクラウド、spaceX、AMDとの契約。S-1が出所。
S-1だけみても、2年で手持ちの現金が尽きる計算になる。
2027年に売り上げが1000億を超えてると予測してるけど帳簿上はトントンになる。だが現金は減る。他にも費用あるから。
問題は固定費である。現在はAIの訓練費用に年120億ドルだが、訓練の費用は指数関数的にあがる。
2027年には訓練費だけで400〜800億ドル、その後も上がり続ける。これは指数関数的に上がる。AIはそういう風に出来ている。
2027年に1000億、2028年に1500億という売り上げ予測もあるが、「計算能力が指数で増え、売上もそれに付いてくる」って前提で組んである。
だが現実は計算能力は電力と立地という物理で線形にしか伸びず、売上も市場の限界で線形にしか増えない。
つまり支払いは指数で組まれていて、計算能力と売り上げは線形なんだ。これが噛み合わないと支払い分が固定費として残る。
この固定費分はどこからファイナンスするしかない。そこで問題なのが「投資適格格付け」なんだけど、これがなんとジャンク級と格付け会社から判断されたのさ。これだと市場から金を借りるのが難しい。
正直言って、これは意外だった。ブラックストーンと格付け会社がグルになってIPOの為に無理やり通すと思っていたので。
このまま行くとアンソロピックは「2028年に売り上げ1500億ドルでも足りない」という場所まで走ることになる。そこで金が尽きる。
誰かがブリッジファイナンスをする必要がある。だが、誰が?そしてその先は?ってのが今の状況。
ビッグテックはすでにキャッシュフローがマイナスに落ち込んだ。銀行はジャンク級の会社に金を貸せない。年金保険もジャンク級では貸してくれない。残るはプライベートクレジットくらいだが、そこの窓も閉まりつつある。
格付けがジャンクで評価額が1.5兆ドル、というねじれは債券側はこの償還スケジュールを見ていて、株式側は売上の伸び率を見ている、って所かな。
売り上げの成長はホンモノで凄まじい。だが貸した金が帰ってくるかは怪しい。
現状、どっかの誰かがケツモチしないともう走れないのが見えてるわけ。
アメリカ政府が最後に出てくるんですかね?
それと公金入れるなら、なんかでっかい危機でも起きないと無理なんだけどね。じゃないと誰も納得しない。

联邦调查局FBI正在发布信息,指出朝鲜民主主义人民共和国(朝鲜)应对2026年10月29日左右从加密货币交易所Binance窃取超过60亿美元虚拟资产的行为负责。FBI将这一特定的朝鲜恶意网络活动称为“TraderTraitor”
FBI声明要点包括:
• 明确归因于朝鲜(Democratic People's Republic of Korea)。
• 活动代号为“TraderTraitor”(此前已与朝鲜黑客相关的加密货币盗窃有关,包括2025年Bybit约15亿美元盗窃案)。
• FBI与美国特勤局(USSS)和国税局刑事调查部(IRS-CI)合作,观察到攻击者主要将被盗资产转换为以太坊(ETH),并预期会通过DeFi和即时兑换服务进一步洗钱。
• 呼吁相关加密货币服务提供商、节点运营商等封锁与TraderTraitor相关的地址交易。
此前,区块链分析公司如TRM Labs和Chainalysis已高置信度将此事件归因于TraderTraitor(朝鲜精英黑客单元,与Lazarus集团相关)。
这起事件被描述为有记录以来最大的加密货币盗窃案。Binance已确认安全事件,并表示将覆盖用户损失。
以上信息来自FBI官网和主流新闻源的公开报道