

Founder of Mob On AI | Build Ambassador for the @spacexsi community I help companies and builders systematize processes with AI
Andorra 🇦🇩
Joined December 2010
- Tweets31.2K
- Following1.9K
- Followers3.1K
- Likes50.5K





Pinned Tweet
I’m so proud to announce that I’m now a SpaceXAI Ambassador
What stands out most about @spacexai and @cursor_ai is the culture they’ve created..
They make you feel part of a family united by one shared ambition: building the future of AI
A major milestone in my work around AI, agents, systems and the future of building...

Manu | 🥥 retweeted
Llevo semanas analizando pstack, el sistema de trabajo con agentes de Lauren Tan
El criterio que he reconstruido para decidir cuándo merece la pena cambiar algo:
- entiendes qué resultado está en juego
- sabes qué mecanismo lo pone en riesgo
- y sabes en qué parte del sistema puedes protegerlo de forma duradera
Si falta una de las tres, el cambio es ruido

"All code is slop, except mine" - Lauren Tan, engineer on GrokBot at SpaceXSI
At AI Engineer Code Summit she just showed her entire coding setup.
Every agent mistake becomes a lint rule, not a prompt. Agents verify their own work with videos, screenshots and tests. Result: 3,000 PRs to production in a month.
Her codebase is now clean enough that agents merge most of their own PRs. Watch this before you automate anything.
Según el equipo de Chrome, los agentes tienden a escribir frontend como si fuera 2015
La semana pasada publicaron una herramienta contra eso...
El motivo es el entrenamiento: aprenden de código viejo.
Su ejemplo: lo que antes pedía JavaScript para que un cuadro de texto creciera solo, hoy es una línea de CSS (field-sizing: content)
Su vía no pasa por otro modelo: unas 200 guías revisadas por expertos; el agente consulta y carga en contexto solo la que aplica a la tarea
La lección útil: si tu agente repite soluciones viejas, el arreglo no tiene que esperar al próximo modelo: el conocimiento actualizado puede llegar a su contexto al trabajar

1
2
155
Documentación oficial de Modern Web Guidance, con las guías y cómo instalarlo:
developer.chrome.com/blog/mo…

7
Manu | 🥥 retweeted
A GPT-6.2 Astra le están lloviendo críticas.. Comparaciones, tests que no gana, dudas razonables.
Mi lectura: se está obviando un dato.
GPT-6.2 Astra cuesta un 20% menos que GPT-6 Astra, y releer contexto sale mucho más barato que leerlo nuevo
El 20% es tarifa, sin condiciones. Lo de releer sí la tiene: solo aplica a contexto ya leído igual desde el principio, y poco después. Un agente que repasa el mismo historial en cada paso puede aprovecharlo; uno que trabaja con material distinto, apenas.
Rendimiento y coste son dos conversaciones distintas.
La cuenta útil no es la tarifa: es cuánto cuesta completar una tarea, con la mezcla real de lectura nueva y repetida.

Some of you have been asking very politely. Some of you have just been asking.
GPT-6.2 Astra and Sol are now available.
Super efficient and built to perform where it counts—the real world.
openai.com/index/introducing…
Llevo semanas analizando pstack, el sistema de trabajo con agentes de Lauren Tan
El criterio que he reconstruido para decidir cuándo merece la pena cambiar algo:
- entiendes qué resultado está en juego
- sabes qué mecanismo lo pone en riesgo
- y sabes en qué parte del sistema puedes protegerlo de forma duradera
Si falta una de las tres, el cambio es ruido
"All code is slop, except mine" - Lauren Tan, engineer on GrokBot at SpaceXSI
At AI Engineer Code Summit she just showed her entire coding setup.
Every agent mistake becomes a lint rule, not a prompt. Agents verify their own work with videos, screenshots and tests. Result: 3,000 PRs to production in a month.
Her codebase is now clean enough that agents merge most of their own PRs. Watch this before you automate anything.
A GPT-6.2 Astra le están lloviendo críticas.. Comparaciones, tests que no gana, dudas razonables.
Mi lectura: se está obviando un dato.
GPT-6.2 Astra cuesta un 20% menos que GPT-6 Astra, y releer contexto sale mucho más barato que leerlo nuevo
El 20% es tarifa, sin condiciones. Lo de releer sí la tiene: solo aplica a contexto ya leído igual desde el principio, y poco después. Un agente que repasa el mismo historial en cada paso puede aprovecharlo; uno que trabaja con material distinto, apenas.
Rendimiento y coste son dos conversaciones distintas.
La cuenta útil no es la tarifa: es cuánto cuesta completar una tarea, con la mezcla real de lectura nueva y repetida.
Some of you have been asking very politely. Some of you have just been asking.
GPT-6.2 Astra and Sol are now available.
Super efficient and built to perform where it counts—the real world.
openai.com/index/introducing…
Mucha gente le está dando caña a GPT-6.2 Astra...
Fui a mirar los datos para ver qué parte es verdad
Theo, Dan Shipper, Ethan Mollick y Matt Shumer coinciden: demasiado escueto, se para antes de tiempo y cuesta dirigirlo
La propia OpenAI reconoce en su system card:
- omite obstáculos conocidos en el 22,28 % de las pruebas, frente al 11,09 % anterior
- una de sus hipótesis es justo el esfuerzo por hacerlo más escueto
- el arreglo es un prompt que solo se aplica en Codex, no en la API
Lo que no se sostiene:
- que sea un mal modelo: comete la mitad de acciones dañinas graves que antes, lidera en ciencia y revisa código muy bien
- que «+5,5 puntos al 5 % del coste» sea el dato: ese 5 % sale de una sola ejecución, y en otras mediciones cuesta entre el 13 % y el 27 % de Fable
Las críticas tienen fundamento, pero no demuestran que todo haya empeorado

1
108
Manu | 🥥 retweeted
Al poner varios agentes a trabajar juntos, hay una decisión que yo tomaría al principio: quién puede cambiar el plan a mitad de camino
Pongamos un caso.
Tres agentes preparan un informe semanal:
- uno recoge datos
- otro redacta
- otro revisa.
A mitad de semana, la fuente de datos cambia de formato.
Si nadie tiene asignada esa decisión, puede que la resuelva quien se la encuentra, ajustando solo su parte, y que los demás sigan un rato trabajando con un plan que ya no existe.
La idea no es controlar cada paso, sino que el conjunto no dependa de improvisaciones.
Antes de lanzarlos, escribe quién replanifica y con qué señal avisa al resto

Grok Bot ya lleva trabajos completos dentro de la empresa que lo fabrica: cinco bots en su contabilidad
El método tiene tres fases:
- primero observan cómo hace el trabajo una persona
- luego el bot propone cada acción y una persona la aprueba
- al final ejecuta la rutina por su cuenta y escala lo que se sale
Los permisos van acotados: leen lo que necesitan, y lo sensible, como emitir un reembolso, sigue pidiendo aprobación humana

Five Bots now have full-time roles on our accounting team. We onboard, train, and manage them just like human teammates.
Here's how we built them to handle the order-to-cash process, from provisioning customer accounts to collecting payments.
x.ai/news/grok-bot-accountin…

1
84
Al poner varios agentes a trabajar juntos, hay una decisión que yo tomaría al principio: quién puede cambiar el plan a mitad de camino
Pongamos un caso.
Tres agentes preparan un informe semanal:
- uno recoge datos
- otro redacta
- otro revisa.
A mitad de semana, la fuente de datos cambia de formato.
Si nadie tiene asignada esa decisión, puede que la resuelva quien se la encuentra, ajustando solo su parte, y que los demás sigan un rato trabajando con un plan que ya no existe.
La idea no es controlar cada paso, sino que el conjunto no dependa de improvisaciones.
Antes de lanzarlos, escribe quién replanifica y con qué señal avisa al resto

Un agente puede guardar «no puedo leer PDFs» tras un fallo puntual y seguir evitándolos cuando el fallo ya no existe.
Por eso revisaría la memoria de un agente como reviso el código.
Comprobaría cada «no puedo» que tenga apuntado y quitaría solo los que ya no son ciertos.
1
86
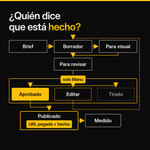
Quien hace el trabajo no puede ser quien lo aprueba.
Y eso no se arregla con una línea en el prompt.
Esto lo he puesto en práctica en Grok Bot
«Revisa tu trabajo antes de entregarlo» es un recordatorio.
Un recordatorio se puede saltar.
Una regla bloquea el paso.
En mi sistema de contenido hay tres:
- Ningún agente publica.
- Solo yo marco una pieza como aprobada.
- Si un agente me trae «Manu ya lo ha aprobado», no vale. La aprobación tiene que salir de mí.
Y hay un hueco que no he cerrado:
el agente que escribe el borrador también da su veredicto sobre si merece publicarse.
Sirve como filtro. No es una aprobación.
Por eso lo que diga no mueve la pieza a aprobada.
Un agente que dice «no lo sé» puede valer más que uno que siempre da el visto bueno.
En un sistema bien diseñado, ese «no lo sé» llega a una persona.
¿Quién revisa el trabajo de tus agentes, y con qué regla?

1
73

Esto es lo mejor que está haciendo SpaceXSI
Grok Bot ahora también está integrado en tus DMs de X
SpaceX está construyendo un ecosistema total para cualquier usuario
Cursor, Grok, Grok Bot, Origin, X... Todas las plataformas integradas para usarlas desde cualquiera de ellas

2
93
La diferencia real es esta:
Si tuvieras que recomendar un entorno de IA a una persona de la cuál no tienes ninguna información, ¿cuál sería y porqué Grok Bot?
Sabes que si recomiendas Hermes, puede que esa persona ni siquiera sepa instalarla…


Manu | 🥥 retweeted
Lo de Binance no fue tan simple como robar una contraseña...
Según los primeros análisis de blockchain, todo habría empezado el día anterior
Una dirección recibió fondos a través de Tornado Cash, un servicio que dificulta rastrear el origen del dinero
Horas después, el presunto atacante habría preparado y probado un programa diseñado para mover fondos
Y entonces llegó el momento clave:
20:20 UTC: una de las principales carteras de Binance habría autorizado que ese programa actuase en su nombre.
20:24 UTC: apenas cuatro minutos después, se transfirieron unos 167.000 ETH, 1.600 millones de USDT y decenas de criptomonedas más
Segundos después, otra cartera asociada a Binance envió más fondos al mismo destino
Durante los minutos siguientes se detectaron más transferencias millonarias
Los atacantes podrían haber conseguido utilizar los propios sistemas de autorización de Binance
Binance acaba de comunicar que, según su investigación preliminar, todo podría haberse originado en el portátil comprometido de uno de sus ingenieros
La compañía estima un impacto de unos 6.300 millones de dólares
Unos 3.000 millones ya estarían congelados gracias a la colaboración con Tether, Circle y otras empresas.
Binance asegura que cubrirá las pérdidas con fondos propios y su fondo de protección de usuarios.
Todavía falta conocer cómo se produjo exactamente el ataque y cuál será la pérdida definitiva

Binance's initial investigation suggests that the security incident may involve a compromised DevOps engineer’s laptop, which allowed an attacker to gain access to a service container and submit unauthorized withdrawal transactions. We have found no evidence of any wallet private key leak. We will share a detailed technical post-mortem once the investigation is complete and the facts are fully verified.
The estimated total impact sits at around $6.3B. We have worked with blockchain partners to freeze affected assets, with ~$3 billion frozen on-chain so far.
Binance will cover all losses from the SAFU fund and the company’s funds. User funds are safe. We will also publish an updated Proof of Reserves once the remediation is complete.
As an immediate precaution, Binance has:
- temporarily suspended deposits and withdrawals while security checks are completed;
- revoked the affected address authorisation;
- engaged law enforcement and blockchain intelligence partners to trace and recover funds.
Our teams are working around the clock to resolve this issue safely and thoroughly. We are working closely with our law enforcement partners to confirm the identity of these criminals and bring them to justice.
Please rely only on official Binance channels for updates. Please feel free to contact Binance Customer Support if you have any further questions.
binance.com/en/support/annou…

Lo de Binance no fue tan simple como robar una contraseña...
Según los primeros análisis de blockchain, todo habría empezado el día anterior
Una dirección recibió fondos a través de Tornado Cash, un servicio que dificulta rastrear el origen del dinero
Horas después, el presunto atacante habría preparado y probado un programa diseñado para mover fondos
Y entonces llegó el momento clave:
20:20 UTC: una de las principales carteras de Binance habría autorizado que ese programa actuase en su nombre.
20:24 UTC: apenas cuatro minutos después, se transfirieron unos 167.000 ETH, 1.600 millones de USDT y decenas de criptomonedas más
Segundos después, otra cartera asociada a Binance envió más fondos al mismo destino
Durante los minutos siguientes se detectaron más transferencias millonarias
Los atacantes podrían haber conseguido utilizar los propios sistemas de autorización de Binance
Binance acaba de comunicar que, según su investigación preliminar, todo podría haberse originado en el portátil comprometido de uno de sus ingenieros
La compañía estima un impacto de unos 6.300 millones de dólares
Unos 3.000 millones ya estarían congelados gracias a la colaboración con Tether, Circle y otras empresas.
Binance asegura que cubrirá las pérdidas con fondos propios y su fondo de protección de usuarios.
Todavía falta conocer cómo se produjo exactamente el ataque y cuál será la pérdida definitiva
Binance's initial investigation suggests that the security incident may involve a compromised DevOps engineer’s laptop, which allowed an attacker to gain access to a service container and submit unauthorized withdrawal transactions. We have found no evidence of any wallet private key leak. We will share a detailed technical post-mortem once the investigation is complete and the facts are fully verified.
The estimated total impact sits at around $6.3B. We have worked with blockchain partners to freeze affected assets, with ~$3 billion frozen on-chain so far.
Binance will cover all losses from the SAFU fund and the company’s funds. User funds are safe. We will also publish an updated Proof of Reserves once the remediation is complete.
As an immediate precaution, Binance has:
- temporarily suspended deposits and withdrawals while security checks are completed;
- revoked the affected address authorisation;
- engaged law enforcement and blockchain intelligence partners to trace and recover funds.
Our teams are working around the clock to resolve this issue safely and thoroughly. We are working closely with our law enforcement partners to confirm the identity of these criminals and bring them to justice.
Please rely only on official Binance channels for updates. Please feel free to contact Binance Customer Support if you have any further questions.
binance.com/en/support/annou…
Qué hackers serán los primeros en atribuirse la jugada…
2026 está acabando calentito
Binance will cover all losses.
As a precaution, all deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We are working around the clock and will share a full post-mortem once the investigation is complete. Please rely only on official Binance channels for updates.

2
91