

founder of @cyclens_tech | CTF教程 - HelloCTF: https://xitter.cf/t.co/qIGhtUfXk2
Joined October 2022
- Tweets14K
- Following532
- Followers10.5K
- Likes15.9K





我说有了AI真是好起来了 编造一个后门简直轻而易举 一群傻逼AI小鬼甚至可以和专业的安全工程师杠一天 安全真j8完蛋了 一眼望到头

HMCL已暂时移除相关限制
github.com/HMCL-dev/HMCL/pul…
部分此前同步PCL增加下载限制的启动器也已删除相关限制
github.com/FCL-Team/FoldCraf…
火绒论坛内反馈PCL存在后门的相关帖子
bbs.huorong.cn/forum.php?mod…


虽然我们没有写出php2shell通杀rce poc,但是我可以给你生成一份至今为止我们研究出来的所有发现,并且打包成看似真实的攻击代码和漏洞复现报告,并取一个眩晕瘫坐的标题,你可以把这些内容发到你的公众号里忽悠那些牛子接着烧token
近日,随着多个关键设施相关联的漏洞被爆出,网络攻击事件频发,我们的安全团队捕获并溯源了多起自动化攻击,最后被证实是 安东·尤丁采夫(Антон Юдинцев )、维亚切斯拉夫·巴兰尼科夫(Вячеслав Баранников)和尼基塔·布亚诺夫(Никита Буянов)
今天有个做运维的朋友发信息给我,说这是他入行以来最好的一年。
这一年公司终于舍得花钱了。花了几周把 PHP 从 5.6 升到 7.3,核心数据全搬上了 TiDB Cloud。另一条产品线刚升到 Node.js 24,中间件全开了 Brotli 压缩,带宽省了一半。省下的预算够养五年安全团队。
证书遍地打折。全站换成了 eMudhra 的证书,价格只有别家零头,攒一周咖啡钱就能把 HTTPS 和代码签名一起搞定。
昨晚 CI 从 PyPI 拉了最新版 LiteLLM,今早全公司电脑都装上了新的 AI 工具。他说办公室里所有人突然停下手头的事,互相击掌庆祝。
他说太幸福了,有种 IT 黄金时代降临的错觉。


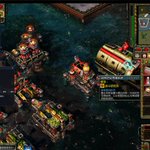
这段时间一直在让dsv4.1f逆向红色警戒3和它的mod日冕,作为一款我从小玩到现在的游戏,陪伴了我不少时光,每次无聊的时候都会开上几局虐电局。
一般我会用很古老的09年的由CE生成的经典31项修改器,作为通用内存编辑器,它并不在乎栈有没有平衡,调用有没有按照规则,总之,玩到兴头游戏崩溃是常有的事情。
其实已经习惯了,这类传统游戏还有很吸引我的东西 —— 战役,我已经不记得前前后后我打了多少次原版战役和在mod下的战役了,我蛮喜欢后者,因为你通常能体验到科技碾压的快感,当然因为原版地图已经写死的各类科技编排,其实很难做到。
所以最开始我只是好奇能不能把遭遇战的某些协议技能(比如 召唤空投仓投放随机单位),在原版战役中实现,在黑盒的情况下实验很久(我记得v从v0干到了v26)最后没实现,当然在后面引导AI结合解包内容才发现是因为原版战役里面根本没有对应的技能释放资源。
不过好消息是,这部分之外的 单位对象,折跃效果其实是在的就是缺了个美术资源(不过也有些特殊hash对象不在)
当时想着都分析到这了,干脆给旧修改器逻辑全重写了吧,我原本是让 AI 去分析旧 CE 修改器、先按原样"抄"过来。但 dsv4.1f 抄不明白——她有自己的判断,看到目标地址处的汇编已经不成原样,就认定 CE 的改动是无效的,接着开始私自改造。
基本上每改一两处就得给她打断纠正思路,再加上当时底座选的workbuddy,这玩意坏就坏在很喜欢一有东西就往记忆里面写,哪怕是黑盒测试下的推论,或者黑盒内存状态的测试结果(说到测试结果,ds非常会偷懒,能测试一次的绝对只测试一次,哪怕这个测试关联到随机函数,她都只测一次)
导致当时ds迭代1017之后让她继续分析空投仓问题,几乎50%的问题都是过往存在问题的黑盒记录,40%是因为她完全不遵守提示词给的流程测试。
所以后面我发帖用了一堆子agent让她们清理工作区保持工作区的健康,移除猜测 推论 黑盒不稳定结果,让ds重新研究才有了好转。
当然比较惊喜的是,在运行态解包过程中,ds居然解密了mod的一部分核心结构,这部分关联了很多mod对游戏内函数的操作方法,加快了整个过程,同时因为解包之后,很多游戏内函数逻辑都暴露在外面。
不过值得一提的是,所有的突破反而是在一台干净的window机器上完成的 —— 没有任何逆向工具,没有加载任何逆向skill,ds有的只有python,当然部分游戏内容当时是使用 ida no mcp 导出过一部分,没有其他逆向的MCP,相比于当时在主机上还用IDA打开了很多必要的游戏组件(非加密)给ds看,哦好像还试了下REA —— 我说白了我白说了,有些AI的skill无非就是生在了自媒体没事就硬吹的好时候,其实那个时候无论哪个搞逆向的师傅把一堆和逆向有关的skill全部打包起来包装一下叫REA都能火= =
话说回来,就是ds这个模型在你指定了一个不差的方向之后干活是很惊艳的,当然代价就是你盯她的时间估计得不少,至少在逆向工程上面指望一个目标去让她抽卡,多半第二天起床你就能看到鱼片了。
随后就是ds跟我逐渐搞定了之前修改器欠缺和不完善的地方,然后做了我最想做的,把LLM接入游戏,以一种掌控游戏内部各类函数,可以一念干涉战局的方式。
我很早之前就想把他们做成视频,或许是想讲讲用ds完成这些工作的过程和坑,或许是想感慨一下如今的逆向相比于过去有多容易,亦或许只是单纯想给社区说 你看我重写了这个修改器,让她更安全更强大更创新。
我不知道,我好像在写完这一整个修改器之后就变得十分空虚,我甚至不知道我为什么要写这个东西,好像在此之前,我只是希望我能成为这个游戏的神,随意去操控战局,现在好像成功了......
那么成为神的代价呢(


