

株式会社あんテクCEO/科学大修士課程在学中←都市大←都立小石川/三原顧問/自社サービス:面接AI「あんトーク」/プログラミング歴9年!/アプリ甲子園準優勝/未踏ジュニア2020スパクリ/トビタテ5期生
Setagaya-ku, Tokyo, Japan
Joined March 2017
- Tweets17K
- Following978
- Followers6.5K
- Likes17.9K





Pinned Tweet
年収チャンネルのキャリアコロシアムに出演しました。
大学2年生の頃、1人でフリーランスエンジニアをやっていた時に
キャリアコロシアムをよく見ていました。
あれから3年。法人化してエンジニアチームを作り、案件を回しています。
今は2期目で年商4500万円、来期は1億を目指しています。
年商を上げて、より多くのエンジニアに仕事を振れるようになりたい。
そうすることで、エンジニアがもっと活躍できる環境を広げていきたいと思って出演しました。
出てみるとかなり緊張しました。
うまく説明できなかった部分が悔しかったです。。。
ただ、これが今の私の現状です。
ぜひ見てください。


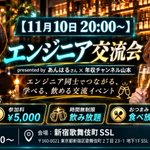
ご縁があり、山本さんと共催でイベントをやります!!
11月10日20:00から!場所は新宿SSL。
誰でも参加できるのでぜひ来てね🔥
peatix.com/event/5218049

Linuxの脆弱性報告が、公開メーリングリストに投稿された?
何が起こった?!?!解説しました。

Several Linux Kernel Vulnerabilities Accidentally Posted To Public Kernel Mailing List
As high as CVSS 9.0. Whoops.
phoronix.com/news/LKML-New-T…


こういう人がいるからこそ
総理の呼びかけってマジで意味あったな….
総理が言ってるから!!で通る
現場はすぐ対応したいのに、管理職への説明からしないといけないからね。。

⚠️Pythonを使っている方へ。
今回の問題は、HTTPSで接続先を確かめる「証明書の信頼」に関わります。
eMudhra / emSignの中間認証局の鍵に弱点が見つかりました。
影響する証明書を信頼する環境では、
通信経路に介入した攻撃者による、なりすましや改ざんにつながるおそれがあります。
OSを更新しても、pip内蔵の証明書ストアが古いまま残る場合があります。各仮想環境も含めて確認してください。
Python公式の推奨下限(2026/10/23確認)
・pip:26.2.2
・certifi:2026.10.19
・uv:0.13.4
コンテナは依存関係とシステム証明書を更新し、レイヤーキャッシュを無効にして再ビルドしてください。

🚨 BREAKING: IT JUST KEEPS GETTING WORSE. NOW PYTHON IS FACING A MASSIVE SECURITY EMERGENCY.
Python's security team has issued an URGENT warning after a certificate authority compromise put Python's HTTPS security at risk.
→ 8 CERTIFICATE AUTHORITY KEYS COMPROMISED. Some were so weak they could be cracked almost INSTANTLY.
→ FAKE TRUSTED WEBSITES: Attackers could potentially impersonate Python.org, PyPI and other websites during intercepted connections.
→ MALICIOUS DOWNLOADS: Vulnerable environments could be tricked into downloading software from attacker-controlled servers.
→ YOUR OS PATCH MAY NOT PROTECT YOU: Older versions of pip can STILL trust compromised certificates even after system updates.
→ EMERGENCY UPDATES: Python developers are being told to immediately update pip, certifi, uv and other affected tools.
→ DOCKER USERS AT RISK: Existing container images may retain vulnerable certificate stores and need rebuilding.
First PHP. Then Node.js. Then GitLab. Then LiteLLM.
NOW PYTHON.
The very systems developers rely on to establish TRUST online are becoming the attack surface.
If you use Python, PATCH NOW.

Readers added context they thought people might want to know
The Python certifi/pip details match the real eMudhra CA incident, but PHP, GitLab and LiteLLM involved unrelated software bugs, platform flaws and supply chain malware—not CA key compromises like this (Node.js patched concurrently for the same CA issue).
discuss.python.org/t/information-…
emudhra.we-have-a-problem.com
github.com/advisories/GHS…
docs.litellm.ai/blog/security-…
snyk.io/blog/php-patch…
高市早苗さんも対応を呼びかけた、PHPの重大な2件の脆弱性。
何が危険で、何をすればいいのかを動画で解説しました!
原因は、メモリ不足時の処理の不具合と、解放済みメモリへの古い参照。
条件がそろうと、ログイン認証なしで不正なコードを実行され、情報流出・サイト改ざん・サービス停止につながるおそれがあります。
今、確認したいこと👇
① 公開サイトで動いているPHPと、修正の適用状況を確認
② PHP本体を修正済みの版へ更新し、実行プロセスを再起動・動作確認
③ レンタルサーバーなら、提供元のお知らせで対応状況を確認
④ すぐ更新できなければ、公開アクセスの制限や一時停止を検討

皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
同じページなのに、2回目はなぜ速い?
その理由のひとつが「キャッシュ」です。
キャッシュは、一度取得したデータを一時保存し、再利用する仕組み。
最初のリクエストでは、キャッシュにデータがないため、データベースから取得して保存します。次に同じデータが必要になったときは、キャッシュに残っていれば、そのデータを返せます。
データベースへの問い合わせを省くことで、応答時間の短縮と負荷の軽減につながります。
ただし、保存したデータが古くなることも。期限を設けたり、更新時にキャッシュを削除したりする工夫も大切です。
ここからダウンロードした
github.com/dnnyngyen/codex-p…

弊社の受託案件、PHPが使われてるものは
対応状況を確認しています!
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
意外と下北周り世田谷周りのエンジニアいなくて
集客かなり苦戦してます泣

次のエンジニアイベントは下北沢で開催🔥🔥
来週の水曜日です!!ぜひ。
日時:2026年10月28日(水)19:00〜22:00
会場:coen cafe&bar 月日(世田谷区代田6-6-1・4階)
料金:一般4,000円/事前割引3,600円(10月21日23:59まで)
飲食:飲み放題・軽食付き
参加登録はこちら→ luma.com/reuqsbrq
