

日本ロマンチスト協会宣教師 兼 マーケ@リクルート 兼 個人事業主←ベネッセ←KDDI←SFC GMP(GA4)/GAM/旧GA広告主コミュニティレジェンド ※発言は所属している組織とは関係ないと言いたいところですがステマも良く無いので気をつけて発言します。Air Business Tools担当
東京
Joined May 2007
- Tweets11.2K
- Following167
- Followers1.8K
- Likes4K






ChatGPT Codexにオーストラリアの留学VISA(サブクラス500)取得を任せてほぼ俺は手を動かさず、指示に従って書類を用意しただけで問題無く取得まで出来た。
なお代行に頼むと6-7万円って言われたのでChatGPTの3000円のサブスクは余裕で回収出来てるな。
77
【超速報】NGINX、お前もか。
HTTP/2に認証不要のRCE脆弱性「NGINX2Shell」(CVE-2026-123007/123633)。
PHP2Shellほどの騒ぎではなさそうだけど、HTTP/2を使っているなら最優先で更新を。
Apache好きの俺でも、nginx使ってたわ。さくらさん、すぐに対応して〜
blogs.itmedia.co.jp/agile/20…

2
6
696
追記:「PHP2Shellほどの騒ぎではなさそう」は甘かった。
Xintのnginx2rootは、AWS・GCP・Azureの公開IP越しに攻撃成功。rootまで取っている。楽観視せず、nginxは今すぐ更新を。
まだ確定情報が少なく、間違いもあるかもしれません。コメントお待ちしています。
teapaw.org/brian_pak/status/21230…

Pre-auth RCE in nginx is the bug every hacker dreams of finding. It almost never happens.
Today we’re disclosing nginx2root: five nginx vulnerabilities, and an exploit that takes an unauthenticated attacker all the way to root.
One of themhits the default config.
If you run nginx, patch now. Then read: nginx2root.com
CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425

194
知り合いの会社もどんどん不正アクセスの被害とかに遭って来ているけど、もうご無事を祈るしか無い状況。
こういうのがあるとどんどん仕事が面倒になっていくのだ。面倒にならんように、きちんと仕事を進められる環境を作る取り組みを進めないと!
3
133

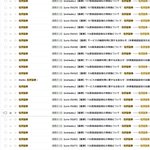
ブログを更新しました。迷惑メールフォルダの松井証券を騙る77件を数えた話から始まって、モスバーガー、バーガーキング、アララとCuenote、そして2014年に渦中にいたベネッセの流出まで。「流出させた企業が絶対にやってはいけないこと」と、被害者側の自衛策を書きました。
blogs.itmedia.co.jp/agile/20…
1
248
ブログを更新しました。銀座で逮捕された「偽基地局」事件を、SMSブラスター(IMSIキャッチャー)の仕組み、なぜ2Gにつながるのか、偽の緊急地震速報は作れるのかまで、技術の側から整理しました。
blogs.itmedia.co.jp/agile/20…

409
タイムズカーとかも。退会者とかには問い合わせベースでメールで回答とかやっているけど回答を装ったフィッシングメールで偽のログイン画面とかに飛ばして過去に登録したIDとPWでログインしてくださいとかやられたら普通に騙されると思うのね。

1
286
企業が不正アクセスや流出を発表
→
今まで流出したアドレスに一気にその企業を騙ったフィッシングが増える
→
正規の問い合わせなどをしたその企業の顧客が返信メールかと勘違いしてさらに情報を抜かれる
→
あぼーん
みたいなことになっているので注意
114

あーあやっちゃったね。Rも同じことしたんで再発防止のためにプラポリ規約の一元管理システム(CMSというかPMSって言った方が良いかな)を作りました。
japan.cnet.com/article/35254…

1
1,085


