
Principal software architect at @PaloAltoNtwks. Tech journalist at @TheMarker. Lecturer at Ono Academic College, Haifa University, Author, Opinions are my own.
Israel
Joined February 2009
- Tweets104K
- Following118
- Followers62.9K
- Likes378K




כשהתחלתי את הקריירה שלי כעיתונאי, אז @oyoyoy הזכיר לי את הציטוט שהתפקיד שלי הוא לא לומר ״מישהו אומר שיורד גשם״ אלא לפתוח את החלון ולבדוק.
גם פה. כאן חדשות לא צריכים לצטט את הלרלרת המטומטמת של כ״ץ אלא לבדוק בעצמם ולומר: ״שר הבטחון מקשקש שטויות לא רלוונטיות. שיהיה לכולנו בהצלחה״.

יש כמה ענייני אבטחת מידע בוערים עכשיו. רובם רלוונטיים לאנשים טכניים שצריכים לעדכן את המערכות שלהם (וב-PHP זה הרבה אתרים ואתרי וורדפרס).
זה לא אסון, זה חלק ממעגל החיים של האבטחה. חולשה מתגלית על ידי חוקרים טובים -> מוצרים מתוקנים -> צריך לעדכן.
כל הכבוד לכל המעורבים. אין פה דרמה.
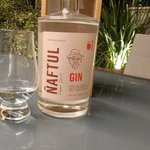
תשמעו, ג'ין הפלפלים (כן, כן) מקיבוץ מחניים הוא הברקה יוצאת מגדר הרגיל. אני עף עליו. אני מת על אלכוהול ירקות וזה אכן אחד הטובים.


לפני כמה זמן החלטתי לפתח מכשיר שצורח על הילדים אם הם משאירים בקבוק קטשופ על השולחן. הקיצר, ישבתי לי עם הקורסור שלי בסבבה והתחלתי לדרוש מהמשרת קוד. הוא הגיע למסקנה שכדי לג׳נרט את הצרחות הוא צריך טוקן ל OpenAI והתחיל, מבלי לבקש רשות (!!!) לסרוק את המחשב שלי כדי למצוא אותו (!) >>
>> אחד כזה שאני משתמש בו והוא חינמי (עד גבול מסוים) ומעולה הוא Bitwarden secret manager. אני לקוח שלהם בתחום של מנהל הססמאות אבל המוצר שלהם הוא חינמי למשתמשים פרטיים ובקינפוג נכון יתן לכם הגנה מספיק טובה גם מהאייג׳נטים הסוררים וגם מתוקפים מבחוץ. כדאי לקחת אותו לסיבוב! >>
>> בגדול, הוא מאחסן את כלללל הטוקנים שלכם במקום אחד ומסדיר את הגישה. הגישה נעשית על ידי רק מי שרשאי ואני אוכף את זה ברמת המכונה או ברמה הלוקלית באמצעות טביעת אצבע.
כתבתי הסברים וכו׳ בפוסט הטכני החדש שלי.
internet-israel.com?p=12184

טוב, תעזבו שטויות. סיקור חי ובוער של טעימת ויסקי מאד מיוחדת: התאמה של ויסקי ל... מוזיקה. ערב מיוחד מאד ב @mh_distillery שבוחן שאלה מעניינת: האם האזנה משנה את טעם הוויסקי. מי שמנהל את המוזיקה זה @liront - תשמעו, הולך להיות מעניין ואדווח כאן. >>


>> טוב מתחילים.
הפופ = הרגיש יותר מתוק.
הבוסה נובה = יותר מלוח ואגרסיבי.
רוק אנד רול = הפתעה ענקית, הויסקי הכי טוב. אגרסיבי.
היפהופ = הכי נהניתי ממנו. אגרסיבי.
האם צדקתי?

זה קצר וממש מעניין לקריאה ועושה סדר. אז בהחלט מומלץ לקרוא.

איך חיזוי המילה הבאה הפך לבינה מלאכותית שיודעת לכתוב קוד ולהפעיל תוכנות?
גלעד ברקן ראש גילדת הדאטה סיינס ב-Wix הנגיש את המאמר החדש שלו - From Autocomplete to Intelligence: How Language Became the Operating System of AI - למסמך פתוח בעברית, בשביל שכולם יוכלו ללמוד.
המאמר של גלעד מסביר איך מודלי שפה לומדים, למה השפה נמצאת בלב מהפכת ה-AI, ואיפה היכולות שלהם עדיין מוגבלות. לא צריך ידע מוקדם, רק סקרנות. מוזמנים לקרוא, לשאול ולהשאיר הערות במסמך.
docs.google.com/document/d/1…

הדבר הכי מטריד הוא שגורם צד שלישי לא ידוע לנו הצליח לתקוף בהצלחה את היועץ הבכיר של ראש ממשלת ישראל ולשתות כמות עצומה של מידע. ההתקפה הצליחה כי הוא עשה טעות שהוא לא היה אמור לעשות והיתה צריכה להמנע מראש על ידי גורמי אבטחה כלשהם.
ומה הכי מפחיד? שאולי אין שם כאלו.
Ran Bar-Zik retweeted

כמו גם כל מי שחיבר לעצמו איזה סוכן למייל, לוואטסאפ, לדרייב, לדרופבוקס או שבנה אפליקציה בזמנו הפנוי ולא טרח לבקש מהסוכן קידוד החביב עליו לנסות לתקוף אותה ולמצוא בה בעיות.
היום זה אוריך, תוודאו שמחר זה לא אתם.
This quoted post is unavailable.
עדכון: פנה אלי אדם פרטי ו*אמין* שהשם שלו מופיע שם והקשר (מקצועי, לא פוליטי) בינו לבין אוריך היה ידוע למעט אנשים. זו לא אינדיקציה של מאה אחוז אבל אם ההתכתבויות יחשפו יהיה לי איך לבדוק.