Simple & Secure Bitcoin Wallet. https://xitter.cf/t.co/9BMx8xMCqo

China
Joined May 2014
我想开了。
4
1
4
350
硬件钱包是解决不了供应链攻击的问题的
硬件钱包泄漏用户住址、电话的事件,今年已经不知道是第几起了…
1
149
过分了啊!
《公告》 因为团队没有人买的起 iPHONE DUO 所以 PANDA 钱包 UI 短时间内适配不了折叠屏。
135
Panda Wallet 未受到近期安全事件的影响。所有服务均未使用PHP。用户可以放心使用。
1
3
118
Bitpie has not been affected by the recent security incident. None of our services use PHP. All our services remain secure and safe to use.
1
5
866
我一直说手机才是合理的冷钱包解决方案,然后 Ledger 发布了个手机是吗?那为啥不买主流厂商的通用手机呢?起码没有供应链攻击问题。。。
1
197
Trezor 的量是第二大的,不过因为上次供应链的信息泄漏事件,应该是影响到了不少销量,因此看起来这次的供应链攻击好像是只针对了 Ledger。
本质上“供应链攻击”对所有硬件钱包都是一样的,那为什么这次事件只涉及了 Ledger?因为量最大的攻击者收益最大,小厂没受这次供应链攻击的影响不代表攻击者不能这么做,只是做了没意义而已。就像这些年盛行的假钱包,其实假钱包团伙们仿冒的主要就是 pie 和剩下的一两家,非主流的连假钱包都没人做的。
200
这其实也是困扰了整个行业很多年的盲签问题,否则哪怕是没有其他问题的冷钱包,如果看到个 hash 就去签名,那本质上也就不安全了。
不过目前DIY离线签名器的方案好像主要适配比特币,智能合约之类的复杂交互还是要用旧电脑或旧手机
202
像 ColdCard 就完全没受这次供应链事件的影响,其实是因为上次的随机数事件影响过大,之后应该是完全没订单了,当然攻击者也就不会动供应链攻击 ColdCard 的念头。
本质上“供应链攻击”对所有硬件钱包都是一样的,那为什么这次事件只涉及了 Ledger?因为量最大的攻击者收益最大,小厂没受这次供应链攻击的影响不代表攻击者不能这么做,只是做了没意义而已。就像这些年盛行的假钱包,其实假钱包团伙们仿冒的主要就是 pie 和剩下的一两家,非主流的连假钱包都没人做的。
1
207
相比起硬件钱包的供应链攻击,手机钱包的假钱包问题其实只要苹果官方稍微内部自查一下,就能解决50%以上的问题了,唉!
150
本质上“供应链攻击”对所有硬件钱包都是一样的,那为什么这次事件只涉及了 Ledger?因为量最大的攻击者收益最大,小厂没受这次供应链攻击的影响不代表攻击者不能这么做,只是做了没意义而已。就像这些年盛行的假钱包,其实假钱包团伙们仿冒的主要就是 pie 和剩下的一两家,非主流的连假钱包都没人做的。
1
2
5
1,642
用两个手机就可以组合成安全又便捷的 Panda 手机冷钱包 再也不用担心 买到假硬件钱包、个人住址信息被泄漏、硬件钱包工厂被渗透、物流途中被调包、使用硬件钱包被盯上,过安检被盘问... 等问题了
用一个 BTC 转账视频告诉你, 现在的手机冷钱包已经丝滑到什么程度了。 😎😎😎
9
5
18
9,678
如无必要,勿增实体.🤔
硬件钱包是解决不了供应链攻击问题的,解决安全储存数字资产的最优解,就是买个手机做冷钱包.如无必要,勿增实体.
3
7
1,802
也可以买全新的手机,冷钱包要用很多年的,新买一个也挺好
这就是为什么不要买硬件钱包的另一个原因:你不仅要信任设计者和生产商,还要信任物流方。数据泄露会增加扳手攻击风险,甚至物流有可能被掉包。相比之下,旧手机虽然也需要信任,但信任负担小太多了。
3
2
769
是的,其实早在几年前我们就从底层逻辑的角度上想明白了,只能是断网的手机上运行开源冷钱包,才能彻底解决可能的供应链攻击问题,小白用户还可以用 AI 来自行审计开源的冷钱包代码。
8月的时候,一名硬件钱包的经销商老哥因为对硬件钱包公司的失望和对 PANDA 钱包冷热架构的认可和我私信取得了联系。 他和我吐槽自己辛苦整理的硬件钱包供应链攻击文档发给Ledger 后,没有任何回应。 不知道老哥最近会不会受到重视。 😑
5
7
2,450
这个观点是不对的,因为你要花钱的时候还要联网。正确的做法就是有一个专门的手机冷钱包,和热钱包交互着操作,并且要确保不盲签。
二手iphone+飞行模式+AirGap Vault,就是一个极好的硬件钱包。 理由: 别人不知道这是硬件钱包; iphone的安全性非常高; 囤币,玩DeFi都很方便; 没有快递信息泄露风险;
2
1
737
正确的做法就是离线手机冷钱包+只安装冷钱包软件。
⚠️最近一些 iPhone 用户的钱包被盗,是因为安装了 FomoPeek 这个 App,v1.1-1.2 主要版本引入了恶意 SDK,其包含一套专业的 iOS 内核攻击框架,集成 8 种漏洞利用方案,可根据设备型号及系统版本自动选择攻击方式,已知受影响 iOS 版本:iOS 12.0–18.7、26.0–26.1。 攻击成功后,该 App 可突破 iOS 沙盒隔离机制,进而读取并解密系统钥匙串(Keychain),并访问设备上其他 App 的数据文件。用户存储在设备中的私钥、助记词、登录凭据、聊天记录及文件等,均可能因此面临泄露风险。此外,该 App 还会连接与公开业务无关的隐蔽服务器,接收远程指令。 ⚠️⚠️⚠️这里重点做个提醒,由于该手法已经开始泛滥,iPhone 千万不要下载不明 App。 并保持 iPhone 及时更新到最新版本,比如现在是 27(不代表以后不会有风险,攻防对抗永远在升级)。 具体细节见我们的推文👇
291
向大家介绍我们的新产品 Panda Duo。 Panda Duo 是下一代冷热钱包结合的完美态。 极致安全的冷钱包,与极速响应的热钱包。 两大独立系统,以一种超乎想象的方式,紧密贴合在一起。 上手之后,黏性十足。 PandaWallet.com
7
1
9
2,636
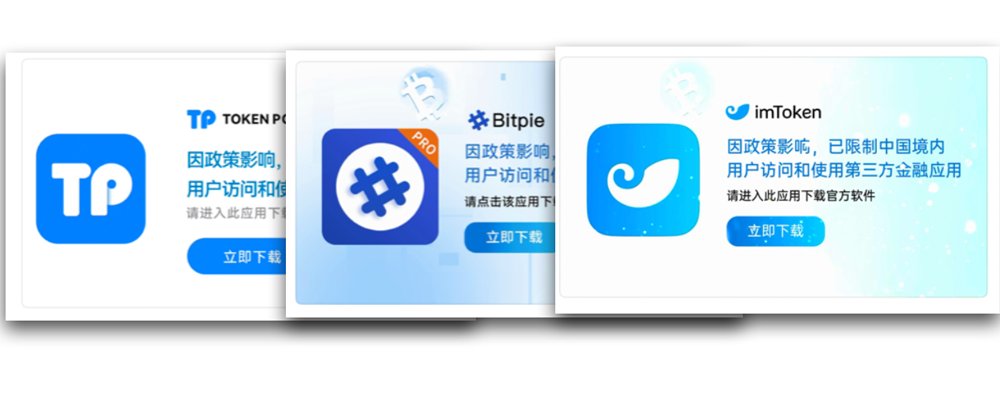
希望苹果公司能查清楚中国大陆区内部为什么对这么明显的假钱包到底是怎么做到能反复通过审核的,是不是内部真的是有什么问题了呢?
接上条,我刚冒死安装了一个 假钱包 App 大家看看,如果你误下载了假钱包, 能通过界面分清真假吗?
1
2
368
当前中国大陆区 App Store 中假钱包泛滥,已造成上亿美元损失,希望 @apple @tim_cook 重视此问题,并通过内部管理彻底杜绝这一问题。
1
2
420