

Simplicity is the ultimate sophistication.
Utopia
Joined April 2008
- Tweets72K
- Following1K
- Followers638
- Likes21.5K




Geooooorge retweeted

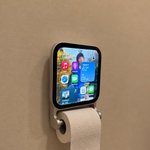
Very soon...
Apple: You are folding it wrong.
Credits @techdroider ✌️
Geooooorge retweeted

I think i improved it... would you take off the matte screen protector on your New iPhone Duo? You can get up to 40% off your @ridge accessories at Ridge.com/JerryRig #ad


Geooooorge retweeted

أسوأ كوابيس الأمن السيبراني يتحقق الآن! أداة الضغط البريئة التي صُممت لتسريع مواقعنا، تحولت بين ليلة وضحاها إلى باب خلفي فتّاك يسمح للمخترقين بالسيطرة على الخوادم والتطبيقات بصمت تام، ودون الحاجة لأي كلمة مرور. نحن لا نتحدث عن هجوم تقليدي، بل عن قنبلة رقمية موقوتة مزروعة في أساسات الإنترنت، تُعرف اليوم باسم "HTTP2Shell".
تحول ثغرة "Node2Shell" إلى "HTTP2Shell".. نطاق تدمير واسع لثغرة (Brotli) يضرب العديد من المكتبات والتطبيقات التي تستخدم بروتوكول HTTP.
اربطوا الأحزمة.
مكتبة (Brotli) هي مكتبة شائعة جداً لضغط البيانات طورتها جوجل. يوم الأربعاء 21 أكتوبر، تم الكشف عن ثغرة (CVE-2026-111497) في منصة NodeJS، وأُطلق عليها اسم "Node2Shell". تسمح هذه الثغرة للمخترقين بدفع برمجيات NodeJS—التي تفك ضغط بيانات ملغومة بترميز Brotli—لتسريب معلومات حساسة من الذاكرة أو تنفيذ أكواد برمجية خبيثة للسيطرة على النظام. في اليوم التالي (الخميس)، تبين أن حزم برمجة "بايثون" (Python) مصابة أيضاً بنفس الثغرة.
بحلول يوم الجمعة 23 أكتوبر، اتسع نطاق الكارثة ليُعرف أن الثغرة تضرب لغات برمجة أخرى رئيسية وتطبيقات خدمية تعتمد على اتصالات HTTP، في حين أن التحديثات الأمنية (الترقيعات) لم تتوفر للجميع بعد.
نصيحة عاجلة: تأكد فوراً مما إذا كانت تطبيقاتك تستخدم (Brotli) لفك ضغط البيانات عبر أي من مكتباتها البرمجية. كُن مستعداً لتحديث أنظمتك بمجرد توفر الحل. وإذا لم يكن التحديث متوفراً لتطبيقك بعد، نوصي بإيقاف خاصية فك الضغط (Brotli decoding) مؤقتاً.
(تحديث 4:12 مساءً): التحديثات الأمنية أصبحت متاحة الآن لكل من libbrotli، و Python، و C++، و NodeJS، و bun، و Envoy، والمزيد قادم في الطريق. خوادم Apache و Nginx لا تقوم بفك ضغط brotli بشكل افتراضي لذا فهي آمنة مبدئياً.
(تحديث 4:15 مساءً): شاركت شركة (OpenAI) معلومات تفيد بأنها اكتشفت هذه الثغرة منذ شهر فبراير الماضي. ورغم إصلاح جذر المشكلة في كود Brotli آنذاك، إلا أنه لم يُعرف وقتها أن هذا الخطأ يمثل ثغرة أمنية خطيرة يمكن استغلالها.
ما هو Brotli؟
هو خوارزمية وبرنامج من جوجل لضغط البيانات دون فقدان أي منها. تُستخدم بكثرة لتصغير حجم ملفات الإنترنت (مثل HTML، CSS، و JavaScript) لتسريع نقلها وتوفير المساحة.
ما هي ثغرة CVE-2026-111497؟
هي ثغرة برمجية خطيرة (بتقييم 9.2 من 10) تحدث أثناء عملية فك الضغط في مكتبة جوجل Brotli (الإصدارات 1.0.3 إلى 1.2.0). الخلل يجعل البرنامج يواصل استقبال البيانات حتى عندما يجب عليه التوقف، مما يؤدي إلى "فيضان" البيانات وتخريب ذاكرة البرنامج.
استغلال هذا الخلل يسمح للمخترق عن بُعد بالتدخل في الذاكرة والسيطرة على الأوامر التي ينفذها النظام. الخطير في الأمر أن الاختراق يمكن أن يحدث في الاتجاهين: خادم خبيث يمكنه اختراق جهاز المستخدم (Client)، أو مستخدم خبيث يمكنه اختراق الخادم (Server).
من هم المتضررون؟
أنت في خطر إذا كنت تستخدم مكتبة Brotli بإصدار 1.2.0 أو أقدم (أو مكتبة brotlicffi في بايثون). والخطورة تكمن في أن العديد من البرامج والأدوات (مثل أدوات جلب الروابط في بايثون: requests و httpx) تقوم بتشغيل هذه المكتبات تلقائياً إذا كانت موجودة على جهازك.
كيف تحمي نفسك وتسد الثغرة؟
عليك تحديث البرامج المتضررة فوراً:
* Node.js: حدّث إلى الإصدارات (22.23.4, 24.22.1, 26.12.1) أو أحدث.
* مكتبة Brotli الأساسية: حدّث إلى الإصدار 1.2.1.
* بايثون (Python): حدّث مكتبة Brotli إلى 1.2.1 و مكتبة brotlicffi إلى 1.2.1.0.
* Bun: حدّث إلى الإصدار 1.4.4 أو أحدث.
* قم بتحديث الحزم الأخرى المعتمدة وتأكد من إعادة بناء حاويات البرامج (Containers) وإعادة تشغيل الخدمات لضمان تفعيل التحديث.
ماذا تفعل إن لم تتمكن من التحديث الآن؟ (حلول مؤقتة)
* لتطبيقات بايثون: احذف مكتبتي (Brotli و brotlicffi) من بيئة العمل تماماً إن لم تكن ضرورية، وسيتم استخدام طرق ضغط بديلة مثل gzip.
* للطلبات القادمة للخادم: قم بإعداد أجهزة توجيه الشبكة (Load balancers) لرفض أي طلب إنترنت يحتوي على ترميز (br) قبل أن يصل إلى الخادم الخاص بك لفك ضغطه.
* للطلبات الصادرة من جهازك: امنع تطبيقك من طلب أو استقبال بيانات مضغوطة بصيغة Brotli من الخوادم الأخرى.

