

Malware researcher, CEH, GREM, electronics geek, IoT enthusiast, programmer, drone lover and machine learning fan. Just hunting malware for fun... and profit!
Bogotá, D.C., Colombia
Joined August 2017
- Tweets1.7K
- Following736
- Followers2.8K
- Likes1.9K



@colCERT Campaña activa de Phishing.
Redirect: hxxps://pgsmit[.]fi/multas
Phishing: simit-pago[.]cc
Ataque inicia con un mensaje de texto que contiene el nombre de la victima.

Check out! Our latest research were we exposed several tools found during an incident response involving APT41.
securityjoes.com/post/the-si…
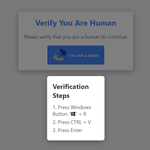
¡Atención! 🚩 Están circulando campañas de distribución del malware Lumma Stealer, usando una técnica tan simple (y estúpida) como peligrosa. Esta campaña afecta especialmente en sitios de streaming llenos de anuncios.


Los atacantes están usando falsos CAPTCHA para engañarte. Te piden presionar "Win + R", luego "CTRL + V" y Enter, haciendo que ejecutes tú mismo un comando de PowerShell que descarga el malware. 🤦♂️
Muchas herramientas de seguridad no logran detener el ataque y tu máquina termina infectada. ¡Cuidado con lo que haces! #Ciberseguridad #Malware #Phishing
@CaiVirtual Atacantes están usando RAT SpyMax en dispositivos android para robar usuarios en Colombia.
El ataque inicia con una llamada en la que con nombre propio informan a la victima de una supuesta actualización de seguridad.

Come and visit us at the blackhat Arsenal to learn more about our open source DFIR tool "MasterParser"

1
342
Want to learn more about vulnerable drivers and how to find them? Don't forget to read this new research! :D

1
367
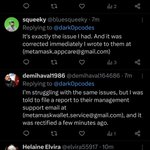
Más interesnate es ver la cantidad de bots con falsos correos de soporte, con el tag metamask... LoL


Interesante muestra de #AsyncRAT.
Campaña de Phishing suplantando a la Fiscalía General de la Nación.
Phishing -> SharePoint -> RAR (extensión rev) -> EXE (Loader) -> Process Injection MSBuild.exe (AsyncRAT)
C2: trackmoney[.]dynuddns[.]net:5959


@Bancolombia en "breachforums" están vendiendo un leak con informacion sensible de sus usuarios.
Información disponible cédula, nombres, apellidos, dirección telefono, ciudad y cupos.
El post está disponible desde el 7 de Noviembre.
@colCERT @CaiVirtual


Ojo! Nueva campaña de SMISHING en Colombia suplantando a la registraduria nacional. El asunto del mensaje es la cédula digital.


1
441
Qué diferente es ver noticias de guerra cuando sabes que grandes amigos, están cerca del peligro. Solo espero que esta situación mejore.
#StandWithIsrael
436

Vamos a crear un hilo con esta pregunta.
Cosas a revisar para no caer en Phishing.
1. Mensajes genericos. Sin un destinatario puntual, todos son "Estimado cliente, contribuyente, etc". Organizaciones como tus bancos y la DIAN, tienen tu nombre y tus datos.

PILAS! Campaña de Phishing suplantando a la DIAN, las posibles victimas son personas naturales que Declaran Renta.
VBS -> PowerShell -> Stego Hidden Payload -> Downloader DLL -> LimeRAT


Please read this security advisory if you use MinIO! If you are using an old version of it, you are prone to be compromised.

Following some excellent work from @SecurityJoes - MinIO's @aead weighs in with some analysis and remediation options. Remember - upgrading to the latest is your best course of action. hubs.li/Q021G4Js0

1
408
Watch out, where you download your applications from. Similar domains impersonating popular applications are very common nowadays.

FYI @StopMalvertisin @Max_Mal_ @pr0xylife @0xToxin @JAMESWT_MHT @James_inthe_box @AnFam17 @malwrhunterteam @executemalware @dark0pcodes
