

Adicto a la cafeína, dispuesto a aprender y compartir. Algo raro, lo difícil se me hace fácil y lo fácil se me complica xD Desde 4-01-08 Sin fumar!!
No soy de aquí, ni soy de allá
Joined August 2009
- Tweets21.4K
- Following1K
- Followers247
- Likes9.7K

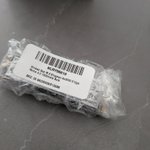




Compré un SSD para un cliente, me acaba de llegar y oh sorpresa, me llega sin empaque original @MercadoLibre solo así con protección, pero como que sin el empaque original ?


2
24

Desde la crisis por memorias ha sido problema conseguir. Ya es la tercera vez que me pasa, la anterior con discos de estado sólido que venían en caja y no estaban sellados y los discos al empezar a pasar archivos dejaban de funcionar @ML_Mexico @MercadoLibre
7


Gilbert OE retweeted

🚨💧 Denuncian presuntas descargas contaminantes en Tonalá.
Vecinos de Paseo de las Cañadas señalan a la empresa de compostaje Verdemex por presuntas descargas de líquidos color café y fuertes malos olores hacia un cauce que desemboca en el río Santiago.
⚠️ Habitantes temen afectaciones a sus pozos de agua y exigen que las autoridades ambientales investiguen.
#TráficoZMG #Tonalá #DenunciaCiudadana #Contaminación


Gilbert OE retweeted

Mensaje del Presidente de la República, Santiago Peña, al pueblo paraguayo.
Readers added context they thought people might want to know
La renuncia de Peña antes de una condena en juicio político le permite acceder a la senaduría vitalicia (art. 189 de la Constitución). Esto le da fueros parlamentarios: para someterlo a un proceso penal se requeriría el desafuero aprobado por dos tercios del Senado (art. 191).
bacn.gov.py/leyesparaguaya…
Gilbert OE retweeted
Ufa!

🚨 ASÍ ESTÁN INTENTANDO BLANQUEAR LOS 6.300 MILLONES ROBADOS A BINANCE.
Lo que está sucediendo detrás de este hackeo es una auténtica locura.
Los hackers, atribuidos por el FBI a Corea del Norte, están utilizando un sistema de movimientos automatizados para intentar dificultar el rastreo del dinero.
En apenas tres días y medio se han detectado unas 12.000 wallets y más de 40.000 transacciones.
¿Y cómo lo hacen?
🔹 Fragmentan los fondos y los distribuyen entre miles de direcciones.
🔹 Utilizan protocolos como Jupiter Lend, depositando fondos en bóvedas y trasladando los derechos de retirada a otras wallets, rompiendo así el rastro directo.
🔹 Cambian constantemente de blockchain y de activo mediante puentes y exchanges descentralizados.
🔹 Incluso han utilizado Privacy Cash, un protocolo diseñado para ofrecer privacidad y dificultar que se relacionen los depósitos con las retiradas.
Y aquí viene lo interesante.
Privacy Cash acaba de suspender temporalmente los depósitos después de detectar fondos vinculados al robo.
Mientras tanto, el FBI ha publicado cientos de direcciones relacionadas con los atacantes y ha pedido a operadores DeFi, exchanges y proveedores de infraestructura blockchain que bloqueen las transacciones procedentes de estas wallets.
Estamos viendo una carrera entre los investigadores que siguen el dinero y los hackers que intentan ocultar su procedencia.
Y aunque han conseguido congelar unos 2.850 millones de dólares, todavía quedan miles de millones fuera de ese bloqueo.
Robar 6.300 millones fue solo el principio. Ahora el verdadero desafío para los atacantes es conseguir utilizarlos sin ser detectados.

Gilbert OE retweeted

🚨 ASÍ ESTÁN INTENTANDO BLANQUEAR LOS 6.300 MILLONES ROBADOS A BINANCE.
Lo que está sucediendo detrás de este hackeo es una auténtica locura.
Los hackers, atribuidos por el FBI a Corea del Norte, están utilizando un sistema de movimientos automatizados para intentar dificultar el rastreo del dinero.
En apenas tres días y medio se han detectado unas 12.000 wallets y más de 40.000 transacciones.
¿Y cómo lo hacen?
🔹 Fragmentan los fondos y los distribuyen entre miles de direcciones.
🔹 Utilizan protocolos como Jupiter Lend, depositando fondos en bóvedas y trasladando los derechos de retirada a otras wallets, rompiendo así el rastro directo.
🔹 Cambian constantemente de blockchain y de activo mediante puentes y exchanges descentralizados.
🔹 Incluso han utilizado Privacy Cash, un protocolo diseñado para ofrecer privacidad y dificultar que se relacionen los depósitos con las retiradas.
Y aquí viene lo interesante.
Privacy Cash acaba de suspender temporalmente los depósitos después de detectar fondos vinculados al robo.
Mientras tanto, el FBI ha publicado cientos de direcciones relacionadas con los atacantes y ha pedido a operadores DeFi, exchanges y proveedores de infraestructura blockchain que bloqueen las transacciones procedentes de estas wallets.
Estamos viendo una carrera entre los investigadores que siguen el dinero y los hackers que intentan ocultar su procedencia.
Y aunque han conseguido congelar unos 2.850 millones de dólares, todavía quedan miles de millones fuera de ese bloqueo.
Robar 6.300 millones fue solo el principio. Ahora el verdadero desafío para los atacantes es conseguir utilizarlos sin ser detectados.
Gilbert OE retweeted

Wey no podían decir, llévense las macetas si quieren ?

Tanto gasto millonario en la catrina del zócalo para que tocas las macetas de cempasúchil terminen aventadas a un camión de basura. Tanto despilfarro ridículo @Claudiashein @ClaraBrugadaM
@latinus_us @vampipe @Adela_Micha @azucenau @brozoxmiswebs @ClaudioOchoaH
Gilbert OE retweeted

Llevó el "salí por cigarros" a otro nivel 🤐

Daddy's home! Man who left family in 1998 for a 31,000-mile stroll around the world finally ends journey trib.al/y9q6QiF


Gilbert OE retweeted

A ver si nos vamos enterando de que esto no va de neveras de un supermercado y es mucho más grave.
Hoy son neveras, pero mañana podrían ser hospitales, aeropuertos o infraestructuras mucho más críticas.
En las últimas semanas, supermercados de Francia, Bélgica, Luxemburgo y Suecia han sufrido ataques a sus sistemas de refrigeración.
Simplemente fue necesario cambiar unos parámetros a distancia para que se tirara toda la comida.
Miles de euros en pérdidas.
¿Lo peor? Que no fue necesario ningún ataque sofisticado.
Estos sistemas son controladores industriales conectados a internet, los cuales llevan años sin actualizarse y en muchos casos no reciben ni soporte del fabricante.
Por no hablar de que muchos siguen con las credenciales de administración por defecto.
Pero es que este mismo patrón lo podemos encontrar en más infraestructuras: climatización, ascensores, bombas de agua, sistemas de acceso…
Todos cuentan con equipos que se instalaron hace años, se conectaron a Internet para gestionarlos de manera remota y nadie ha vuelto a mirar para ellos.
Hoy el daño simplemente son miles de euros en comida.
Pero podría ser mucho peor.
Mañana podría ser la climatización de un quirófano, los sistemas de control de un aeropuerto o el control de una planta de agua.
Ahí ya no estamos hablando de pérdidas simplemente materiales, hablamos de paralizar un país y de poner vidas en riesgo.
Todavía estamos a tiempo.
Dejemos de pensar que actualizar la infraestructura y realizar controles de seguridad es un gasto.
Estamos hablando de algo mucho más grave.
Debemos tomar cartas en el asunto o lo vamos a pasar realmente mal.

🚨 Decenas de supermercados han amanecido hoy con los congeladores a 50 grados.
Se vuelve a repetir el ataque que vimos hace tres semanas.
Esta noche han atacado los sistemas de refrigeración de supermercados en Bélgica, Luxemburgo y Suecia.
Los supermercados afectados son unos 40 Delhaize, 15 Carrefour, varios Spar, Coop e ICA.
Los atacantes pusieron los evaporadores en modo desescarche a distancia.
Las neveras dejaron de enfriar y en algunas tiendas se llegó a 50-55 °C.
Toda la comida a la basura. Solo en una Delhaize hablan de más de 60.000 € perdidos.
Es el mismo mecanismo que en Francia hace tres semanas.
Todavía no se ha confirmado qué fabricante ni qué fallo se ha utilizado.
Pero el problema de fondo es el de siempre: un controlador industrial accesible desde internet, igual que si fuera una web.
Solo en Francia había más de 1.800 paneles de refrigeración expuestos antes del ataque.
Y muchos modelos antiguos ya no reciben parches.
Esto ya no es un caso aislado. Son tres países en tres semanas.
Gilbert OE retweeted

La embajada en México preocupada por la escalada de Medio Oriente…
Un cabrón saliendo al KFC en Culiacán:


Gilbert OE retweeted

México uniéndose a los países avisados de tener reservas y mochilas de emergencia:

¿Ya cuentas con tu #MochilaDeVida? Recuerda que debe contener suministros básicos para sobrevivir durante las primeras 72 horas posteriores a una emergencia o sismo.
👉 Aquí te decimos cómo prepararla.
#LaPrevenciónEsNuestraFuerza

Gilbert OE retweeted

Una diputada de Morena, me demandó por violencia política de género y hoy acudí a defenderme.
La diputada @CandeOchoaA me acusa de violencia política por haber revelado sus 4 casas, una de ellas de 0 pesos.
Gilbert OE retweeted
Diseñan Internet para que sea descentralizada...
– Todo centralizado en la nube y en las redes.
Diseñan el Bitcoin para que sea centralizado.
– Todos a Binance...
El problema no es el sistema, son los humanos.

Gilbert OE retweeted

El problema de fondo no es el hack, si se confirma.
Es que han tocado al titán de la industria.
2700 millones no es nada para Binance.
CZ los pone de su bolsillo derecho.
El problema real es que esto genera una falta de confianza enorme, y es lo que menos necesitamos, y más con la racha actual de hackeos y ataques.
Y ahí es donde está realmente el daño, porque repito, 2700M es una “birria” para una plataforma como Binance o cualquier Exchange Tier1.
Por ahora Tether acaba de congelar 900 Millones, así que todo apunta a que algo ha pasado.
Gilbert OE retweeted

🚨 | FGR QUIERE CENSURARME POR DENUNCIAR UNA GRAVE FILTRACIÓN DE DATOS EN EL IMSS
La Agencia de Investigación Criminal (AIC) de la @FGRMexico señaló que la publicación que cito "viola las leyes" y envió una notificación oficial a X.
Cabe destacar que dicha publicación es de una denuncia que recibí por parte de trabajadores del @Tu_IMSS que acusan la filtración de su información.
En la denuncia, ellos me señalan que tienen miedo de ser víctimas de fraudes y estafas. Además, indican que pese a que lo reportaron, nadie les hizo caso.
¿Será este un método de presión de @ErnestinaGodoy_ por cómo se ha visto exhibida por el tema de las madres buscadoras que he expuesto recientemente?
¿O tal vez @zoerobledo no vio otra manera para tratar de acallar las críticas por la terrible administración que lleva al frente del IMSS?


⛔️ | FILTRAN NÓMINA DEL IMSS, EXPONEN A MILES Y EL INSTITUTO LO DEJA EN «SECRETO»
Los pagos de más de 20,880 trabajadores de @Tu_IMSS, por un monto superior a 853 millones de pesos (al parecer correspondientes a aguinaldos), fueron exhibidos junto con información personal que los pone en riesgo de fraudes y extorsiones.
Se trata de trabajadores del IMSS que laboran en la CDMX. Algunos de ellos fueron advertidos en grupos del sindicato de la filtración. Ante la sensibilidad del caso, presentaron una queja ante el Instituto, pero FUERON IGNORADOS.
El documento ES REAL: tiene 971 páginas y expone datos como número de Área de Responsabilidad, matrícula institucional del empleado, nombre completo, salario líquido y código del banco receptor.
El archivo detalla personal adscrito a dependencias críticas, incluido el Hospital General de Zona 2A, jefaturas de Servicios de Prestaciones Médicas, el Almacén General Delegacional, médicos residentes y la Subdirección Médica, así como Guarderías y Centros de Seguridad Social, entre muchos otros.
¿De esto sí habrá respuesta, @zoerobledo, o lo negarán como absolutamente todo lo que sucede en el Instituto?


