映画レビューアプリをLaravelへ移植中 ログ解析自動化を開発中 AI活用も実践中 MVC / CRUD / 認証 SQLi / XSS / CSRF PHP / Laravel / MySQL Docker / GitHub Playwright / Cloudflare Linux 基本情報技術者

茨城県
Joined February 2026
映画レビューアプリ Laravel移植 開発記録 今日はLaravel移植用リポジトリの初期環境構築を進めました。 ・Laravel 10 + Sail構築 ・Web/MySQL/phpMyAdminのポート設定 ・PHP 8.2固定 ・Breeze認証導入 ・日本語化 ・IDE Helper導入 ・Larastan導入 初期構築ブランチをPRでmainへマージしました。
1
3
95
5,858
【映画レビューアプリ Laravel移植 開発記録】 TMDB APIを使った管理者向け映画検索を実装! ・映画タイトルで非同期検索 ・ポスター付きで最大5件表示 ・APIトークンはサーバー側で管理 ・PHPUnit、Playwright E2Eで検証 PR 229をdevelopへマージ! ようやく機能開発に復帰w
1
3
93
【映画レビューアプリ Laravel移植 開発記録】 TMDB映画検索機能を拡張! ・検索結果に複数ジャンルを追加 ・ジャンルIDと日本語名を対応付け ・重複排除と順序維持を実装 ・API通信障害時の処理も改善 各種品質チェックはPASS! PR 233をdevelopへマージ完了! 次は検索結果一覧の表示修正へ。
26
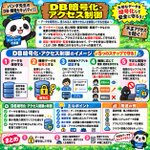
「DB暗号化・アクセス制御」をパンダ先生が図解🐼 重要なデータは暗号化とアクセス制御で守ります。 主な対策は ・暗号化:データを保護 ・認証:利用者を確認 ・権限管理:操作を制限 ・監査:操作ログを確認 複数の対策を組み合わせることが重要。 「DBも多層防御で守る」と覚えよう📚
🤖 Made with AI
4
40
906
本日の進捗。 ポートフォリオの異常系テストを継続。 デベロッパーツールを用いたCSRFトークンの無効化テストを実施し、期待通りエラーを返すことを確認。 仕組みを一つずつ潰していく作業に手応えを感じています。 #Web開発 #PHP #MariaDB
1
1
78
8,378
【アクセスログ解析 10/26】 XServerログ94件を解析🐼 ・403+404:11件(11.7%) ・CMS系探索:4件 ・5xx、危険200:0件 ・新規IP拒否:なし Cloudflareの公開プロキシCIDR外からの8件は全て403で拒否。 CloudflareとXServerのログを照合し、オリジン側の防御状況を確認しました。
1
4
112
【アクセスログ解析 10/27】 XServerログ48件を解析🔍 ・不正・想定外:5件(10.4%) ・5xx、危険200:0件 ・攻撃分類:検知なし ・IP拒否候補:0件 Cloudflare公開CIDR外の2件は全件403で拒否。 Cloudflare国内・国外ログも検証し、新たな危険200や要ブロックIPはなし。 引き続き監視します🔐
1
52
図解の補足🐼 ハニーポットは、攻撃を防ぐのではなく、攻撃者の行動を観測するための「おとり」です。 偽の管理画面を用意し、アクセスや操作を記録することで、攻撃の傾向を分析できます。 ただし、おとりが攻撃の踏み台として悪用されないよう、本番環境からの分離が重要です。
「ハニーポット」をパンダ先生が図解🐼 攻撃者を誘い込み、攻撃手法や行動を観察するためのおとりシステム。 集めたログを分析し、不正活動の検知や対策に役立てます。 ポイントは ・おとり環境を設置 ・攻撃やアクセスを記録 ・本番環境から分離 「おとりで攻撃を観察」と覚えよう📚
3
38
546
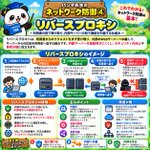
図解の補足🐼 Cloudflareもリバースプロキシの一例です。 利用者→Cloudflare→Webサーバーの順に通信を中継し、WAFで不審なアクセスを検査します。 ただし、導入するだけではオリジンへの直接アクセスは防げません。サーバー側での対策も重要です。
「リバースプロキシ」をパンダ先生が図解🐼 利用者の前でリクエストを受け取り、内部Webサーバーへ中継する仕組み。 ポイントは ・先に受け取る ・内部へ中継 ・内部を直接見せにくい ・負荷分散にも役立つ 「前で受けて中へ流す」と覚えよう📚
2
40
939
「認証VLAN」をパンダ先生が図解🐼 認証結果に応じて、利用者や端末を適切なVLANへ振り分ける仕組み。 社員とゲストのネットワークを分離し、不正アクセスを防ぎます。 ポイントは ・利用者や端末を認証 ・VLANを自動で割り当て ・ネットワークを分離 「認証して接続先を分ける」と覚えよう📚
🤖 Made with AI
5
54
868
「ハニーポット」をパンダ先生が図解🐼 攻撃者を誘い込み、攻撃手法や行動を観察するためのおとりシステム。 集めたログを分析し、不正活動の検知や対策に役立てます。 ポイントは ・おとり環境を設置 ・攻撃やアクセスを記録 ・本番環境から分離 「おとりで攻撃を観察」と覚えよう📚
🤖 Made with AI
6
1
53
1,183
図解の補足🐼 VPNを使えば、すべて安全になる? VPNは通信経路を暗号化しますが、接続先の安全性までは保証しません。 例えば ・偽サイトへのアクセス ・マルウェア感染 ・端末の脆弱性 これらはVPNだけでは防げません。 「通信経路の保護」と「端末や接続先の安全」は別物📚
「VPN」をパンダ先生が図解🐼 インターネット上に仮想的な専用回線を作り、安全に通信する仕組み。 暗号化により、通信内容の盗み見を防ぎます。 ポイントは ・通信を暗号化 ・安全なトンネルを構築 ・社内ネットワークへの遠隔接続 「通信をトンネルで守る」と覚えよう📚
2
28
653
電源切って、LANケーブル、WiFiも切らないとだめですよね! BIOSまで改竄されていたらOS初期化しても被害に遭う可能性もありますし… かと言って警察に証拠品として渡したらしばらく帰ってこないですよね…
14
433
図解の補足🐼 ステートフル方式は「状態テーブル」で通信を管理します。 PCからWebサーバーへ接続すると、 ・接続情報を記録 ・戻りのパケットを照合 ・正しい応答なら許可 対応する記録がない不審な通信は遮断できます。 「通信の状態も確認する」がポイント📚
「ステートフルパケットフィルタリング」をパンダ先生が図解🐼 通信の状態を記録し、戻りの通信も含めて判断する仕組み。 確立した通信の応答は許可し、不審な通信は遮断します。 ポイントは ・通信の状態を記録 ・戻りの通信を判定 ・不正な通信を遮断 「通信の状態を見て判断」と覚えよう📚
27
514
「リバースプロキシ」をパンダ先生が図解🐼 利用者の前でリクエストを受け取り、内部Webサーバーへ中継する仕組み。 ポイントは ・先に受け取る ・内部へ中継 ・内部を直接見せにくい ・負荷分散にも役立つ 「前で受けて中へ流す」と覚えよう📚
🤖 Made with AI
3
1
68
2,154
おはようございます😊 映画レビューアプリの実装進めているのですが、思っていたよりもTMDB連係に手間取っています。 コツコツ進めていきたいと思います! 今日もよろしくお願いします🙏
🤖 Made with AI
2
1
40
668
「VPN」をパンダ先生が図解🐼 インターネット上に仮想的な専用回線を作り、安全に通信する仕組み。 暗号化により、通信内容の盗み見を防ぎます。 ポイントは ・通信を暗号化 ・安全なトンネルを構築 ・社内ネットワークへの遠隔接続 「通信をトンネルで守る」と覚えよう📚
🤖 Made with AI
4
1
56
1,401
図解の補足🐼 パケットフィルタリングには2つの方式があります。 ・通常の方式 IPアドレスやポート番号などで判定。 ・ステートフル方式 通信状態を記録し、戻りのパケットも判定。 違いは「通信の状態を追跡するかどうか」。 ステートフル方式は、確立した通信への応答も識別できます📚
「パケットフィルタリング」をパンダ先生が図解🐼 IPアドレスやポート番号などを確認し、ルールに従って通信を許可・遮断する仕組み。 ファイアウォールなどで使われます。 ポイントは ・送信元・宛先IPを確認 ・ポート番号などで判定 ・不要な通信を遮断 「条件で通信を通す・止める」と覚えよう📚
3
32
600
図解の補足🐼 Linuxには、セキュリティを強化する仕組みがあります。 ・SELinux ラベルに基づいてアクセスを制御 ・AppArmor プログラムごとのルールで操作を制限 どちらも強制アクセス制御(MAC)の仕組みです。 通常のファイル権限に加え、OS側でも操作を制限して被害の拡大を防ぎます📚
「セキュアOS」をパンダ先生が図解🐼 セキュリティを強化し、不正アクセスや操作を防ぎやすくしたOS。 アクセス制御や認証、ログ監視などでシステムを守ります。 ポイントは ・アクセス権限を厳しく管理 ・認証や操作ログを活用 ・不正操作や改ざんを防ぐ 「OSの機能で安全性を高める」と覚えよう📚
5
42
694