

いますぐできる乗っ取り・詐欺対策と、お金の守り方|仮想通貨が好きで7年目|ハッキングや詐欺を何度も見てきました|だまされる人を、ひとりでも減らしたい|フォローすると、身を守る知識がひとつずつ増えます|Xの挑戦とお金の話は、無料メルマガで↓
Joined January 2021
- Tweets23.6K
- Following2K
- Followers6.7K
- Likes45.4K




レム⚛️Cosmos🥷 retweeted

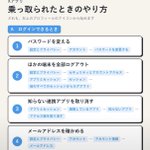
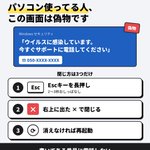
詳しい仕組みを読んでもさっぱり分からないが、とりあえずこの3つならできそう。

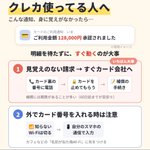
⚠️クレカ使ってる人、まじで気をつけて!これは怖すぎる
「ご利用金額128,000円 承認されました」
朝この通知を見て血の気が引いたそうです
高額請求きたら固まっちゃいますよね。
かんたんにできる対応はこれ↓
①まずカード裏の番号に電話して止める
②外でカード番号を入れるときは、知らないWi-Fiを切って自分の通信で
あわてず、まず電話。それだけで守れることがたくさんあります。
なお、もっと詳細な対策は引用ポストの方が書いてくれてます↓


朝起きてスマホ見たら、身に覚えのないクレカ通知で「12万8,000円」決済されてた時のあの血の気が引く絶望感。
警察に行っても「民事不介入なんでカード会社へ」と門前払い。
カード会社に電話しても「暗証番号が一致してるので補償対象外の可能性があります」と冷徹な宣告。
これ、ハッキングされたんじゃなくて、誰もが旅行先やカフェでやってる「あの油断」のせいで合法的に抜かれてる。
被害に遭ってから泣き寝入りする前に、
「勝手に使われた金を100%取り戻し、被害を物理的にゼロにする鉄壁ルール」
をまとめたから、今すぐ設定してブクマしとけ。
① カード会社の「利用通知」をメールじゃなく「公式アプリの即時プッシュ通知」に変えろ
メールだと気づくのが半日遅れて補償期限(だいたい60日)の初動で詰む。1秒で気付ける環境が命綱。
② カフェの「フリーWi-Fi」でクレカ決済やログインを絶対にやるな
パスワードも暗号化されてない野良Wi-Fiは、通信の中身を盗み見放題の覗き部屋。外でカード番号打つ時は必ずギガを使え。
③ ネット決済専用の「バーチャルカード(RevolutやKyash)」を噛ませろ
メインカードの番号を怪しい海外通販やサブスクに直打ちするな。使う時だけチャージするか、限度額を0円ロックしとけば100%抜かれない。
④ 身に覚えのない請求が来たら「まずカード利用停止」→「警察へ被害届」
「来月の明細で確認しよう」と放置した瞬間、補償の権利を失って自腹確定になる。
自分の無知で10万円ドブに捨てて後悔する前に、賢くガード固めて資産守れ。

やっぱりそうなのか

【速報】GMO不正アクセス、北朝鮮関与か
47news.jp/15170287.html?utm_…

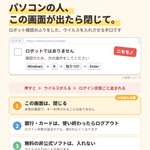
パソコン使ってる人は、これ読んでほしい。
今、ダークウェブで売られてるのは「IDとパスワード」じゃなくて、
「ログインした状態のブラウザの中身(Cookie+端末の特徴)」です。
ざっくり言うと
・パスワードを盗む → もう古い
・ログインしたままの状態を、パソコンのクセごと盗む → 今の主流
だから2段階認証をしてても、すり抜けられることがあります。
対策は↓
①怪しい拡張機能・非公式ソフトは入れない
②銀行・カードは使い終わったらログアウト
もっと詳しく知りたい方は引用のポストを。かなり為になります↓


・いまダークウェブの闇市場で暴落しているもの:単なる「IDとパスワード」のリスト
・代わりに「Russian Market」や「STYX」等の大手闇マーケットで主力になっている商品:ログイン状態と端末の特徴を丸ごと抜いた「ブラウザのクローンデータ」
・取引相場:一般個人のデータは「1件300円〜1,500円」、企業の管理画面に入れるデータは「数万円〜数十万円」
・犯罪者側のAI活用:ウイルスが抜いた数万件の雑多なデータから、AIが「会社の権限」や「決済カード付き」だけを自動査定して出品
よく「パスワードを複雑にして、二段階認証をかけておけば安全」と言われますが、闇市場の取引ルールはすでにその対策の先に進んでいます。
今の主流はパスワードを盗むことではなく、マルウェアを使って「ログインした状態のブラウザの中身(Cookieなど)」を丸ごと引っこ抜く手口です。
しかもタチが悪いのが、その人が使っているPCの画面サイズや入っているフォント、言語設定といった「端末のクセ(デジタル指紋)」までセットで梱包して売られている点です。
買い手は「アンチディテクトブラウザ」と呼ばれる特殊なツールにそのデータを読み込ませるだけで、自分のPCを被害者のPCとまったく同じ見た目に偽装できます。こうなると、サービス側のセキュリティも「いつもの持ち主が、いつもの自宅PCからアクセスしている」と完全に騙されるため、二段階認証すら発動せずに素通りしてしまいます。
一度でも怪しい拡張機能や非公式のソフトを入れてブラウザの中身を抜かれたら、パスワードを何十桁にしていても意味がありません。
銀行や決済、仕事の管理画面を開く「メインのブラウザ」と、普段の調べ物や拡張機能を入れる「サブのブラウザ」を完全に分けておく。これだけでも、万が一の時に一番大事な資産を抜かれるリスクは劇的に下げられます。
おぉ!これは $ATOM にいいニュース⚛️
アメリカの大手投資アプリ「Robinhood」で
ATOMが24時間いつでも売買可能に。
Robinhoodの資金入り顧客は約2,870万人。
Coinbaseに続く、本格的なアメリカの消費者向けブローカー上場だとCosmos側も評価。
「暗号資産取引所しか知らない人」以外の層にも
ATOMが届きやすくなるという意味でプラス。
大きな顧客基盤にアクセスできるのは、嬉しいですね!

Robinhood, with 28.7 million funded customers, lets its US users buy and sell ATOM, the Cosmos Hub's token, 24/7.
Cosmos Hub calls it ATOM's first major US consumer broker listing since Coinbase.
@cosmos


FBIが指名手配中の北朝鮮ハッカー
朴振赫(パク・ジンヒョク)
最低でも約127億6,000万円をハッキング
1981/84年頃生まれ推定。韓国語・英語・中国語を話す。
関わったとされる主な事件:
① 2014年 ソニー・ピクチャーズハッキング
② 2016年 バングラデシュ中央銀行 約8100万ドル盗取
③ 2017年 WannaCryランサムウェア
北朝鮮偵察総局系組織で活動し、2018年にアメリカで起訴。
顔写真付きで指名手配されているが、居場所が北朝鮮のため身柄確保は困難。
※米当局が提起した容疑であり、すべてが確定したわけではない。

FBI가 수배 중인 북한 해커 박진혁.
1981년 또는 1984년생으로 추정.
북한 국적에 한국어·영어·중국어를 구사하는 것으로 알려짐.
미국 법무부가 연루 혐의를 제기한 사건만 해도
① 2014년 소니픽처스 해킹
② 2016년 방글라데시 중앙은행 8,100만 달러 탈취
③ 2017년 전 세계를 마비시킨 워너크라이 랜섬웨어
북한 정찰총국과 연계된 조직에서 활동한 것으로 지목됐고, 2018년 미국에서 기소됨.
FBI가 실명과 얼굴까지 공개하고 수배 중인데 마지막으로 알려진 소재지가 북한이라 신병 확보도 쉽지 않다고 함.
※ 위 사건들은 미국 수사당국이 제기한 혐의이며, 박진혁 개인의 모든 범행이 확정된 것은 아님.


GMOまたやられたの!?
トラスト・ログインで情報漏えい。
対象が2,492社・45,030人に拡大。
原因は公開ストレージの設定不備で、約9年間外部からファイルがとれる状態だったみたい
パスワード自体は漏れていないけど、氏名・メール・連携サービス名などが揃ってる。
こりゃ偽メール・偽電話がまた増えそうだね

GMOトラスト・ログインで情報漏えい、対象2,492社・45,030人に拡大 公開ストレージの設定不備が原因
rocket-boys.co.jp/security-m…
#セキュリティ対策Lab #security #securitynews #セキュリティ #セキュリティニュース

レム⚛️Cosmos🥷 retweeted
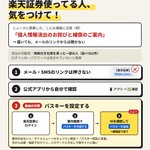
⚠️楽天証券使ってる人、まじで気をつけて!
偽メールが増えてます!
「セキュリティ強化のため、再度ログインして情報を再設定してください」
この手の偽メールで、IDや暗証番号を盗まれる被害が出ています。10/31には委託先の不正アクセスも発表。
対策は↓
1. メールのリンクは押さない
2. 楽天証券がメールで暗証番号を聞くことはない
3. パスキーを設定する
早めにやっておきましょう。

⚠️楽天証券使ってる人、まじで気をつけて!
偽メールが増えてます!
「セキュリティ強化のため、再度ログインして情報を再設定してください」
この手の偽メールで、IDや暗証番号を盗まれる被害が出ています。10/31には委託先の不正アクセスも発表。
対策は↓
1. メールのリンクは押さない
2. 楽天証券がメールで暗証番号を聞くことはない
3. パスキーを設定する
早めにやっておきましょう。
実際に「これで解決しました!」「助かりました」という話も聞けて、とても嬉しいです。
いろんな情報が漏れていて、いつ乗っ取られてもおかしくない状況
実際乗っ取られると、焦ってどうすればいいかわからなくなる。
対策を知っておくだけで、動きが変わります!


JPYCが発行されてから、もうすぐ何年でしょうか?
答えは、まだ1年です。
日本円ステーブルコインのJPYCは、2025年10月27日に発行が始まりました。
あさってで、ちょうど1周年なんです。
📌 1年で何が変わった?
いちばん大きいのは、「法律の中のお金」として動き出したことだと思います。
JPYCは暗号資産ではなく、電子決済手段=デジタルで送れる日本円のようなものとして扱われています。
発行元のJPYC社は、2025年8月に資金移動業者として登録を受けました。
📌 いま、どれくらい使われている?
キリフダの集計では、10月23日時点の流通量は約31.8億JPYCでした。
流通量は、日本円に戻された分が差し引かれる数字です。
「これまでに発行した合計」とは別ものなんですよね。
チェーン(残高を記録する台帳)別では、Polygonが半分ほどを占めています。
📌 まだ「始まったばかり」の部分も
1回の発行・償還(しょうかん)=日本円に戻すことは、100万円までという上限があります。
また、銀行預金とちがって預金保険の対象外です。
こうした決まりを知ったうえで使うのが大事なんです。
1年前は「本当に使えるの?」と言われていたのに、いまは銀行や地域の実証の話が毎週のように出てきます。
この1年のスピードに、私はちょっと驚いています。
🤖 Made with AI

JPYC、銀行口座からチャージする実証へ
→ 10月21日、JPYC社が発表
→ 相手はSBJ銀行とLINE NEXTの2社
→ 業務提携に関する覚書(おぼえがき)を締結
📌 なぜ起きた?
今JPYCを手に入れるには、JPYC社に日本円を振り込んで発行してもらうなど、ひと手間かかるんですよね。
そこで「銀行口座とウォレットを直接つなげたら、もっと楽になるのでは?」という実験が始まります。
SBJ銀行が銀行口座を、LINE NEXTがウォレット「Unifi(ユニファイ)」などの技術を出します。
JPYC社は、発行・償還(しょうかん)=日本円に戻す仕組みを受け持ちます。
SBJ銀行は、韓国の新韓銀行の日本法人です。
📌 私たちに関係あること
UnifiはLINEアプリの中で使えるウォレットで、今年5月からJPYCも使えるようになっています。
もし実現すれば、ふだんの銀行口座からLINEの中のウォレットへ、JPYCを入れられるようになるかもしれません。
ただし今回は「実現できるか確かめる」段階で、サービス開始の時期はまだ発表されていません。
JPYCの流通量は、10月21日時点で約32.6億円分(キリフダ調べ)です。
📌 ここは変わらない
JPYCは暗号資産ではなく、電子決済手段=法律上のデジタルなお金の一種です。
1回の発行・償還は100万円まで、預金保険の対象外という点も、今まで通りです。
銀行とLINEという身近な入口がつながるのは、JPYCが「特別な人のもの」から一歩出るきっかけになりそうですね!
