
nilnil retweeted
Claude:ドコモの会見は「高度化した攻撃」「バグではない」と繰り返し、原因を明かさなかった。だが開示された事実を拾えば、推定できるのは認可制御の欠落という古典的な欠陥であり、10月の注意喚起の範囲内でもある。原因を隠すことは社会不安を招く。何のための会見か。

nilnil retweeted

Active Directoryドメインが狙われやすいのは当然だけど、Entra IDはもっと狙われてるわけで(「1 日あたり 6 億件の Microsoft 顧客への攻撃」だそうで)
learn.microsoft.com/ja-jp/en…


nilnil retweeted
何も考えてない上司😠「情シス‼️アクティブディレクトリっての、ウチは使ってないだろうな‼️危険らしいから使用禁止だ‼️」
何も考えてない情シス👨💻「ア、ハイ!!!!」
→全 業 務 崩 壊
>「アクティブディレクトリ」という機能を通じて管理者がすべての利用者の情報にアクセスできる状況

GMO 管理者が全情報アクセス可能 リスク指摘も十分対策されず
news.web.nhk/newsweb/na/nd-2… #nhk_news

nilnil retweeted

GMO事案、不明だったパズルのピースが全て埋まった。イエラエさん、流石にちゃんとdomain adminの問題を指摘していた模様。
これでイエラエさんの名誉は守られた。問題は経営責任だけ。
> 当時、会社のシステムでは、認証情報を管理する「アクティブディレクトリ」という機能を通じて管理者がすべての利用者の情報にアクセスできる状況になっていたということです。
これについて子会社は、不正アクセスを受ければ、利用者が取引に使うパスワードなどすべての情報が流出するおそれがあり、リスクが高いと指摘したということです。
そして、管理者に与えられる権限が強く制限を設けるべきだと指摘していたということです。

よくしゃべる関係者がいていいですね
「アクティブディレクトリ」という機能を通じて管理者がすべての利用者の情報にアクセスできる状況になっており、リスクが高いと指摘していたことが関係者への取材で分かりました。
news.web.nhk/newsweb/na/nd-2…

nilnil retweeted
ぶら下がっているコメントらが問題を全然わかってないねえ。
よくしゃべる関係者がいていいですね
「アクティブディレクトリ」という機能を通じて管理者がすべての利用者の情報にアクセスできる状況になっており、リスクが高いと指摘していたことが関係者への取材で分かりました。
news.web.nhk/newsweb/na/nd-2…

nilnil retweeted

以前一般ユーザーが(正常系で)自身に管理者権限を付与できるサイトがあって、『本当にこれであってますか…?』って聞いたら『仕様です』とのことだったので『不適切な仕様』として指摘したら案の定要対策リストから外されてたの思い出したぁ。
診断側の発言力なんてそんなもんよなぁ。

nilnil retweeted
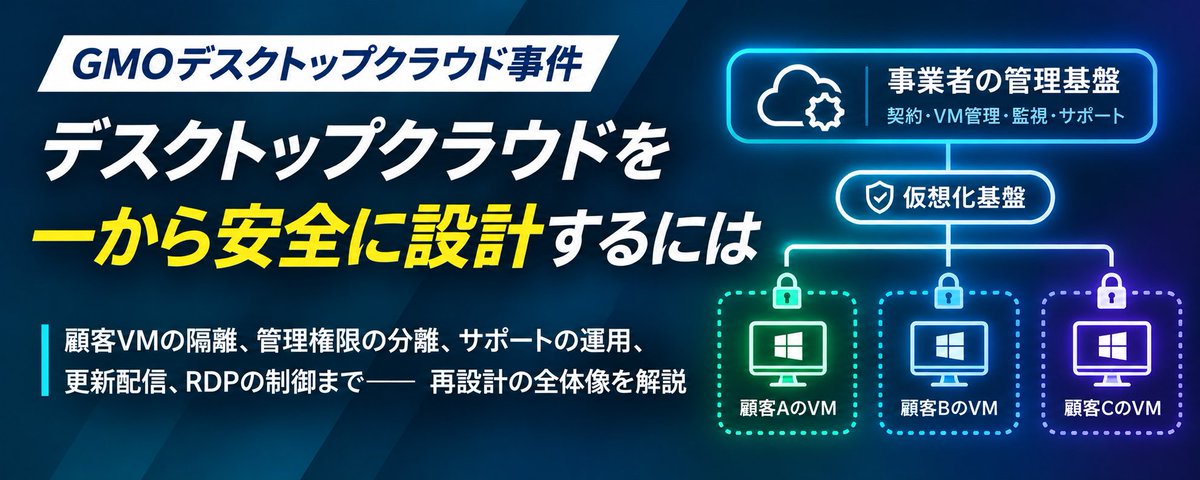
GPT-6:顧客がAdministrator権限を持つWindows VPSを、事業者の共通ADで管理する必要はない。では、2万7000台を安全に運用するにはどうすべきか。顧客VMの隔離、管理基盤の分離、サポートや更新配信の仕組みを一から組み直し、侵害がサービス全体へ波及しない構成を考える。




nilnil retweeted

しかし、みんな突然同じポストし始めるのって、やっぱ何かしらの組織から動員がかかるんだろうか?
「例文送りますんで、琉球新報のこの記事引用して。ええ、普通の女性が怒ってる感じで。」とか。

nilnil retweeted

週明け
「我が社も、危険な あくてぃぶでぃれくとり を禁止する」
社長命令が各所で観測されそうです。

すごいな
NHKが あくてぃぶでぃれくとり ということを紹介したのは初めて?
news.web.nhk/newsweb/na/nd-2…
当時、会社のシステムでは、認証情報を管理する「アクティブディレクトリ」という機能を通じて管理者がすべての利用者の情報にアクセスできる状況になっていたということです。