

暗号通貨の注目ニュース、エアドロップ情報などについて投稿してます。コラボの依頼はDMへ(DM for collaboration requests)/ promoter / KOL Manager (Japan, China, Vietnam, etc.)
Joined January 2019
- Tweets21.1K
- Following4.3K
- Followers31.8K
- Likes35.5K



Pinned Tweet
🎁ギブアウェイ
30usdtを1名にプレゼント
>応募方法
①フォロー @nr358
②この投稿をリツイート&♡
③引用元をリツイート&♡
※締切5日後

🎁仮想通貨取引所「BYDFi」新規登録とKYCで、50ドル相当の先物ボーナスもらえます。
①新規登録+本人確認(KYC) で、50usdt先物ボーナス
②入金100ドル+初回先物取引で、追加50usdt先物ボーナス
③取引高達成でBTC先物ポジション報酬
▼登録はこちら
bydfi.com/campaigns/Japaneve…
___________________________________
▽ BYDFiとは
・BYDFiは2020年設立の仮想通貨取引所、拠点はシンガポール。世界190以上の国と地域で100万人を超えるユーザーが利用。
・2025年にはプレミアリーグ(イングランドのプロサッカー1部リーグ)のニューカッスル・ユナイテッドの公式パートナーに。世界的な経済誌Forbesにトップ10の取引所として紹介された実績あり。
・仮想通貨/株式/金属を一つのプラットフォームで扱える。仮想通貨の現物取引は1,000超のペアを扱い、最大200倍のレバレッジに対応。AppleやAmazon等の米国株式先物、ゴールドなどの貴金属もUSDT決済で取引可。
・コピートレード機能では上位トレーダーの戦略を自動コピートレードでき、取引ボット機能では予め設定したルールで自動的に売買を繰り返すことができます。
・セキュリティ面ではユーザー資産をコールドウォレットで保管、Proof of Reservesや800BTC規模(約100億円)の保護基金を用意。
▽ リスク
取引所の破綻/ハッキングが起きた際には資金が戻らない可能性があり元本を失うリスクがあります。投資判断は自己責任で行い余裕資金の範囲内で利用して下さい。

【驚愕】トランプ「ファミリーの仮想通貨会社?金はウォール街の大手に預けてるから何買ってるか知らん」
→ 有名ニュース番組でインタビュー。トランプファミリーの仮想通貨事業を詰められて「知らん、預けてるから」で押し切った件
質問者「息子さんが関わってる仮想通貨の会社、ワールド・リバティ・ファイナンシャル、あなたも共同オーナーですよね?」
トランプ「そうだ」
質問者「そこに中東の政府関係の投資家も入ってる。もしこれがバイデン家の話だったら『不正だ』って言うでしょ?何が違うの?」
トランプ「俺は何も知らん。息子たちがやってるんだよ」
質問者「共同オーナーなのに何も知らないんですか?」
トランプ「金のほとんどはウォール街の一番大きい会社に預けてる。あいつらが何を買ってるか、全くわからん」
質問者「じゃあその会社から手を引けばいいじゃないですか。そうすれば疑われないですよね」
トランプ「息子たちに『4年間何もするな』って言うのは難しいだろ。俺はもう大統領になる前から金を持ってたし」
質問者「でもファミリーが仮想通貨でかなり稼いでるのは事実ですよね。本当に関与してないんですか?」
トランプ「関与してない。話もしない。俺は忙しいんだ」
>この仮想通貨会社って何?
ワールド・リバティ・ファイナンシャルは、トランプの息子たち(特にエリックやドナルドJr.)が中心になって立ち上げた仮想通貨関連の会社。
ステーブルコインを出したり、プロジェクトの方針を決められるガバナンストークンを売ったりしてる。トランプ本人も共同オーナーになってて、ファミリー側が収益の大部分を取る仕組みになってる。
>なんで批判が出てる?
一番大きいのは、大統領やりながらファミリーが仮想通貨でとんでもない金額を稼いでる点。
2025年だけでトランプファミリー関連の仮想通貨収入は14億ドル(約2100億円)を超えてて、そのうちワールド・リバティ・ファイナンシャルからだけで約8億ドル(約1200億円)入ってる。
しかも、この会社には中東政府とつながりのある投資家が入ってる。大統領が政策を決める立場なのに、ファミリーの会社に外国政府関係の資金が入ってるのは「影響力を買われてるんじゃないか」って疑われやすい。
さらに過去には、この会社のステーブルコインを使った20億ドル規模の大きな取引を大手取引所バイナンスが手伝ってて、その後にトランプがその取引所の創業者を恩赦した、という流れもある。
これも「便宜を図った見返りでは?」って見られてる。
トランプ本人は「息子たちがやってるだけで俺は関与してない」「ウォール街の大手に金を預けてるから中身は知らん」って主張してるけど、
共同オーナーであることは認めてるし、金額の規模が過去の大統領の事業とは比べ物にならないくらい大きいから「都合がよすぎる」って批判が強まってる。
>結局のところ
ファミリーの仮想通貨事業について聞かれたら「知らん、預けてるから何買ってるかもわからん」で返した、ってのが今回のポイント。
批判する側は「都合がよすぎる」って言ってるし、支持する側は「本人が関与してないならいいだろ」って感じで、また議論が続いてる。


NR / ビットコイン 仮想通貨 retweeted
🎁ギブアウェイ
30usdtを1名にプレゼント
>応募方法
①フォロー @nr358
②この投稿をリツイート&♡
③引用元をリツイート&♡
※締切5日後
🎁仮想通貨取引所「BYDFi」新規登録とKYCで、50ドル相当の先物ボーナスもらえます。
①新規登録+本人確認(KYC) で、50usdt先物ボーナス
②入金100ドル+初回先物取引で、追加50usdt先物ボーナス
③取引高達成でBTC先物ポジション報酬
▼登録はこちら
bydfi.com/campaigns/Japaneve…
___________________________________
▽ BYDFiとは
・BYDFiは2020年設立の仮想通貨取引所、拠点はシンガポール。世界190以上の国と地域で100万人を超えるユーザーが利用。
・2025年にはプレミアリーグ(イングランドのプロサッカー1部リーグ)のニューカッスル・ユナイテッドの公式パートナーに。世界的な経済誌Forbesにトップ10の取引所として紹介された実績あり。
・仮想通貨/株式/金属を一つのプラットフォームで扱える。仮想通貨の現物取引は1,000超のペアを扱い、最大200倍のレバレッジに対応。AppleやAmazon等の米国株式先物、ゴールドなどの貴金属もUSDT決済で取引可。
・コピートレード機能では上位トレーダーの戦略を自動コピートレードでき、取引ボット機能では予め設定したルールで自動的に売買を繰り返すことができます。
・セキュリティ面ではユーザー資産をコールドウォレットで保管、Proof of Reservesや800BTC規模(約100億円)の保護基金を用意。
▽ リスク
取引所の破綻/ハッキングが起きた際には資金が戻らない可能性があり元本を失うリスクがあります。投資判断は自己責任で行い余裕資金の範囲内で利用して下さい。
【驚愕】160億ドルの不正取引でMEXC Globalが米金融から強制遮断命令
米財務省の調査チームがMEXCの取引データを洗い出してたら、ロシア制裁逃れ、イラン絡み、サイバー犯罪筋の資金がバカスカ流れてるのを発見。合計160億ドル(約2兆5280億円)規模。
↓
「米国の銀行や決済業者から完全に切り離せ」と米財務省のFinCEN(金融犯罪取締ネットワーク)が正式命令を出した。資金のやり取り全部禁止っていう超厳しいやつ。
↓
効力は連邦官報に載ってから30日後に発動。米国内の銀行や決済業者などはMEXCとの資金移動が禁止される。
↓
MEXC側は即反応。「命令は把握した。法務とコンプライアンスでフルで確認中。取引所自体は普通に動いてるし、ユーザー資産もちゃんと安全に保管してる。独立したマネロンのチェックも始めた」と公式発表。
>何が起きたのか
米財務省が「エコノミック・アウトキャスト作戦」って作戦の一環で、MEXCを狙い撃ちした。
FinCENが「この取引所はロシア絡みのマネーロンダリング懸念が特に高い」と判断して、米金融機関とのつながりを物理的に断つ命令を出した。
具体的には、ロシア制裁逃れで約15億ドル(約2370億円)、イランの取引所との直接やり取りで約10億ドル(約1580億円)、イラン中央銀行やIRGC(イスラム革命防衛隊)の精鋭部隊との取引も2200万ドル(約35億円)分あったと指摘されてる。
AML(アンチ・マネー・ローンダリング)のチェックがスカスカだったせいで、制裁対象の国や人物が普通に使えてしまってた。
>MEXCは米国市場に本格参入してなかったのに、なぜ騒ぎが大きいのか
MEXCの利用規約では、もともと米国ユーザーを対象外にしてるし、米国内で正式なライセンスを取って本格営業してたわけじゃない。オフショア中心で動いてた取引所。
それでも騒ぎが大きいのは、ここにポイントがある。
MEXCは米国人の登録を禁止してるけど、問題は「誰が使ってるか」だけじゃない。たとえユーザーが他の国の人でも、米ドルを入出金するときに米国の銀行や決済業者を経由するケースがめちゃくちゃ多い。
資金が米国の金融システムを通ってしまうと、不正資金も一緒に触れてしまう。FinCENはそこを嫌って「MEXCとの資金移動を全部止めろ」って命令を出した。
ユーザーの国籍より「資金が米国の銀行を通るかどうか」を重視してる、って感じ。
>日本ユーザーへの影響
この命令は「米金融機関がMEXCと資金のやり取りはダメ」って話。
MEXC自体がいきなり閉鎖されたり、ユーザーの残高が凍結されたりするわけじゃない。
MEXCも「運用は通常通り、資産は安全」って明言してる。出金件数は増えてるけど、滞りなく処理されてるとのこと。
ただ、今後一部の決済業者が慎重になる可能性はあるから、入出金の状況は自分でチェックしといた方がいい。
>結局のところ
資産は今のところ無事で、入出金も動いてる。米国とのパイプは切られる方向だけど、即閉鎖や全資産凍結みたいな話じゃない。慌てず様子を見つつ、自分の入出金ルートを確認しておくのが無難。


US Treasury Moves to Cut MEXC Global Off From US Financial System Over $16B in Illicit Transactions
The US Treasury's Financial Crimes Enforcement Network (FinCEN) has issued an order prohibiting US financial institutions from processing funds transfers to or from crypto exchange MEXC Global. FinCEN said MEXC facilitated at least $16 billion in transactions linked to sanctions evasion, cybercrime, and other illicit activities between May 2021 and May 2026, including nearly $1.5 billion tied to Russian sanctions evasion and approximately $1 billion in direct transactions with Iranian crypto exchanges. FinCEN cited severe deficiencies in MEXC's anti-money laundering controls. The order will take effect 30 days after publication in the Federal Register.


【ヤバい】iPhoneでSafari広告1タップしただけで約6億円の仮想通貨が消えた
ある日、iPhoneでSafari開いてネット見てたら広告出てきたから、何気なく1回タップしただけ
↓
裏でDarkSwordっていう攻撃ツールがiOSの複数の穴を一気に突いて侵入してきた
↓
写真アプリとメモアプリの中身を勝手にスキャンして仮想通貨ウォレットのシードフレーズ(ウォレットを復元するためのマスターキー)を抜き取った
↓
ウォレットの中にあった406万ドル分(約6億円)の仮想通貨が全部持ってかれた
>DarkSwordとは
DarkSwordは、iPhoneを狙った本格的な攻撃ツールのセットのこと。
ざっくり言うと、iOSのセキュリティの穴をいくつか繋げて一気に突破するキットで、2026年3月にGoogleとかのセキュリティ会社が表に出したやつ。実際にはそれより前の2025年11月くらいから動いてた。
やり方はシンプルでえぐい。Safariで悪意あるページを開くだけでいい。
広告をタップしたとか、怪しいサイトを見たとか、それだけで裏で攻撃が始まって、iPhoneを乗っ取れる。ウォレットに接続する必要も、署名する必要も、何かを許可する必要もない。
一度入られると、パスワードが入ってるキーチェーン、写真、メモアプリ(AppleのNotes)、インストールされてるウォレットアプリのデータとかを抜いていく。
特にシードフレーズ(ウォレットを復元するための単語の並び)が写真やメモに残ってるとすぐ見つかるし、それを使って資産を持っていかれる。
>2026年に報告されてる似た手口
→インスタ広告。普通にタイムライン流してたら画面に出てきた広告をチラッと見ただけで感染したケース。
→偽のAppleサイト。本物っぽいiPhoneの予約ページとかを開いた瞬間に感染を仕掛けてくるパターン。ページを見ただけで攻撃が始まる。
→iMessageのゼロクリック。これはかなりヤバくて、メッセージが届いただけで感染する。開かなくても読まなくても、届いた時点で侵入されるやつ。
→AppStoreのSparkCat。普通にAppStoreから入れたアプリなのに、写真へのアクセス許可をもらった後に写真の中からシードフレーズを探して抜き取るタイプ。ユーザーが自分で許可してるから余計に気づきにくい。
>今すぐやった方がいいこと
・iOSと全アプリを最新にして自動更新もオンにする。
・知らないアプリや設定プロファイルは入れない。
・写真、位置情報、マイク、カメラへのアクセスは必要最小限に絞る。
・シードフレーズは絶対にスクリーンショットやメモアプリに残さない。
・リスクが高い人はLockdown Mode(iPhoneの超厳格な防衛モード)を検討する。
>結局のところ
広告1タップで資産が盗まれる時代になってる。
シードフレーズをスマホ内に残してる人は今すぐ確認して消す。バージョンチェックと権限の見直し、必要ならLockdown Modeを試すところまでやっておけば、かなり安心材料が増える。


If you're an iPhone user, read this.
Hackers just stole $4.06 MILLION in crypto through cyberattacks that started with just one click.
The victim said they tapped an ad in Safari before wallet apps were emptied.
An iOS exploit kit such as DarkSword is suspected.
DarkSword chains together iOS security flaws to compromise vulnerable iPhones.
Opening a malicious Safari page is enough to steal passwords, photos, Notes and wallet data.
No wallet connection, signature, or approval needed.
Other attacks reported in 2026:
1. Instagram ads
- iPhone was infected while they scrolled past a malicious ad
2. Pegasus spyware
- iPhone was infected without clicking a link or downloading a file.
3. P7 DarkSword
- spyware capable of extracting passwords, photos, Notes and wallet data.
4. Fake Apple preorder pages
- fake iPhone website launched an infection attempt simply when opened.
5. iMessage
- A zero-click exploit infected an iPhone with spyware capable of accessing messages, microphone and camera.
6. Telegram downloads
- modified iPhone apps collected location, device information and screenshots while open.
7. App Store malware
- 2 apps carried SparkCat, which scanned photos for seed phrases after users granted access.
8. Coruna
- 23 exploits used in espionage and financially motivated attacks against older iOS versions.
_____
Now here's what you should do:
• Update iOS and apps NOW. Enable automatic updates too.
• Avoid unsolicited app downloads and configuration profiles.
• Limit apps’ access to Photos, location, microphone and camera.
• Keep seed phrases out of screenshots and Notes.
• Consider Lockdown Mode if you face heightened spyware risks.


【衝撃】元OpenAIの25歳天才、レバレッジ全振りでピーク450億ドル → 急落で強制清算
元OpenAIの若い研究者が「AIが爆発的に伸びるからインフラ株買いまくれ」ってヘッジファンド立ち上げ
↓
レバレッジめっちゃかけてメモリやデータセンター関連の株に全振りしたら、あっという間に資産が何百倍にも膨れ上がった
↓
2026年7月にAI関連株が一気に急落、借りてた資金返済が厳しくなり大半の公開株をヘッジファンドに安く売り飛ばし
↓
その月だけでポートフォリオが67%も沈み、ピーク時は最大で450億ドル規模だったのが一気に縮小、今見ると当時の主力株は取得価格からさらに4~6割落ちてる状態
>誰が何をしたの
レオポルド・アッシェンブレナーって25歳くらいの元OpenAI研究者が、AIの将来を熱く語ったエッセイで有名になって、その勢いのまま「シチュエーション・アウェアネス」っていうヘッジファンドを作った。
要するに投資家から資金集めて運用するプロの投資会社。AIがもっと強くなるにはチップやメモリ、データセンター、電力が足りなくなるから、そこに投資すれば儲かるって一本勝負で攻めた。
>どうやって急成長したの
最初はそこそこの規模から始まって、レバレッジを思いっきりかけた。自分の持ってる資金以上に銀行とかから借りて株を買うやり方で、利益も損失も大きくなる仕組み。
MU(メモリ大手のMicron)、SNDK(SanDisk)、CORZ、NBIS、CRWV、BEみたいなAIインフラ関連株に集中して買いまくったら、株価が上がって資産がとんでもないスピードで増えた。
ピークでは450億ドル(約6兆7500億円)規模まで行ったって話もある。
>何が起きたの
2026年7月にAI関連株がまとめて急落。レバレッジかけてたから下落がダイレクトに効いて、借りてた分の担保が足りなくなった。
いわゆるマージンコール(証拠金追加要求)が来て、払えないならポジションを強制的に閉じるしかなくなった。
結局、公開株の大半をヘッジファンドのシタデルにまとめて売却。投資家向けの手紙では「今月はがっかりさせてしまった」って謝ってて、その月だけで67%ダウンしたと書いてた。
>今どうなってるの
売却したあとも、当時の主力株はさらに下がってる。例えばMUは買った価格から約39%安、SNDKは約61%安、CORZは約56%安みたいな数字が出回ってる。
ファンド自体は完全に消えたわけじゃなく、未公開株(特にアンソロピックへの大きな持ち分)は残してるらしいけど、公開市場での派手な勝負は一旦終わった感じ。
>結局のところ
正しいテーマを見極めても、レバレッジかけすぎると相場が少し逆に振れただけで一気に詰むって話。
AIインフラはまだまだ伸びる可能性あるけど、借りてまで全力投球するとこういうことになる。


JUST IN: Leopold Aschenbrenners Fund (Situational Awareness) has reportedly officially blown up…
These are the current (now liquidated) holdings:
- $MU bought at $1,153, now $703, (-39%)
- $CORZ bought at $25.6, now $11.1, (-56%)
- $SNDK bought at $2,268, now $874, (-61%)
- $NBIS bought at $273, now $121, (-55%)
- $CRWV bought at $99, now $42, (-57%)
- $BE bought at $301, now $165, (-45%)
Use him as a lesson why you NEVER over-leverage into high risk positions.
That concludes an end of an era…


【衝撃】パラグアイ大統領が辞任、国民の6割の貯金がロックされた銀行破綻
国民の約6割(約290万人)がウエナ銀行ってデジタルバンクに口座持ってた
↓
11月2日に中央銀行が「財務の健全性が基準の半分以下まで落ちてる」って判断して介入、翌日から口座もアプリもカードも全部使えなくなった
↓
年金や給料が入ってる人も多くて街で抗議デモが起き、銀行幹部も逮捕
↓
大統領が、その銀行の親会社に2025年まで株を持ってたのが問題視されて弾劾の動き(議会が大統領をクビにさせる手続き)が出て、11月5日に辞任した
>ウエナ銀行って
急成長したデジタルバンクで、スマホで簡単に口座作れる感じだった。国の公的な資金や年金基金もかなり預かったりしてて、規模がでかくなってた。
中央銀行が帳簿をちゃんと見直したら、リスクに耐えられる資金が基準の半分以下しか残ってなかった。だから強制的に止めて、ほかの銀行に移したり清算する手続きに入った。
>大統領とのつながり
サンティアゴ・ペーニャ大統領は、大統領になる前にその銀行を傘下に持つ会社の株を持ってて、2025年に売ったと言ってる。
でも就任後に元銀行幹部を中央銀行のトップに据えたり、公的資金が流れ込んでたのが「利益相反じゃないか」って国会で責められた。本人は否定してたけど、支持が離れて弾劾の空気になった。
>今どうなってるか
辞任後も下院は弾劾を可決してる。副大統領が継ぐ流れ。預金は保証制度で一部から払い戻し始めてるけど、全額すぐ戻るかはまだ不透明。
>日本でも同じこと起きる?
日本の銀行も金融庁が健全性を監視してるし、預金は1金融機関あたり元本1000万円までと利息が保護される仕組みがある。
ただ完全にゼロになるわけじゃないけど、経営が傾いて介入が入れば一時的に引き出し制限がかかる可能性はある。
過去にも破綻処理で手続き中は自由に動かせないケースがあった。規制は厳しい方だけど「絶対に起きない」とは言い切れない。
>仮想通貨が効く瞬間
銀行側で口座がロックされると、いくら残高があっても自分の意思では動かせなくなる。
一方で仮想通貨を自分のウォレットに入れて秘密鍵を自分で管理してる場合は、ネットワークが動いてる限り自分だけで送金できる。
誰かの許可も介入も要らない。今回みたいに「突然引き出せない」が起きたとき、自分で鍵を握ってる意味がはっきりする。
>結局のところ
伝統的な銀行でも突然ロックされて引き出せなくなることがあるってのを南米でリアルに見せた事例になった。
日本でもゼロとは言い切れないし、そういうとき自分で管理できる資産の価値が浮かび上がる。


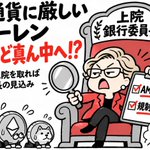
【悲報】仮想通貨嫌いのウォーレンが金融の実権握る流れに
→民主党が上院を取ったから、エリザベス・ウォーレンが上院銀行委員会の委員長になる見込み
→この委員会は銀行や金融のルールを作ったりチェックしたりする超重要な場所で、仮想通貨関連の法律もガッツリ関わる
→ウォーレンは昔から仮想通貨にめっちゃ厳しくて、AML強化とか厳しい規制を具体的に求めてきた人
>上院銀行委員会って何?
アメリカの上院にはいろんな専門委員会があるんだけど、その中でも銀行・金融周りを担当するのがこの上院銀行委員会。
委員長になると議事を進めたり、どの法案を優先するか決めたり、金融業界のトップを呼び出して聞き取りしたりする権限が強くなる。
つまり金融全体のルール作りにかなり口を出せるポジション。
>ウォーレンってどんな人?
民主党上院議員で、基本スタンスは「一般の人が損しないように守れ」っていう消費者保護重視。
仮想通貨は詐欺やハッキング、マネーロンダリングの温床になりやすいし、制裁回避やテロ資金にも使われやすいって強く警戒してる。
ウォール街叩きと同じノリで、規制が緩いとそのまま放置すれば庶民がカモにされるし、金融システム全体のリスクにもなるって考えてる。
彼女が委員長になると、仮想通貨の法案が進みにくくなったり、銀行が仮想通貨に関わるのを厳しく制限する方向に動く可能性が高い。
>これまで何を求めてきたか
彼女が推してきたのは、デジタル資産アンチマネーロンダリング法っていうやつ。
ウォレット提供者やマイナー、バリデーターにも本人確認(KYC)や取引記録の義務を広げて、匿名ウォレット経由のマネーロンダリングや制裁回避を封じる内容。
あと「証券法を緩めるな」「投資家保護を強化しろ」「公職者が仮想通貨で儲けるのを禁止しろ」って繰り返し言ってる。
業界寄りのClarity法みたいな法案には「セキュリティや消費者保護が弱い」って反対してきた。
>委員長になったら通りやすくなるもの
彼女主導で、マネーロンダリング規制を仮想通貨全体に広げる法案や、銀行が仮想通貨関連業務をやりにくくするルール、証券扱いを厳しくする方向の市場構造法案が進みやすくなる。
逆に業界フレンドリーな規制緩和系は止まりやすくなるし、すでに出回ってる法案にも彼女の厳しい条件がねじ込まれやすくなる。
>仮想通貨価格への影響
短期的には規制強化の不安からビットコインも主要アルトも売り圧力がかかりやすい。特にアメリカ市場の動きに敏感な銘柄はボラティリティが上がって下がりやすいムード。
長期では実際にどの法案が通るか次第だけど、少なくとも当面はネガティブ材料として意識される。
>結局のところ
民主党が上下院両方取った今の流れで、彼女が金融の要職に就くのはほぼ確実なムード。
仮想通貨市場にとっては規制がキツくなる材料が一つ増えて、特に短期の値動きには注意が必要な感じ。


【衝撃】米株が1日で3兆ドル消滅。AI規制パニックでテック株大暴落
米中間選挙で民主党が議会取った
↓
AIやデータセンターに規制かけそうって話が出た
↓
投資家が一気にテック株売りまくり
↓
ナスダックが5.5%落ちて約2.5兆ドル消し飛び、S&P500も約2.9兆ドル消滅で過去最大記録更新。AIチップ株が特にボコボコに
>なんでこんな急に?
中間選挙って大統領の任期途中で議会の勢力がガラッと変わる選挙で、今回民主党が上下両院取ってしまって、AIの急拡大にブレーキかけそうな空気が強まった。
特に電力バク食いのデータセンター建設を止めたり遅らせたりする動きが出そうって投資家がビビったわけ。
>どのくらいヤバかったのか
ナスダックだけで約2.5兆ドル(約395兆円)、S&P500で約2.9兆ドル(約460兆円)の時価総額が1日で消えた。これは過去最大レベル。
マグニフィセントセブン(エヌビディアとかアップルとかの巨大テック7社)だけで1兆ドル超飛んだし、NVDAは約9%、AMDは15%超えの下落。半導体株全体がめっちゃ叩かれた。
>AI関連の規制強化は、仮想通貨のAI銘柄にも波及する?
波及する可能性高い。AI関連トークンってAIの計算資源を提供したりデータ処理したりするやつが多いから、データセンター規制でAIブーム全体が冷えると一緒に売られやすい。
実際この日もビットコインが5%超落ちて約7万6000ドル台まで下げて、AI寄りトークンもまとめて下げてた。テック株と同じくリスク資産扱いされてるから連動しやすい。
>今、仮想通貨は買い場?
短期的にはまだ下がる余地あり。ナスダックとの連動が強くて、テック株が落ち着くまでリスクオフ続きやすい。
ただ過去の中間選挙後は株も仮想通貨も数週間で持ち直すケースが多いし、ビットコインはすでに機関投資家のETF経由で買われてるから、落ちすぎたら拾う動きも出やすい。
今すぐ全力買いというより、様子見しながら落ちたところで拾う感じが無難。
>民主党が議会取って、仮想通貨規制どうなる?
業界寄りのClarity Act(仮想通貨の市場ルールを明確にする法案)がほぼストップしそう。
エリザベス・ウォーレンみたいな強硬派が委員会のトップに就く可能性高くて、投資家保護や監視を強める方向に傾く。
トランプ関連の仮想通貨ビジネスへの調査も増えるかも。ステーブルコインはすでにGENIUS Actで枠組み決まってるから比較的マシだけど、DeFiや新規トークンは厳しめの目が入りやすい。
>結局のところ
選挙結果を見て「AIブームに急ブレーキかかるかも」って一気にポジション外しただけ。仮想通貨も連動して下げたけど、規制は業界寄りから少し厳しめにシフトしそう。
明日以降どう動くかはまだわからないけど、とりあえず今回は歴史的な大暴落になった。


【衝撃】フランスの銀行がサイバー攻撃で約210億円、仮想通貨経由で消えた話
ざっくり言うと:
・フランスの地方銀行クレディ・ミュチュエル・アルケアがサイバー攻撃を受けて不正送金された
・被害規模は約1億1800万ユーロ(約210億円)で、銀行自身の口座から他の銀行へ送金された後に仮想通貨に変えられた
・顧客の預金には一切影響なし。一部取引を一時停止して対応し、現在は復旧を進めている
>何が起きたのか
フランスのクレディ・ミュチュエル・アルケアという銀行が、外部からのサイバー攻撃を受けた。この銀行は協同組合みたいな形で運営されてる地方の銀行で、資産規模もそこそこ大きい。
攻撃者は顧客の口座じゃなくて、銀行自身が持ってる口座を使って他の銀行へ不正に送金したみたい。
そこから仮想通貨の取引所を経由して資金を動かしていったって話。銀行側は「外部からの高度な攻撃」で人為的なミスじゃないと強調してる。
>金額と資金の動き
被害額は約1億1800万ユーロ(約210億円)規模って見積もられてる。銀行自体は正確な数字はまだ確定してないけど「そのくらいだ」とは認めてる感じ。
実際に追跡されてるのは主にUSDC(ステーブルコイン)で、KrakenやCrypto[.]com、OKXといった仮想通貨取引所の口座から大量に引き出されてた。
そこからイーサリアムにスワップしたり、一部はMoneroみたいな取引履歴を追いにくい仮想通貨に変えたりして隠そうとしてたみたい。一部の資金はすでに凍結されてるらしい。
>顧客への影響と銀行の対応
ここが一番大事なんだけど、顧客の預金には全く影響がないと銀行が繰り返し言ってる。攻撃者が使ったのは銀行自身の口座だけで、顧客の口座には手を付けてない。
ただ一時的に一部の送金を止めて安全確認してたから、振込が遅れたりした人はいたみたい。
銀行はすでに攻撃を封じ込めて「インシデントは収束した」として、取引を順次再開してるところ。パリの検察も調査を始めてる。
>なぜ暗号資産に換えて動かすのか
銀行の普通の送金だと、相手の口座を特定して止めたり、銀行同士で凍結したりしやすい。
でも仮想通貨に変えてしまうと、国境関係なく一瞬で動かして、アドレスを次々と変えたり、別のチェーンにブリッジしたりして足を消せる。
特にUSDCみたいなステーブルコインは発行元が特定アドレスを凍結できるけど、イーサリアムに変えてしまえばそれができなくなる。
さらにMoneroみたいなプライバシー重視のコインに変えると、誰がどこに送ったかほぼ追えなくなる。だから攻撃者は急いでそこまで持っていこうとするわけ。
>盗まれた資金は取り戻せるのか
全部戻ってくる可能性はかなり低いけど、ゼロじゃない。銀行も「一部の資金はブロックできた、残りは回収に動いてる」って言ってる。
実際に取引所側が関連口座を制限したり、テザーが一部のUSDTを凍結したりしてる動きはある。
ただUSDC側はあまり凍結されてなくて、すでにイーサリアムやMoneroに変わった分は実質的に追いにくい状態。時間が経つほど回収は難しくなるから、早いうちにどれだけ止められたかが勝負になりそう。
>日本の銀行や取引所も狙われてる?
日本も全然無関係じゃない。銀行自体はサイバー攻撃の標的になってるし、仮想通貨の取引所も過去に何度か大きな被害が出てる。最近だと委託先経由の情報漏洩とか、AIを使った攻撃への警戒も強まってる感じ。
ただ今回みたいに「銀行の自己資金を直接他行経由で仮想通貨に流す」みたいな手口が日本で頻発してるかは、今のところ大きく報じられてない。
それでも取引所や委託先のセキュリティが甘いと狙われやすいのは同じだから、油断はできない。
>結局のところ
銀行の自己資金から仮想通貨に流れてたのがポイント。取引所側の口座が使われてたからオンチェーンで追えたってのが大きい。顧客の資金が守られてたのは安心材料だけど、銀行のシステムに入られたって事実は重い。
資金の一部は回収の動きもあるみたいだけど、仮想通貨に変わった分は戻りにくいのが現実。
日本でも似たようなリスクはあるから、こういう事例は他人事じゃないかも。


🇫🇷 A French bank has been HACKED, with €118 million reportedly stolen in the process...
Crédit Mutuel Arkéa says hackers managed to make fraudulent transactions, but it hasn't confirmed how much money was taken or how they got in.
And here's where things get interesting. Crypto investigator ZachXBT says the stolen money was moved through several accounts on crypto exchanges.
The bank quickly stepped in, blocked some transactions to stop more money from leaving, and says the attack is now under control.
The good news for customers? The bank says they won't lose a penny.
But there's still a big mystery here. Nobody knows who pulled it off or how they managed to get into the bank's systems.
Source: Le Monde / AFP / Writer: Daniyal

「米中間選挙後にビットコイン上がる」って話、ほぼ半減期のせいだった
ざっくり言うと:
・2010年以降の米中間選挙後、ビットコインは12ヶ月後に全部上昇(4回中4回、中央値+63%)
・中間選挙と半減期はどっちも約4年周期でほぼ重なってて、選挙はいつも半減期の17~25ヶ月前に来てた
・2014年、2018年、2022年は全部暴落後の回復局面で、選挙後すぐは深めの下落もあったけど1年後はプラス
・党がどっち勝っても関係なし、サイクルの位置が効いてた可能性が高い
・2026年も次の半減期まで約17ヶ月前だけど、選挙前にすでに+20%近く上がってるのが過去と違う
--------------------
>半減期サイクルと中間選挙がどう重なってきたか
ビットコインの半減期って、マイニングで新しく出るビットコインの量が約4年ごとに半分になるタイミングのこと。これで供給が絞られて、過去はだいたいその前後で大きな価格の波が来てた。
アメリカの中間選挙は大統領選の真ん中で議会(下院や上院)の勢力が入れ替わるチャンスで、これもだいたい4年に1回。
この2つが偶然ほぼ同じリズムで動いてるから、過去の中間選挙のタイミングを見ると全部「半減期まであと17~25ヶ月」の位置にピタリとハマってた。
具体的に言うと、
・2010年の中間選挙 → 2012年の半減期まで約2年
・2014年 → 2016年半減期まで約20ヶ月
・2018年 → 2020年半減期まで約18ヶ月
・2022年 → 2024年半減期まで約17ヶ月
そして、この時期はいつも「前回のピークから暴落して、底を打った後か打とうとしてる回復局面」だった。
だから選挙後にビットコインが1年で上がって見えたのは、選挙そのものより「半減期前のこのフェーズに入ってた」って可能性が強い。
>過去の中間選挙後、どう動いたか
回復はスムーズじゃなかった。選挙後すぐは結構下がることも多かった。
・2014年:選挙後約10週間で最深-39.8%くらいまで落ちたけど、1年後は+36.8%
・2018年:約6週間で-49.7%までいったのに、1年後は+45.8%
・2022年:FTXが崩れた週と重なって2週間で-18.5%、でも1年後は+80.8%
どの党が勝ったかで数字を見ても傾向はほとんどなし。2014は下院共和党キープ・上院共和党に、2018は下院民主党に、2022は下院共和党に、みたいにバラバラなのに全部1年後プラス。
サンプルが4回しかないのもあるし、そもそもビットコインは選挙関係なく大半の日で1年後に上がってる時期が多かったりする。
>2026年が過去と違うポイント
次の半減期(だいたい2028年春頃)まで約17ヶ月前で、位置的には過去とほぼ同じ。
ただ過去の選挙前3ヶ月はビットコインが下がってから投票日を迎えてた(-44%、-8.3%、-16.5%みたいな)のに対して、今回は+20.4%くらい上がってきてる。ここが一番の違い。
もし4年サイクル自体が薄れてきてるなら、この「中間選挙後に上がる」パターンもそのまま続くとは限らない感じ。


🎁仮想通貨取引所「BYDFi」新規登録とKYCで、50ドル相当の先物ボーナスもらえます。
①新規登録+本人確認(KYC) で、50usdt先物ボーナス
②入金100ドル+初回先物取引で、追加50usdt先物ボーナス
③取引高達成でBTC先物ポジション報酬
▼登録はこちら
bydfi.com/campaigns/Japaneve…
___________________________________
▽ BYDFiとは
・BYDFiは2020年設立の仮想通貨取引所、拠点はシンガポール。世界190以上の国と地域で100万人を超えるユーザーが利用。
・2025年にはプレミアリーグ(イングランドのプロサッカー1部リーグ)のニューカッスル・ユナイテッドの公式パートナーに。世界的な経済誌Forbesにトップ10の取引所として紹介された実績あり。
・仮想通貨/株式/金属を一つのプラットフォームで扱える。仮想通貨の現物取引は1,000超のペアを扱い、最大200倍のレバレッジに対応。AppleやAmazon等の米国株式先物、ゴールドなどの貴金属もUSDT決済で取引可。
・コピートレード機能では上位トレーダーの戦略を自動コピートレードでき、取引ボット機能では予め設定したルールで自動的に売買を繰り返すことができます。
・セキュリティ面ではユーザー資産をコールドウォレットで保管、Proof of Reservesや800BTC規模(約100億円)の保護基金を用意。
▽ リスク
取引所の破綻/ハッキングが起きた際には資金が戻らない可能性があり元本を失うリスクがあります。投資判断は自己責任で行い余裕資金の範囲内で利用して下さい。

FBI「北朝鮮だ」→金与正「ふざけんな」、63億ドルのハッキングを全否定
ざっくり言うと:
- 10月29日にバイナンスから約63億ドル分の仮想通貨が盗まれた
- FBIや分析会社が北朝鮮の国家ハッカー集団の仕業だと特定してる
- 金正恩の妹・金与正が「ふざけた言いがかりだ、米国の陰謀」と真っ向から否定した
- 仮想通貨史上、最大規模の盗難事件になってる
>どれくらいヤバい金額か
普通に考えて63億ドルって日本円で1兆円近くいくレベル。
これまでの仮想通貨ハックを全部足しても追いつかないくらいの規模。
バイナンス自体はすぐ動いて、盗まれた分の半分近くを凍結できたらしいけど、残りはまだ動いてる途中。
>誰がやったと言われてるのか
FBIとかアメリカの捜査機関、あとチェーン分析の会社が「TraderTraitor」って呼ばれてるグループの犯行だって断定してる。
このグループは昔からLazarus(ラザルス)って名前で知られてる北朝鮮の国家系ハッカー集団の流れをくむやつで、
過去にもBybitとかいろんな取引所から数百億~千億円単位で盗んできた実績がある。
盗んだ仮想通貨を武器開発の資金にしてるってのが定説になってる。
>証拠って何があるの?
一番わかりやすいのがブロックチェーン上の動き。
盗まれたバイナンスの資金が、先月のBitgetのハックで動かされた資金とリアルタイムで混ざってるのが確認されてる。
Bitgetのやつもすでに北朝鮮系って複数の分析会社が言ってたから、同じ連中がまたやったって判断になってる。
分析会社が「高い確度」でTraderTraitorだって言ってて、手口も過去のやつとそっくり。
例えば事前に準備してたウォレットにミキサー経由で少額入れておくとか、エンジニアのPCを乗っ取ってホットウォレットの署名システムを操るとか、一気にまとめて送金するとか。
FBIも公式に「北朝鮮のTraderTraitorがやった」と発表して、関連アドレスを公開して「こいつらと取引するな」って業界に呼びかけた。
北朝鮮は毎回こうやって否定する。
金与正が
「米国がまた北朝鮮をサイバー犯罪国家に仕立て上げようとしてるだけ」「世界中のサイバー犯罪を全部うちのせいにするな」
って強い言葉で否定してきたけど、過去の事件でもほぼ同じパターンで「知らん」って言ってる。
証拠が積み重なってるのに否定を続ける感じ。
>北朝鮮のハッカー集団の過去事件
この連中、仮想通貨に目をつける前からやらかしてる。
2014年のソニー・ピクチャーズへの大規模攻撃とか、2017年のWannaCry(世界中の病院や企業のパソコンをロックして身代金を要求したやつ)とか、2016年のバングラデシュ中央銀行からの送金詐欺未遂とか。
仮想通貨にシフトしてからは規模がエグい。
2022年のRonin Networkで約6.2億ドル、Harmony Horizonで約1億ドル、2024年のDMM Bitcoinで約3.08億ドル、2025年のBybitで15億ドル。
他にもBitgetとかKelpDAOとか細かいのも含めると累計で何十億ドル単位。
分析会社の数字だと2025年だけで20億ドル超えとか言われてる。
盗んだ金はほとんど核兵器やミサイルの開発資金になってるってのが国際機関や専門家の見方。
今回も同じ手口・同じ資金の流れだから「またか」って業界ではほぼ一致してる感じ。


North Korea denies being behind record $6.3bn Binance hack bbc.in/4BHpus3

🎁ギブアウェイ
50usdtを1名にプレゼント
>応募方法
①フォロー @nr358
②この投稿をリツイート&♡
③引用元をリツイート&♡
※締切3日後
🎁仮想通貨取引所「BYDFi」新規登録とKYCで、50ドル相当の先物ボーナスもらえる
①新規登録+本人確認(KYC) で、50usdt先物ボーナス
②入金100ドル+初回先物取引で、追加50usdt先物ボーナス
③取引高達成でBTC先物ポジション報酬
bydfi.com/campaigns/Japaneve…
▽ BYDFiとは
・BYDFiは2020年設立の仮想通貨取引所、拠点はシンガポール。世界190以上の国と地域で100万人を超えるユーザーが利用。
・2025年にはプレミアリーグ(イングランドのプロサッカー1部リーグ)のニューカッスル・ユナイテッドの公式パートナーに。世界的な経済誌Forbesにトップ10の取引所として紹介された実績あり。
・仮想通貨/株式/金属を一つのプラットフォームで扱える。仮想通貨の現物取引は1,000超のペアを扱い、最大200倍のレバレッジに対応。AppleやAmazon等の米国株式先物、ゴールドなどの貴金属もUSDT決済で取引可。
・コピートレード機能では上位トレーダーの戦略を自動コピートレードでき、取引ボット機能では予め設定したルールで自動的に売買を繰り返すことができます。
・セキュリティ面ではユーザー資産をコールドウォレットで保管、Proof of Reservesや800BTC規模(約100億円)の保護基金を用意。
※リスク
取引所の破綻/ハッキングが起きた際には資金が戻らない可能性があり元本を失うリスクがあります。投資判断は自己責任で行い余裕資金の範囲内で利用して下さい。

【ガチ泣き】GMO社長が不正アクセスで涙の謝罪会見!顧客データ流出で資産もやられた
ざっくり言うと:
- GMOの熊谷正寿代表が11月2日に記者会見開いて、不正アクセス問題で泣きながら頭下げた
- 顧客情報が漏れて、悪意あるやつに資産まで消された件で本気で謝ってる
- 「全ての目標はお客様の笑顔」「31年間一度も『儲かる』『儲ける』って言葉使ったことない」って熱く語ってた
- 自分のSNS投稿も被害者への配慮足りなかったってちゃんと認めて謝った
> 何が起きたのか
GMOがやってる「お名前.comデスクトップクラウド」っていうサービスがやられた。これはFXの自動売買とかでよく使われる仮想専用サーバーのこと。
8月くらいに攻撃者が中に入りこんで、顧客の情報を抜き取った。結果として情報が外に出ちゃって、顧客の資産が消える被害まで出た。
攻撃側は身代金みたいなのを要求してきたけど、GMOは「絶対払わない」って突っぱねた。それで情報が公開されちゃった流れ。
> なんで泣いたのか
社是の「全ての目標はお客様の笑顔である」ってところを話し出したときに声が詰まって、頬に涙が伝った。
23年前から自分が作ってきたインターネットをみんなの笑顔につながる安心安全なものにしたいって本気で思ってて、
事業として一度も「儲かる」「儲ける」って言葉を使ったことがない、ただ「お客様のために情報を守れ」って言い続けてきたのに、今回守れなかったっていう痛恨の思いが込み上げたらしい。
最後の方で「僕は命をかけて、この産業を多くの方の笑顔のツールにしてから死ぬつもりです」って言い切ってた。
> セキュリティ対策のこれまでの話
GMOはセキュリティ専門の子会社「GMOサイバーセキュリティbyイエラエ」っていうホワイトハッカー集団を抱えてて、2022年にグループ入りしてる。
この子会社の専門家が2024年4月にこのサービスのシステムに脆弱性があるって指摘して、抜本的な見直しを求めてた。
緊急メンテナンスは何回かやったらしいけど、サービスを止めない方向とか他の優先事項との兼ね合いで、対応の深さもスピードも足りなくて攻撃に隙を突かれた形。
グループ全体でセキュリティ事業は強化してきたけど、この案件では指摘をちゃんと運営に生かせなかったって本人も認めてる。
> 謝罪した主な理由
まず本丸は、システムにセキュリティ上の問題があって顧客情報が流出し、資産まで毀損させたこと。
指摘されてたのに生かせなかった事実をグループ代表として重く受け止めてるって何度も言ってた。
次に自分のSNS。被害に遭った人の話に自分が投稿で触れてしまったこと、こんな状況下で笑顔の自撮り写真を上げたこと、陸上部の投稿に不適切なコメントをしたこと。
全部「被害に遭われた方のお気持ちへの配慮が欠けてた」って明確に謝った。犯人を牽制するつもりだったって説明してたけど、結果的に配慮不足だったと認めてる。


【ニュース速報】
GMO熊谷代表 会見で涙
不正アクセス問題受け謝罪
「全ての目標はお客様の笑顔」
「31年間、一度たりとも『儲かる』『儲ける』という言葉を使ったことはない」
#アベマニュース で生放送中
中国共産党、仮想通貨使った汚職ガチ取り締まり宣言
ざっくり言うと:
・取引禁止なのに決議が出たのは、役人たちが仮想通貨で賄賂を隠したり資金を海外に逃がしたりする実態がまだ続いてるから
・党の内部規律をさらに厳しくする大きな会議の一環で、新しい隠蔽手段を名指しで狙った
・幹部や関係者が隠し持ってた仮想通貨を一気に売ったら市場に売り圧がかかる可能性はあるけど、規模やタイミングは不透明
>なぜ今このタイミングなのか
中国本土では2021年くらいから仮想通貨の取引やマイニングが違法扱いになってて、今年に入ってからも規制がさらに強められてる。
普通の人が国内で売買するのはかなり難しい状態が続いてる。
それでも党員や役人の間では、銀行を通さない仮想通貨が賄賂の受け取りや不正資金の移動に便利に使われてるケースが後を絶たない。
実際に元中央銀行系の幹部がイーサリアムで賄賂をもらってた事件が今年初めに大々的に報じられて、調査側もオンチェーンの追跡技術を使って追いかけてる。
今回の決議は「一般の取引をさらに禁止する」じゃなくて、「うちの党員が仮想通貨で汚い金を動かしてるのを見逃すな」っていう内部向けの締め付け。
党のトップ会議で「新しい形の腐敗」をまとめて叩く流れの中に入れられた形。
>実態はどうなってるのか
取引自体は禁止されてるのに、役人やその家族、代理人がウォレットに資産を隠したり、ステーブルコインで国境をまたいで動かしたりする動きは続いてる。
調査側もビッグデータやオンチェーン分析を強化してるから、以前より見つかりやすくなってる。
決議自体は党の規律文書で、新しい法律や取引禁止を追加するものじゃない。
でも党の指示が出たことで、当局の取り締まりがさらに積極的になるのは間違いない。
>大量売却で売り圧がかかる可能性
もし調査で見つかった幹部や関係者の仮想通貨が没収されたり、バレそうになって慌てて売られたりしたら、一定の売り圧にはなり得る。
過去にも詐欺事件絡みで数千億円規模のビットコインが押収されたケースや、幹部がイーサリアムを受け取って一部を現金化してた例がある。
ただ、どれくらいの量が今隠れているかは公開されてないし、売られるとしてもOTC(相対取引)や少しずつ分散して動かされる可能性が高い。
市場全体から見ればグローバルで流動性もあるから、一気に暴落するほどの衝撃になるかは未知数。今回の決議直後に大規模な投げ売りが確認されたわけでもない。

史上最大の仮想通貨ハッキング、FBIが「北朝鮮確定」と発表した裏側
バイナンスから約63億ドルが約20分で盗まれた大事件。 FBIが犯人を北朝鮮のハッカー集団「TraderTraitor(トレーダートレイター)」と正式認定した。
>判断の決め手は、盗まれた資金の動き。
ブロックチェーン上で過去の北朝鮮関連ハッキング(BybitやBitgetなど)の資金と混ざり合っているのが確認されたこと。
攻撃の準備の仕方や一気に複数チェーンを一気に抜くパターンも、以前の同グループの手口と一致していた。複数の分析会社が「高確度で同じ連中」と指摘した後に、FBIが公式に認めた流れ。
>どうやって短時間で巨額を動かせたのか。
入口はDevOpsエンジニア(開発と運用を組み合わせた役割の人)のパソコンが乗っ取られたこと。
そこからバイナンス内部のシステムに入り込み、ホットウォレットの送金処理を不正に動かした。
ウォレットの秘密鍵そのものが漏れたわけではなく、取引所側の署名システムを悪用して「正規の送金」に見せかけて一気に引き出した形。
イーサリアム側では特定の仕組みを使ってホットウォレットを攻撃者側のコントラクトに一時的に委任し、一気に空にする手法も使われた。
準備は数日前から始まっていて、テストを繰り返した後に本番実行。痕跡を消す仕組みも仕込まれていた複雑な攻撃だった。
>盗まれた仮想通貨の行方はというと、
すでに一部(約30億ドル規模)は業界側で凍結されている。
FBIも関連アドレスを公開して「ブロックしろ」と呼びかけている。
ただ、資金はイーサリアムに変えられたりDeFiや即時スワップを通じて洗われている途中で、攻撃者から全額を取り戻すのは簡単ではない。
>一方でユーザー側は守られている。
バイナンスは自社の資金(SAFUや社内資金など)で盗まれた分を買い戻して補填中で、すでに9割をカバー済み。
残りも調達を進めており、「ユーザーに損失は出さない」と明言している。
>まとめると、
FBIは資金の流れと過去の手口の一致から北朝鮮のTraderTraitorと断定。
約20分の犯行は内部エンジニアPCの侵害から始まり取引所の送金システムを悪用したもので、盗まれた資金の一部は凍結済みだが全額回収は難航中。
ユーザー資産はバイナンスが自社資金でほぼ全額補填する方針。


被害額約63億ドル。バイナンスのハッキングは史上最大規模だった
昨日、世界最大の取引所バイナンスで約63億ドル分の資産が不正に引き出された。 過去の上位9件を全部足したより多い、完全に歴代1位の規模。
前回のハッキング被害記録は2025年Bybitの15億ドルで、今回はその4倍以上。2025年以降の大規模なものの3件が全部取引所で起きてる。
バイナンスは「ユーザー分は自社資金で全部カバーする」と宣言。約30億ドルはすでに凍結済みで、出金は一時停止中。
北朝鮮系の関与が複数の分析で指摘されていて、Bybitの時と同じ系統の話が出てる。被害規模が桁違いにデカいのが今回の特徴。
>過去を見ると、
- Binance(2026年10月): 約63億ドル
- Bybit(2025年2月): 約15億ドル
- Ronin Network(2022年): 約6.25億ドル
- Poly Network(2021年): 約6.1億ドル
- BNB Chain bridge(2022年): 約5.7億ドル
- Coincheck(2018年): 約5.34億ドル
- FTX(2022年): 約4.77億ドル
- Mt. Gox(2014年): 約4.6億ドル
- Bitget(2026年9月): 約3.88億ドル
- Wormhole(2022年): 約3.26億ドル
Coincheck、Ronin、Poly Networkあたりが数億ドル規模で続いてきたけど、今回はそれらを一気に超えた感じ。
>まとめると、
史上最大規模の取引所ハックが起きて被害額は前代未聞のレベルまで膨らんだけど、バイナンスが自社資金で全額補填する姿勢を見せていて、凍結も進んでいる。
過去のBybitなどと同様に北朝鮮系の関与が指摘される中、取引所に預けておくリスクを改めて実感する出来事になった。


史上最大級のハッキング。バイナンスのホットウォレットから約63億ドル分の暗号資産が盗まれた。
バイナンスの初期調査によると、社内エンジニアのノートパソコンが乗っ取られた可能性が高い。
攻撃者はそのPCを足がかりに、社内のサービスコンテナにアクセスして、不正な出金指示を出せるようになったらしい。
ウォレットの秘密鍵そのものが漏れた証拠は見つかっていない。
イーサリアム側では、EIP-7702という仕組みを使ってホットウォレットの権限を攻撃者側のコントラクトに渡すような動きも確認されていて、一気に大量送金が実行されたようです。
盗まれたコインはどうなったか。
攻撃者の新規アドレスにどんどん移された。テザーやサークルなどの発行体が素早く動いて、USDTやUSDCを中心に約30億ドル分をオンチェーン上で凍結した。
凍結された分は動けなくなった。残りはビットコインやイーサリアムなど、発行体が直接止められない銘柄が中心で、一部はさらに別アドレスに移されたり、貸し借りプロトコルで動かそうとした形跡もある。
バイナンスは法執行機関やブロックチェーン分析会社と連携して追跡・回収を進めていて、犯人特定も目指している。
犯人の正体は公式にはまだ不明。一部の分析会社は北朝鮮系のハッカー集団の関与を疑っているが、確定情報ではない。
他の取引所も危ないのか。
今回の件はバイナンス内部のシステム管理の問題が発端なので、他の取引所に直接飛び火したわけじゃない。
ただ、中央集権型の取引所はどこも「人が管理する部分」があるから、似たリスクはゼロじゃない。
バイナンスはユーザー資金は安全で、SAFU基金と自社資金で全額補填すると明言している。
入出金は一時停止中で、安全確認後に再開予定。資産を急いで全部移す必要はないけど、長期保有分は自分で管理できるウォレットに分けておく人も多い。
まとめると、
バイナンスでエンジニアのPC侵害から約63億ドル規模の不正出金が起きた史上最大級の事件。約30億ドルは凍結済みでユーザー資産は全額補填される。
他取引所への直接影響はない、分散管理を意識するのが現実的。

BREAKING: World's largest crypto exchange Binance hacked with over $5.6 billion stolen:
• $1.45 billion $BTC
• $875 million $ETH
• $234 million $TRX
• $50 million $XAUT
• $1.57 billion $USDT
• $823 million $USDC
• $75 million $WBETH
• $88.5 million $RLUSD
+ $447.5 million additional cryptocurrencies
This is the largest hack in crypto history.
