

年間300件超の現場対話×AI・RPA・システム開発。AI JIMYで事務作業を減らし、人が挑戦できる時間をつくる。バックオフィスに「カイゼンするカルチャー」を。
日本
Joined July 2017
- Tweets3.8K
- Following1.1K
- Followers2.1K
- Likes19.9K


森下亮佑|AI JIMY | エンジニア経営者 retweeted

AIの真の価値は、個別工程の生産性ではなく、最終成果(Throughput)の改善によって決まる
SaaSと異なり、AIエージェントは利用量に応じたコストが大きく、成果報酬型(Outcome-based Pricing)への移行が必須
最大の障壁は技術ではなく組織変革。AI導入には、技術だけでなく、部門間の調整、意思決定権限、インセンティブ設計が必要に
従来の企業は100種類のSaaSを導入できたが、100社と同時に組織改革を進めることは難しい。AI市場ではPoint Solutionの乱立から、業務全体を担う統合型企業への集約が進む
AI企業の競争優位はモデル性能やソフトウェア機能そのものから、顧客の業務をどこまで変革できるかに移る


自分がADHDなのかはよく分からんが、状況がどハマりし過ぎて、圧倒的に睡眠時間が足りてない。
今までお風呂や寝る前に思いついた内容は忘れて次の日に行けてたのに、もはやいつでも壁打ちできる相棒がいて困ってる。

ADHD たち、AIと相性が良すぎて人生復活してるらしい 👏
ADHD マン、「次々と色々思いつく」などクリエイティブな長所があるけど、
一方で、最後まで飽きずにやり遂げる実行能力、たとえば「スケジュールを管理しその通りにやり切る」ことが難しかったり「単調作業を続けると発狂する」などの欠点があり、
今まではなかなかハードモードだった。
しかしその辺の弱点を AI がうまくカバーしてくれるようになり、
ADHD の「無限の発想力」がそのまま爆アドになる時代になったとのこと💪
6
305
仮に、AIが銀行口座を不正操作されたら?
不安になった人々がATMに殺到
↓
現金を引き出せない人が続出
↓
企業間決済や給与支払いが停止
↓
物流・経済活動が混乱
↓
銀行への信用が崩壊
その先も誰か教えて。
1
3
357

森下亮佑|AI JIMY | エンジニア経営者 retweeted

高市首相のポスト、現場のエンジニアにとってこれ以上ない後方支援だったと思います。
普段、経営層やクライアントに「CVEが〜」と危険性を説明しても、「で、今すぐサイトを止める必要があるの?」と渋られるのが現場の常だろうけど、
このポストのスクショを1枚貼って「総理大臣から緊急要請が出ています」と言えば、どんなにITリテラシーが低い決裁者でも、一発で事の重大さを理解できるし、夜間作業やメンテナンス停止の稟議が秒で通る。
あと、サイトの一時停止という踏み込んだ選択肢を国のトップが肯定してくれたことも画期的(エンジニア側から最も切り出しにくい提案なのに)。
そして、何より記者会見みたいなプロセスを踏まず、界隈が最もリアルタイムに張り付いているXで
@cyber_forecast
への導線を添えて直接投げたのも、危機管理のコミュニケーションとして非常にスマートだったと感じました。
ありがとうございました。これを批判してる人がいるのは絶対におかしいです。

皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
最近、会社へのアクセスに、家庭用回線からのアクセスが多いのはそれでか!

【注意喚起】家のWi-Fiルーター、何年も放置してる人は確認して。FBIが今年公表した事例では、累計約37万台の機器が侵害されたと推定されています。
乗っ取られると、こんな被害につながります。
・ルーターにウイルスを仕込まれ、外部から操作される
・どのサイトにアクセスしようとしたかを探られる
・接続先を偽サイトに誘導され、IDやパスワードを盗まれる
・詐欺や不正アクセスに回線を使われ、通信記録に自宅のIPアドレスが残る
自分は何もしてないのに、外からは「自宅の回線で犯罪が行われた」ように見える。これが「犯罪の踏み台にされる」ということです。
怪しいリンクを踏まなくても、機器の脆弱性を直接突かれることがある。家族全員が使う回線なので、ここは確認してほしい。
・更新サポートが終了した機種は交換
・本体ソフトを更新し、自動更新も確認
・不要な「外部からの管理機能」はオフ
・管理用パスワードは初期設定・使い回しを避ける。Wi-Fi接続用とは別です
・サイトで「証明書の警告」が出たら、無視して進まない
実家のルーター、いつ買ったものか分からん人も多いと思う。親のスマホの確認ついでにチェックしておいて。
この手法がハッカーの間で「さらに流行る」ことが心配です。
3
469
日本企業多いですねぇ。。

🚨🚨🚨Cyber Alert ‼️
🇺🇸USA - 𝗙𝘂𝗹𝗰𝗿𝘂𝗺𝗦𝗲𝗰 𝗖𝗹𝗮𝗶𝗺𝘀 𝟭𝟬.𝟲 𝗧𝗕 𝗗𝗮𝘁𝗮 𝗕𝗿𝗲𝗮𝗰𝗵 𝗮𝘁 𝗣𝗶𝗻𝗴𝗖𝗔𝗣 𝗜𝗻𝗰. (𝗧𝗶𝗗𝗕 𝗖𝗹𝗼𝘂𝗱), 𝗣𝗼𝘁𝗲𝗻𝘁𝗶𝗮𝗹𝗹𝘆 𝗘𝘅𝗽𝗼𝘀𝗶𝗻𝗴 𝗠𝗮𝗷𝗼𝗿 𝗚𝗹𝗼𝗯𝗮𝗹 𝗖𝗼𝗺𝗽𝗮𝗻𝗶𝗲𝘀
The FulcrumSec hacker group claims to have breached PingCAP (TiDB Cloud), allegedly exfiltrating 10.6 TB of data comprising approximately 4.9 million files.
According to the threat actor, the compromised data includes production databases, source code, customer records, credentials and API keys, potentially affecting over 180,000 organisations.
Companies named in the allegedly stolen records include Booking, Shopee, CAPCOM, Colopl, TOPPAN, Catalyst Software, SB Payment Service, Mercari, PayPay, Fujitsu, SoftBank, DMM, AEON, Square Enix, Konami, BANDAI NAMCO, Delhivery, Flipkart, Quincus, Nylas, Airbnb, Pinterest, Databricks, Bitget, Pionex, DigiPlus, NFTscan, Baidu, SES-imagotag, Persona, Transsion, ZOZO, Gumi, Iret, Classmethod, Wetech, Atlassian, Cygames, SBI, LINE, Chainbase, and PatSnap. Additional companies referenced in other allegedly compromised records include Accenture, Red Bull, Klook, Tencent, Huawei, ByteDance, Mastercard, AIG, and Amazon.
The group also claims to have released an initial 200 GB dataset and threatens further disclosures.
Threat actor: FulcrumSec
Sector: ICT
Data exposure (claimed): 10.6 TB (4.9 million files)
Data type: Production databases, source code, customer records, credentials and API keys
Observed: Oct 19, 2026
Status: Pending verification
ESIX©: 7.70
Full details and impact assessment on HackRisk.io

1
121
森下亮佑|AI JIMY | エンジニア経営者 retweeted

僕も含め素人がARTEXに手を出すのは良くないなと思ったので啓蒙記事を書きました。
---
あなたの会社は、慌てて脆弱性検査にARTEXを使わなくていい|Yusuke Kawabata(SaaS運営) @ku_suke note.com/uplucid/n/ncb9e3567…

森下亮佑|AI JIMY | エンジニア経営者 retweeted

一夜之间,各个公司都突然开始把安全审计当成头等大事了。
Cloudflare 把自家内部用来“找漏洞”的那套 Skill 直接开源了。现在你也可以让自己的 coding agent 对着代码库跑一遍真正的安全审计。
它分 6 个阶段干活: 先把整个代码库摸清楚 → 一块一块扫,不漏死角 → 每个发现都丢给一个全新的、没参与过扫描的 agent 独立复核 → 写出结构化结果 → 再独立验一遍 → 最后出报告。
你拿到的不是一堆噪音,而是一份分好优先级的 findings:已确认、待验证、已驳回。先修真正的问题,别被假阳性拖死。
github.com/cloudflare/securi…


森下亮佑|AI JIMY | エンジニア経営者 retweeted

CLAUDE CODE but for full-kill-chain HACKING
its called Decepticon, 5 AI agents named after transformers
you give it a target ip and it just... port scans, finds vulns, pops shell, drops a sliver C2 implant, harvests creds, moves lateral, all inside a KALI sandbox
no human in the loop, open source
人のブラックボックスを、
AIのブラックボックスに置き換えても、
決して属人化は解消しない。
10/7、バックオフィス業務における生成AIの正しい使い方、コツをお伝えします。
lp.infomart.co.jp/seikyu_sem…
6
162
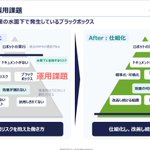
今、日本のRPA導入済みの企業の水面下で発生しているブラックボックスと、あるべき方向性をざっくり書いてみました。
悲観しているわけではなく、今こそ次のステージに進むべきなのではと思っています。

1
10
210
森下亮佑|AI JIMY | エンジニア経営者 retweeted

【GRANDSLAM/オフィシャルスポンサーさんのご紹介】Vol.013
大阪府認定DX推進企業|AI・RPAでバックオフィスを自動化。AI業務自動化のプロフェッショナル企業!
■企業名
シー・システム株式会社
代表取締役 森下 康夫さん
専務取締役 森下 亮佑さん(@RyoMorisea )
■WEB
seagp.com/
■会社住所
大阪市北区梅田2丁目5番6号 桜橋八千代ビル4階
■業務内容
ソフトウェアの総合設計業務全般・開発業務全般・保守業務全般
ソフトウェアの提案・コンサルティング業務
パッケージソフトウェアの開発および販売
ストレスチェックサポートセンター運営
AIデータ入力自動化ツール AI JIMYの開発・提供
■ひとこと
現在、メリービズ株式会社の山室 佑太郎さんとともに、GRANDSLAMにて経理ナイトというイベントを開催いただいております!すでに3回開催いただき、とても温かい雰囲気。
事業の方では、バックオフィスから企業を動かすAI業務自動化プラットフォーム”AI JIMMY”をガシガシ推進されておられます!業務改善に課題感のある方はおつなぎします~!
aijimy.com/

ドキュメントのないRPAってブラックボックスでしかないよね。
って議論が数年前からあったけど、今こそこの話ちゃんとすべきだよね。
AIエージェントでバックオフィス業務回そうとしてる人、本人も理解してない、周りの人も分からない。
究極の「AIによる属人化」が進んでることに危惧してる。
対象の技術が違うだけで、
昔から、全く同じ議論が繰り広げられてる。
ツールを導入したからって解決しないんですよね。
むしろ、キラキラしたツールに踊らされて、道具ばっか増えて、業務プロセスの分岐ばっか増えていくんですよね。
「目的に合わせて、適切な手段を選ぶ。」
ただただ、これだけ。

非常に重要な指摘
- AI導入の多くは「悪い業務プロセスを高速化」しているだけ
- 問題は作業そのものではなく、待ち時間・引き継ぎ・承認・再確認などのプロセスにある
- AI前提で業務プロセスを再設計すること。AIを既存業務に追加することではない
- 何でもLLMにやらせない。①条件一致で自動承認は普通のソフトウェア②分類や判断はAIエージェント③高リスクな承認はHuman-in-the-loop
- 最大のROIは「作業高速化」ではなく「工程消滅」。仕事そのものを消すことにある
- AI TransformationはIT 部門だけではできない。経営トップの権限 × 現場の業務知識 × Software/AI Engineering が必要
4
141